

جستجو














VMware پس از کشف یک نقص امنیتی بحرانی، بیستم فوریه ۲۰۲۴ از کاربران درخواست کرد تا پلاگین احراز هویت پیشرفته یا EAP[1] منسوخ شده را حذف نصب نمایند. این آسیب پذیری که با شناسه CVE-2024-22245 دنبال میشود (امتیاز CVSS: 9.6)، به عنوان یک relay bug احراز هویت دلخواه توصیف شده
متا پلتفرمز (Meta Platforms) اعلام کرد که مجموعه اقداماتی را به منظور محدود نمودن فعالیتهای مخرب هشت شرکت مختلف تولید کننده برنامه های جاسوس افزار مستقر در ایتالیا، اسپانیا و امارات متحده عربی (U.A.E.) به انجام رسانده است که در صنعت نظارت بر استخدام فعالیت میکنند. یافته های منتشر شده
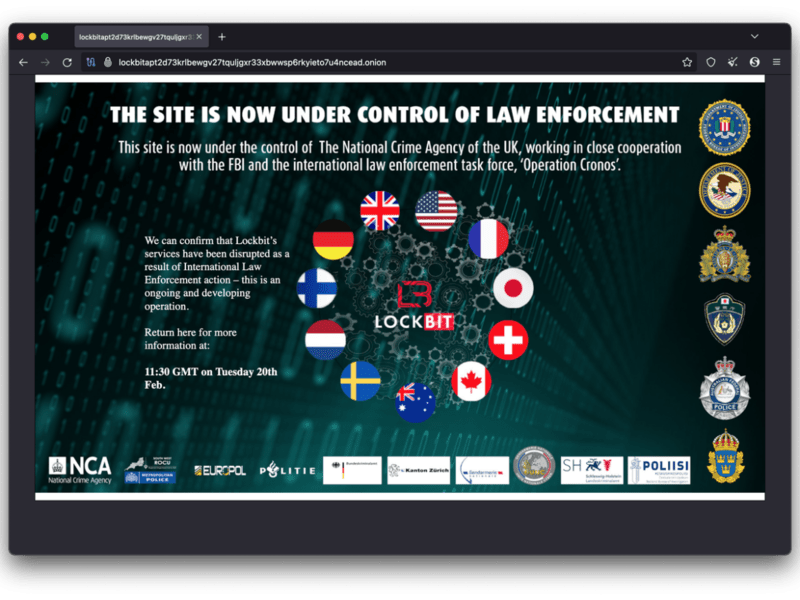
طی یک عملیات بین المللی سایبری، چندین دامنه دارک نت مورد استفاده توسط یکی از خطرناکترین گروههای باج افزاری به نام LockBit توقیف شد. در حالی که وسعت این عملیات، با نام رمز Cronos (کرونوس)، در حال حاضر ناشناخته است، اما با بازدید از وب سایت این گروه، یک بنر
VMware پس از کشف یک نقص امنیتی بحرانی، بیستم فوریه ۲۰۲۴ از کاربران درخواست کرد تا پلاگین احراز هویت پیشرفته یا EAP[1] منسوخ شده را حذف نصب نمایند. این آسیب پذیری که با شناسه CVE-2024-22245 دنبال میشود (امتیاز CVSS: 9.6)، به عنوان یک relay bug احراز هویت دلخواه توصیف شده
متا پلتفرمز (Meta Platforms) اعلام کرد که مجموعه اقداماتی را به منظور محدود نمودن فعالیتهای مخرب هشت شرکت مختلف تولید کننده برنامه های جاسوس افزار مستقر در ایتالیا، اسپانیا و امارات متحده عربی (U.A.E.) به انجام رسانده است که در صنعت نظارت بر استخدام فعالیت میکنند. یافته های منتشر شده
طی یک عملیات بین المللی سایبری، چندین دامنه دارک نت مورد استفاده توسط یکی از خطرناکترین گروههای باج افزاری به نام LockBit توقیف شد. در حالی که وسعت این عملیات، با نام رمز Cronos (کرونوس)، در حال حاضر ناشناخته است، اما با بازدید از وب سایت این گروه، یک بنر
