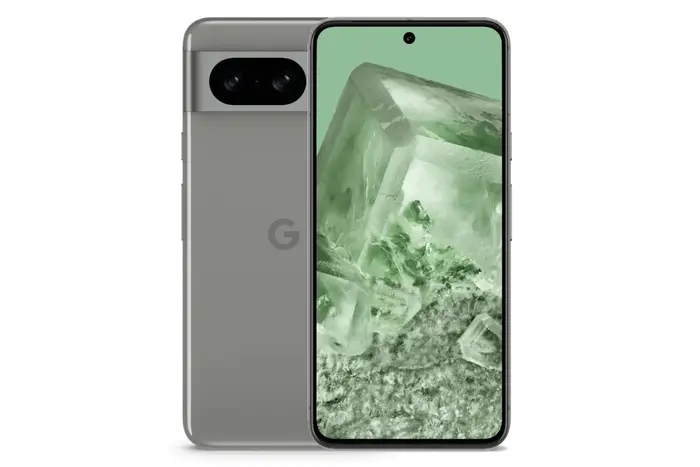
گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel (پیکسل) تاثیر میگذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در

یک بدافزار کراس پلتفرم[1] جدید به نام بکدور Noodle RAT، سالها توسط هکرهای چینی زبان به منظور انجام انواع جرایم سایبری همچون جاسوسی مورد استفاده قرار گرفته است. در حالی که این بکدور قبلاً به عنوان گونهای از Gh0st RAT و Rekoobe طبقهبندی شده بود، اکنون هارا هیرواکی، محقق امنیتی

محققان امنیت سایبری آزمایشگاه Elastic Security، جزئیات یک حمله فیشینگ در حال انجام را فاش کردند که از فرصتهای شغلی و استخدامی برای ارائه یک بدافزار مبتنی بر ویندوز به نام بکدور WARMCOOKIE استفاده میکند. به نظر میرسد WARMCOOKIE، یک ابزار بکدور اولیه است که برای شناسایی شبکههای قربانی و

گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel (پیکسل) تاثیر میگذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در

یک بدافزار کراس پلتفرم[1] جدید به نام بکدور Noodle RAT، سالها توسط هکرهای چینی زبان به منظور انجام انواع جرایم سایبری همچون جاسوسی مورد استفاده قرار گرفته است. در حالی که این بکدور قبلاً به عنوان گونهای از Gh0st RAT و Rekoobe طبقهبندی شده بود، اکنون هارا هیرواکی، محقق امنیتی

محققان امنیت سایبری آزمایشگاه Elastic Security، جزئیات یک حمله فیشینگ در حال انجام را فاش کردند که از فرصتهای شغلی و استخدامی برای ارائه یک بدافزار مبتنی بر ویندوز به نام بکدور WARMCOOKIE استفاده میکند. به نظر میرسد WARMCOOKIE، یک ابزار بکدور اولیه است که برای شناسایی شبکههای قربانی و