

جستجو















تحلیلگران بلاکچین در آزمایشگاه TRM، برآورد کردهاند که در سال گذشته (۲۰۲۳)، هکرهای روسی زبان، حداقل 69 درصد از کل درآمدهای حاصل از حملات باج افزاری را به خود اختصاص دادهاند. این درآمد که بصورت ارز دیجیتال میباشد، به ارزش بیش از ۵۰۰ میلیون دلار تخمین زده شده است. هکرهای

یک دسته حملات سایبری که دستگاههای اندرویدی را در سراسر جهان مورد هدف قرار میدهند، اخیرا شناسایی شده است. این حملات از هزاران ربات تلگرامی برای آلوده ساختن تلفنهای همراه اندرویدی به بدافزار رباینده SMS (یا SMS stealer) و سرقت رمزهای عبور یکبار مصرف 2FA از بیش از 600 سرویس

هکرها همیشه به دنبال راههای جدیدی برای فریب کاربران به منظور دانلود بدافزار هستند. پلتفرم پرسش و پاسخ Stack Exchange اخیرا برای هدایت توسعهدهندگان به دانلود پکیجهای پایتون آلوده به بدافزار که قادر به تخلیه کیف پول ارز دیجیتال هستند، مورد سوء استفاده قرار گرفته است. این حملات از بیست
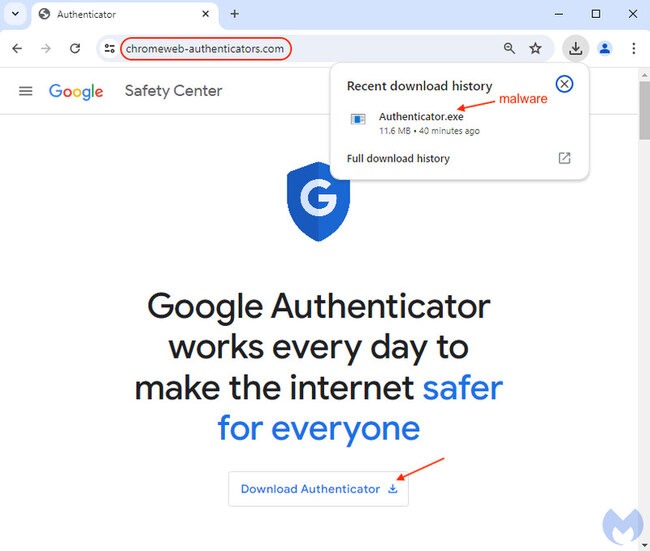
گوگل اخیرا قربانی پلتفرم تبلیغاتی خود شده است. ماجرا از این قرار است که هکرها توسط این پلتفرم، تبلیغاتی را برای اپلیکیشن جعلی Google Authenticator (یک ابزار احراز هویت چند عاملی) ایجاد کردند تا تحت پوشش آن، بدافزار DeerStealer را توزیع کنند. هکرها در واقع با قرار دادن تبلیغات جعلی
تحلیلگران بلاکچین در آزمایشگاه TRM، برآورد کردهاند که در سال گذشته (۲۰۲۳)، هکرهای روسی زبان، حداقل 69 درصد از کل درآمدهای حاصل از حملات باج افزاری را به خود اختصاص دادهاند. این درآمد که بصورت ارز دیجیتال میباشد، به ارزش بیش از ۵۰۰ میلیون دلار تخمین زده شده است. هکرهای
یک دسته حملات سایبری که دستگاههای اندرویدی را در سراسر جهان مورد هدف قرار میدهند، اخیرا شناسایی شده است. این حملات از هزاران ربات تلگرامی برای آلوده ساختن تلفنهای همراه اندرویدی به بدافزار رباینده SMS (یا SMS stealer) و سرقت رمزهای عبور یکبار مصرف 2FA از بیش از 600 سرویس
هکرها همیشه به دنبال راههای جدیدی برای فریب کاربران به منظور دانلود بدافزار هستند. پلتفرم پرسش و پاسخ Stack Exchange اخیرا برای هدایت توسعهدهندگان به دانلود پکیجهای پایتون آلوده به بدافزار که قادر به تخلیه کیف پول ارز دیجیتال هستند، مورد سوء استفاده قرار گرفته است. این حملات از بیست
گوگل اخیرا قربانی پلتفرم تبلیغاتی خود شده است. ماجرا از این قرار است که هکرها توسط این پلتفرم، تبلیغاتی را برای اپلیکیشن جعلی Google Authenticator (یک ابزار احراز هویت چند عاملی) ایجاد کردند تا تحت پوشش آن، بدافزار DeerStealer را توزیع کنند. هکرها در واقع با قرار دادن تبلیغات جعلی
