

جستجو














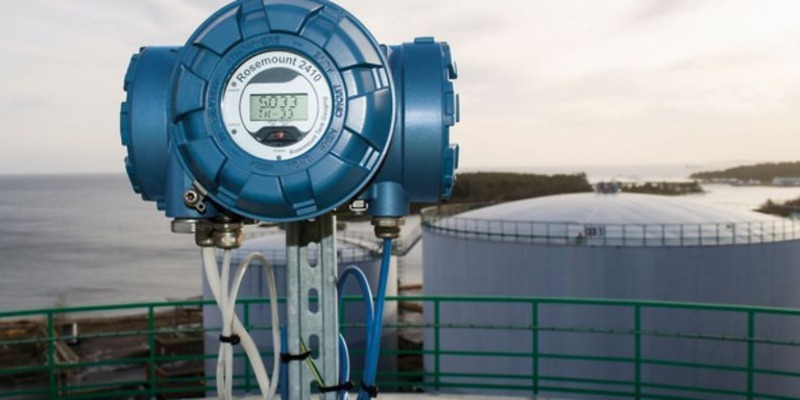
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
هکرهای کره شمالی در حملات اخیر خود علیه ژاپن و کره جنوبی از دو نوع بدافزار جدید به نامهای KLogEXE و FPSpy استفاده کردهاند. این حملات به گروه Kimsuky (کیمسوکی) نسبت داده شده است. این گروه با نامهای APT43، ARCHIPELAGO، Black Banshee، Emerald Sleet (Thallium سابق)، Sparkling Pisces، Springtail و
شرکت نرم افزاری Progress Software، دور دیگری از بهروزرسانیها را برای رفع شش نقص امنیتی از جمله دو آسیب پذیری بحرانی در ابزار مانیتورینگ شبکه WhatsUp Gold خود منتشر کرده است. این شش آسیب پذیری توسط سینا خیرخواه از تیم احضار (Summoning)، اندی نیو از Trend Micro و محققان Tenable
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
محققان امنیت سایبری Check Point، یک اپلیکیشن اندرویدی مخرب و جعلی را در فروشگاه گوگل پلی (Google Play) شناسایی کردهاند که حدود 70000 دلار ارز دیجیتال را طی مدت پنج ماه از کاربران آن به سرقت برده است. این برنامه کریپتو دراینر (استخراج کننده ارز دیجیتال) با تقلید از پروژه
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
هکرهای کره شمالی در حملات اخیر خود علیه ژاپن و کره جنوبی از دو نوع بدافزار جدید به نامهای KLogEXE و FPSpy استفاده کردهاند. این حملات به گروه Kimsuky (کیمسوکی) نسبت داده شده است. این گروه با نامهای APT43، ARCHIPELAGO، Black Banshee، Emerald Sleet (Thallium سابق)، Sparkling Pisces، Springtail و
شرکت نرم افزاری Progress Software، دور دیگری از بهروزرسانیها را برای رفع شش نقص امنیتی از جمله دو آسیب پذیری بحرانی در ابزار مانیتورینگ شبکه WhatsUp Gold خود منتشر کرده است. این شش آسیب پذیری توسط سینا خیرخواه از تیم احضار (Summoning)، اندی نیو از Trend Micro و محققان Tenable
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
محققان امنیت سایبری Check Point، یک اپلیکیشن اندرویدی مخرب و جعلی را در فروشگاه گوگل پلی (Google Play) شناسایی کردهاند که حدود 70000 دلار ارز دیجیتال را طی مدت پنج ماه از کاربران آن به سرقت برده است. این برنامه کریپتو دراینر (استخراج کننده ارز دیجیتال) با تقلید از پروژه
