محققان امنیت سایبری، آسیب پذیریهای جدیدی را شناسایی کردهاند که بر برنامههای مجازی و دسکتاپ Citrix تأثیر میگذارند و میتوانند برای دستیابی به اجرای کد از راه دور (RCE) مورد سوء استفاده قرار گیرند. این آسیب پذیریها، طبق یافتههای watchTowr، ریشه در کامپوننت Session Recording دارند که به مدیران سیستم

در گزارش جدیدی که در یازدهم نوامبر ۲۰۲۴ از تیم تحقیقاتی Dr.Web منتشر شده است، متخصصان این تیم اذعان داشتند که دستهای از اپلیکیشنهای اندرویدی آلوده به خانواده بدافزار Android.FakeApp را در فروشگاه گوگل پلی کشف کردهاند که دارای بیش از ۲,۱۶۰,۰۰۰ دانلود میباشند. یکی از نمونههای برجسته این خانواده،

مایکروسافت، دوازدهم نوامبر ۲۰۲۴ در به روزرسانی Patch Tuesday این دوره خود اعلام کرد کرد که ۹۰ باگ از جمله دو نقص امنیتی که بر NT LAN Manager (NTLM) و Task Scheduler ویندوز تأثیر میگذارند را پچ کرده است. جالب است که این دو آسیب پذیری، مورد سوء استفاده فعال

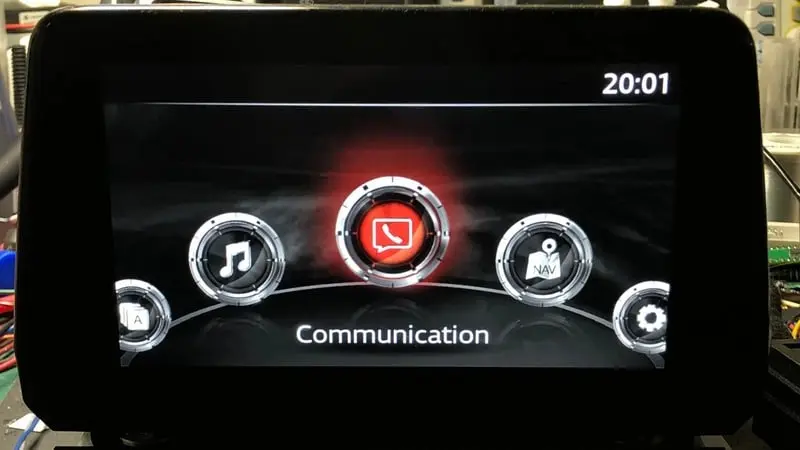
شش آسیب پذیری پچ نشده در سیستم اطلاعات سرگرمی خودرو مزدا از جمله مزدا 3 (2014-2021) شناسایی شده است که میتوان آنها را توسط یک USB ساده در چند لحظه مورد سوء استفاده قرار داد. این آسیب پذیریها به مهاجمان اجازه میدهند تا کد دلخواه را با سطح دسترسی root

محققان امنیت سایبری، آسیب پذیریهای جدیدی را شناسایی کردهاند که بر برنامههای مجازی و دسکتاپ Citrix تأثیر میگذارند و میتوانند برای دستیابی به اجرای کد از راه دور (RCE) مورد سوء استفاده قرار گیرند. این آسیب پذیریها، طبق یافتههای watchTowr، ریشه در کامپوننت Session Recording دارند که به مدیران سیستم

در گزارش جدیدی که در یازدهم نوامبر ۲۰۲۴ از تیم تحقیقاتی Dr.Web منتشر شده است، متخصصان این تیم اذعان داشتند که دستهای از اپلیکیشنهای اندرویدی آلوده به خانواده بدافزار Android.FakeApp را در فروشگاه گوگل پلی کشف کردهاند که دارای بیش از ۲,۱۶۰,۰۰۰ دانلود میباشند. یکی از نمونههای برجسته این خانواده،

مایکروسافت، دوازدهم نوامبر ۲۰۲۴ در به روزرسانی Patch Tuesday این دوره خود اعلام کرد کرد که ۹۰ باگ از جمله دو نقص امنیتی که بر NT LAN Manager (NTLM) و Task Scheduler ویندوز تأثیر میگذارند را پچ کرده است. جالب است که این دو آسیب پذیری، مورد سوء استفاده فعال

شش آسیب پذیری پچ نشده در سیستم اطلاعات سرگرمی خودرو مزدا از جمله مزدا 3 (2014-2021) شناسایی شده است که میتوان آنها را توسط یک USB ساده در چند لحظه مورد سوء استفاده قرار داد. این آسیب پذیریها به مهاجمان اجازه میدهند تا کد دلخواه را با سطح دسترسی root