شرکت Mandiant اخیراً تکنیک جدیدی را کشف کرده است که به مهاجمان اجازه میدهد تا با استفاده از کدهای QR در برقراری ارتباط با سرور فرماندهی و کنترل (C2)، فناوری browser isolation را دور بزنند. browser isolation یا جداسازی مرورگر از شبکه داخلی، یک مدل امنیت سایبری است که برای

یک آسیب پذیری روز صفر جدید در ویندوز به مهاجمان این امکان را میدهد تا هشهای NTLM را به سادگی با فریب کاربران در مشاهده یک فایل مخرب در ویندوز اکسپلورر بربایند. این آسیب پذیری که توسط تیم 0patch گزارش شده است، تمام نسخههای ویندوز از ویندوز 7 و ویندوز

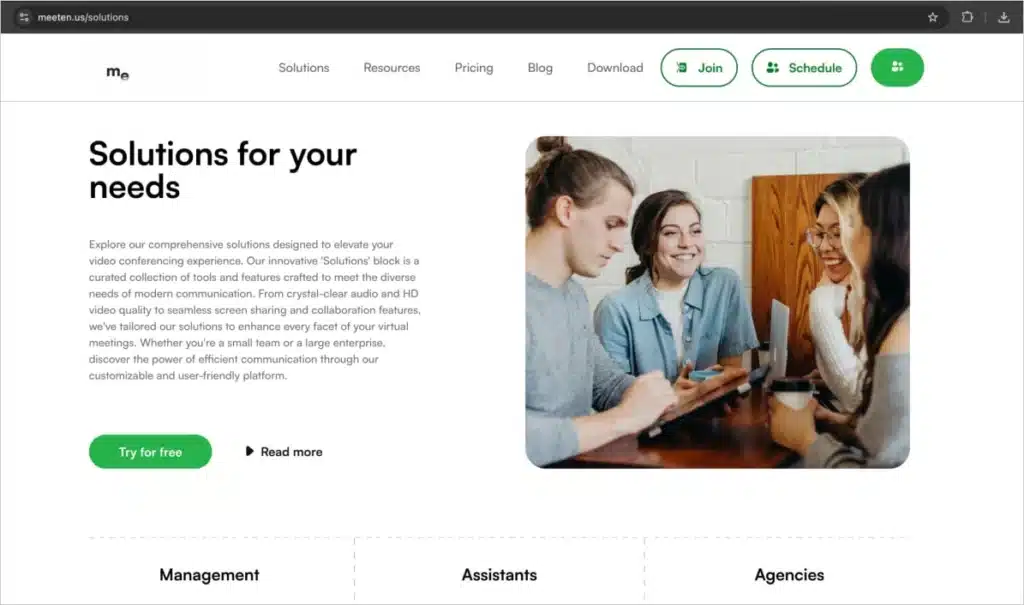
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee