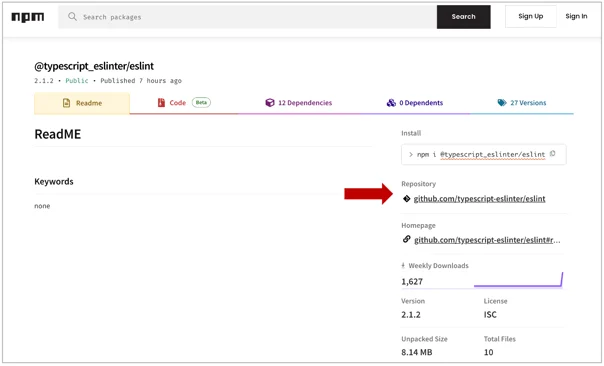
گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی

شرکت سوفوس (Sophos) نوزدهم دسامبر ۲۰۲۴، سه آسیب پذیری بحرانی و مستقل را در محصول فایروال خود پچ کرد. این سه آسیب پذیری که با شناسههای CVE-2024-12727، CVE-2024-12728 و CVE-2024-12729 دنبال میشوند، هکرهای احراز هویت نشده از راه دور را قادر میسازند تا حملات SQL injection، اجرای کد از راه

گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی

شرکت سوفوس (Sophos) نوزدهم دسامبر ۲۰۲۴، سه آسیب پذیری بحرانی و مستقل را در محصول فایروال خود پچ کرد. این سه آسیب پذیری که با شناسههای CVE-2024-12727، CVE-2024-12728 و CVE-2024-12729 دنبال میشوند، هکرهای احراز هویت نشده از راه دور را قادر میسازند تا حملات SQL injection، اجرای کد از راه