

جستجو














وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده
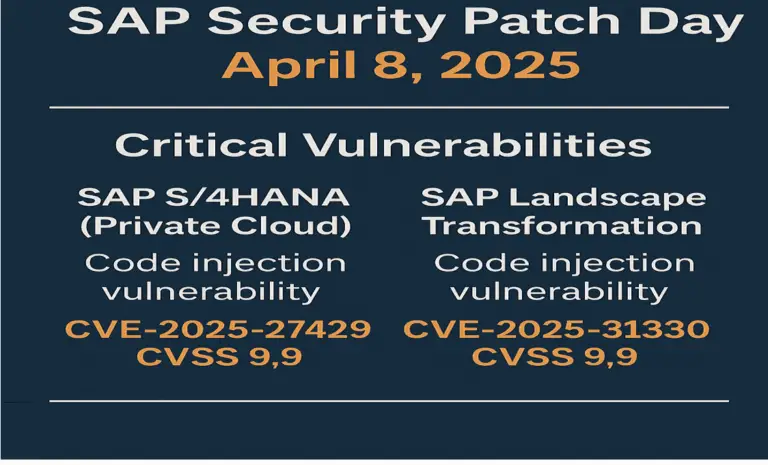
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
طبق گزارش شرکت Kaspersky، یک آسیبپذیری در محصولات مختلف ESET توسط یک گروه APT مورد سوءاستفاده قرار گرفته تا کتابخانههای DLL مخرب را بارگذاری کرده و یک بدافزار را به صورت پنهانی روی سیستم اجرا کند. این آسیبپذیری با شناسه CVE-2024-11859 بهعنوان نقصی در دستکاری ترتیب جستجوی DLL شناخته میشود
بهروزرسانی اخیر برای اپلیکیشن دسکتاپ واتساپ در ویندوز، یک آسیبپذیری با شناسه CVE-2025-30401 را برطرف کرده است. این نقص امنیتی از نوعSpoofing (جعل) است و میتواند به مهاجمان کمک کند تا کاربر را فریب داده و زمینه را برای اجرای کد از راه دور(RCE) فراهم سازند. طبق اطلاعیه کوتاهی که
وبسایت افشای اطلاعات گروه باجافزار Everest در دارکوب اخیرا توسط یک مهاجم ناشناس مورد حمله قرار گرفت و اکنون از دسترس خارج شده است و پیغام خطای «Onion site not found» را نمایش میدهد. مهاجم ناشناس محتوای وبسایت را با پیامی طعنهآمیز جایگزین کرده بود که روی آن نوشته شده
در روز پچ امنیتی SAP مورخ ۸ آوریل ۲۰۲۵، مجموعهای از بهروزرسانیهای مهم امنیتی منتشر شد که شامل ۱۸ جدید و ۲ بهروزرسانی برای اطلاعیه های قبلی بود. در میان این اصلاحات، چندین آسیبپذیری جدی از نوع تزریق کد وجود دارند که تهدید قابلتوجهی برای سیستمهای SAP بهشمار میروند. آسیبپذیریهای
طبق گزارش شرکت Kaspersky، یک آسیبپذیری در محصولات مختلف ESET توسط یک گروه APT مورد سوءاستفاده قرار گرفته تا کتابخانههای DLL مخرب را بارگذاری کرده و یک بدافزار را به صورت پنهانی روی سیستم اجرا کند. این آسیبپذیری با شناسه CVE-2024-11859 بهعنوان نقصی در دستکاری ترتیب جستجوی DLL شناخته میشود
بهروزرسانی اخیر برای اپلیکیشن دسکتاپ واتساپ در ویندوز، یک آسیبپذیری با شناسه CVE-2025-30401 را برطرف کرده است. این نقص امنیتی از نوعSpoofing (جعل) است و میتواند به مهاجمان کمک کند تا کاربر را فریب داده و زمینه را برای اجرای کد از راه دور(RCE) فراهم سازند. طبق اطلاعیه کوتاهی که
