روز: فروردین 31, 1404 (فرمت تاریخ آرشیو روزانه)

cve-2025-24054-ntlm-exploit-in-the-wild گروه والنربایت vulnerbyte

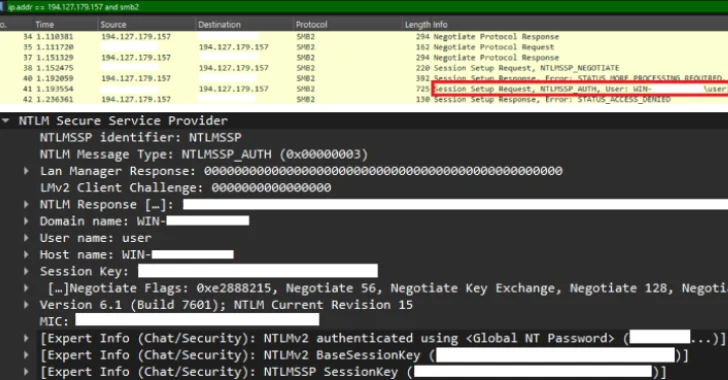
حملات فعال به CVE-2025-24054: سرقت هش‌های NTLM هنگام دانلود فایل

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیب‌پذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیب‌پذیری‌های شناخته‌شده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارش‌هایی مبنی بر سوءاستفاده فعال از این آسیب‌پذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این

nist-deferred-status-dated-vulnerabilities گروه والنربایت vulnerbyte

مؤسسه NIST وضعیت «Deferred» را برای آسیب‌پذیری‌های قدیمی اعمال می‌کند

مؤسسه ملی استانداردها و فناوری (NIST) اعلام کرده‌است که از این پس، تمامی CVEهایی که پیش از 1 ژانویه 2018 منتشر شده‌اند، در پایگاه داده ملی آسیب‌پذیری‌ها (NVD) با وضعیت “درانتظار” (Deferred) علامت‌گذاری خواهند شد. این تغییرات طی روزهای آینده اعمال خواهند شد تا نشان دهند کدام شناسه‌های CVE در

critical-erlangotp-ssh-vulnerability گروه والنربایت vulnerbyte

آسیب‌پذیری بحرانی در Erlang/OTP SSH با قابلیت اجرای کد بدون احراز هویت

یک آسیب‌پذیری امنیتی بحرانی در پیاده‌سازی SSH زبان Erlang و چارچوب Open Telecom Platform (OTP) افشا شده است که می‌تواند به مهاجم اجازه دهد بدون نیاز به احراز هویت، کد دلخواه را تحت شرایط خاصی اجرا کند. این آسیب‌پذیری با شناسه CVE-2025-32433 ردیابی شده و بالاترین امتیاز CVSS معادل ۱۰

max-severity-bug-apache-roller-persistent-access گروه والنربایت vulnerbyte

آسیب‌پذیری بحرانی در Apache Roller امکان دسترسی مداوم دائمی را فراهم می‌کند

مدیران پلتفرم متن‌باز Apache Roller یک آسیب‌پذیری با شدت حداکثری را پچ کردند که به مهاجمان اجازه می‌داد حتی پس از تغییر رمزعبور کاربر، دسترسی خود به این برنامه را حفظ کنند. Apache Roller یک پلتفرم وبلاگ چندکاربره است که می‌تواند از هزاران وبلاگ و کاربر پشتیبانی کند. این برنامه