روز: اردیبهشت 6, 1404 (فرمت تاریخ آرشیو روزانه)

Phishing attacks leveraging HTML code inside SVG files گروه والنربایت vulnerbyte

ظهور حملات فیشینگ با فایل‌های SVG: تهدیدی در حال گسترش

شرکت امنیت سایبری کسپرسکی گزارش داده که مهاجمان فیشینگ به‌طور فزاینده‌ای از فایل‌های Scalable Vector Graphics (SVG) برای دور زدن فیلترهای امنیتی ایمیل و سرقت اطلاعات کاربری استفاده می‌کنند. این حملات، که از ژانویه ۲۰۲۵ شدت گرفته‌اند، از قابلیت‌های جاسازی کد HTML و JavaScript در فایل‌های SVG بهره می‌برند تا

microsoft-secures-msa-signing گروه والنربایت vulnerbyte

ایمن‌سازی امضای MSA توسط مایکروسافت با استفاده از ماشین‌های محرمانه Azure پس از حمله Storm-0558

مایکروسافت اعلام کرد که سرویس امضای حساب‌های کاربری مایکروسافت (Microsoft Account یا MSA) را به ماشین‌های مجازی محرمانه در پلتفرم Azure منتقل کرده و در حال اجرای فرآیند مشابهی برای سرویس امضای Entra ID است. این اقدام حدود هفت ماه پس از آن انجام شد که این شرکت به‌روزرسانی‌های امنیتی

google-spoofed-via-dkim-replay-attack-a-technical-breakdown گروه والنربایت vulnerbyte

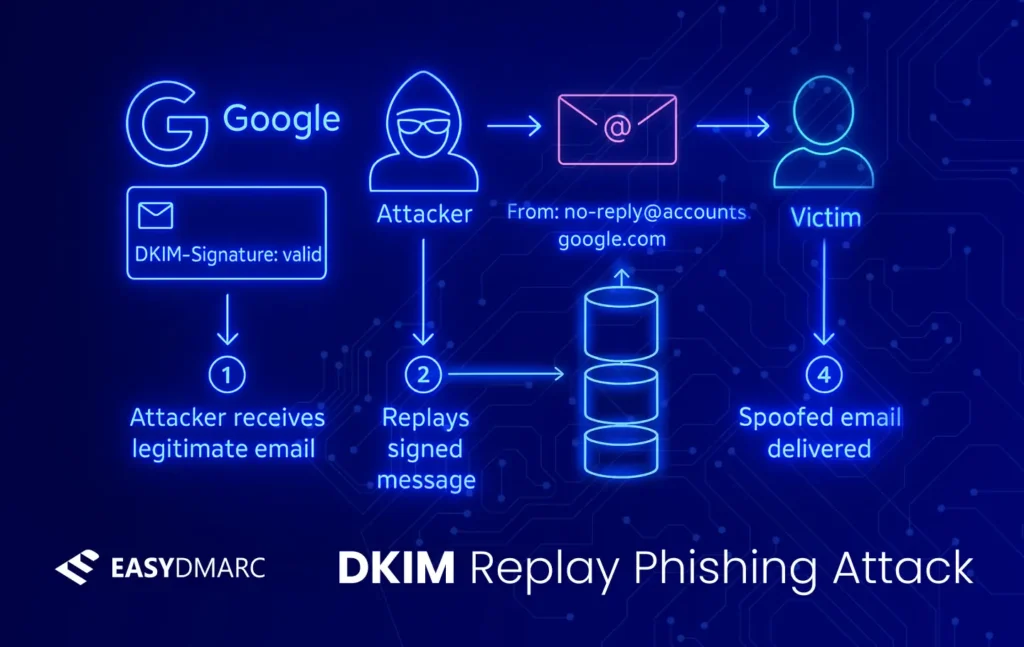
سوءاستفاده مهاجمان فیشینگ از Google Sites و DKIM برای سرقت اطلاعات کاربری

در حمله‌ای که به‌عنوان یک فیشینگ بسیار پیچیده توصیف شده، مهاجمان فیشینگ، از روشی غیرمعمول بهره برده‌اند که امکان ارسال ایمیل‌های جعلی از طریق زیرساخت گوگل را فراهم کرده و گیرندگان را به وب‌سایت‌های جعلی هدایت می‌کند و به تبع آن اطلاعات ورود آن‌ها را سرقت می‌کنند. نیک جانسون، توسعه‌دهنده

rogue-npm-packages-mimic-telegram-bot گروه والنربایت vulnerbyte

شناسایی پکیج‌های مخرب در مخزن npm با قابلیت نفوذ و سرقت داده

پژوهشگران امنیت سایبری پکیج‌های مخرب در مخزن npm را شناسایی کرده‌اند که با جعل هویت یک کتابخانه محبوب برای ساخت بات‌های تلگرام، مجهز به بکدور SSH و قابلیت سرقت داده هستند. این پکیج‌ها شامل موارد زیر هستند: node-telegram-utils (۱۳۲ بار دانلود) node-telegram-bots-api (۸۲ بار دانلود) node-telegram-util (۷۳ بار دانلود) به