روز: اردیبهشت 27, 1404 (فرمت تاریخ آرشیو روزانه)

Fileless Remcos RAT Delivered via LNK Files and MSHTA in PowerShell-Based Attacks گروه والنربایت vulnerbyte

حملات پیشرفته با Remcos RAT و لودر .NET؛ گسترش بدافزارها با PowerShell، فیشینگ و استگانوگرافی

پژوهشگران امنیت سایبری از کشف کمپین بدافزاری جدیدی خبر دادند که از لودر شل‌کد مبتنی بر PowerShell برای اجرای نسخه بدون فایل تروجان دسترسی از راه دور Remcos RAT بهره می‌برد. جزئیات حمله این کمپین فایل‌های مخرب LNK را که درون آرشیوهای ZIP جاسازی شده و اغلب به شکل اسناد

Coinbase Agents Bribed, Data of 1% Users Leaked $20M Extortion Attempt Fails گروه والنربایت vulnerbyte

رشوه و افشای اطلاعات در Coinbase! داده‌ حدود ۱٪ کاربران لو رفت؛ اخاذی ۲۰ میلیون‌دلاری شکست خورد!

صرافی ارز دیجیتال Coinbase، بزرگ‌ترین پلتفرم معاملات رمزارز در ایالات متحده، اعلام کرد که عوامل سایبری ناشناس با نفوذ به سامانه‌های پشتیبانی مشتری، اطلاعات حساب کمتر از ۱٪ از کاربران ماهانه فعال خود (حدود ۹.۷ میلیون کاربر) را به سرقت برده‌اند. این حادثه، که از ژانویه ۲۰۲۵ شناسایی شده بود،

Türkiye Hackers Exploited Output Messenger Zero-Day to Drop Golang Backdoors on Kurdish Servers گروه والنربایت vulnerbyte

هکرهای منتسب به ترکیه با سوءاستفاده از آسیب‌پذیری روز صفر در Output Messenger، بکدورهای Golang را بر روی سرورهای کردی نصب کردند!

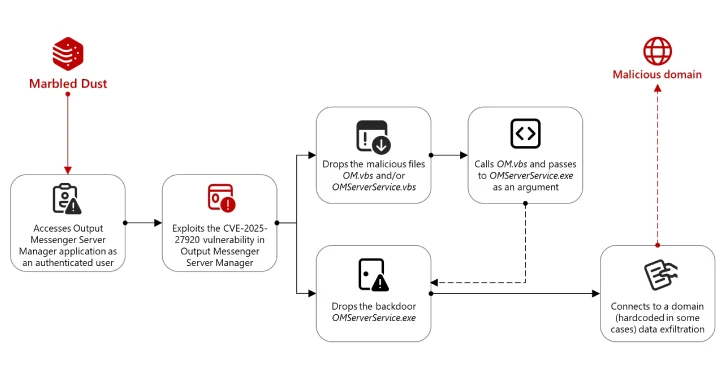
Marbled Dust یک گروه هکری وابسته به ترکیه از آوریل ۲۰۲۴ با سوءاستفاده از آسیب‌پذیری روز صفر در پلتفرم ارتباطی Output Messenger، کمپین جاسوسی سایبری علیه اهداف مرتبط با نیروهای نظامی کرد در عراق راه‌اندازی کرده است. گروه Marbled Dust و اهداف حمله تیم اطلاعات تهدید مایکروسافت گزارش داد که این

Deepfake Defense in the Age of AI گروه والنربایت vulnerbyte

مقابله با دیپ‌فیک‌ها در دوران هوش مصنوعی!

هوش مصنوعی مولد، چشم‌انداز امنیت سایبری را دگرگون کرده و مهاجمان با بهره‌گیری از مدل‌های زبانی بزرگ (LLM) به جعل هویت افراد مورد اعتماد و اجرای مهندسی اجتماعی در مقیاس گسترده روی آورده‌اند. رشد تهدیدات مبتنی بر دیپ‌فیک گزارش‌های اخیر افزایش پیچیدگی و شیوع حملات مبتنی بر هوش مصنوعی را

ASUS Patches DriverHub RCE Flaws Exploitable via HTTP and Crafted .ini Files گروه والنربایت vulnerbyte

حفره امنیتی در نرم‌افزار ASUS! امکان اجرای کد از راه دور (RCE) از طریق فایل‌های .ini و درخواست HTTP

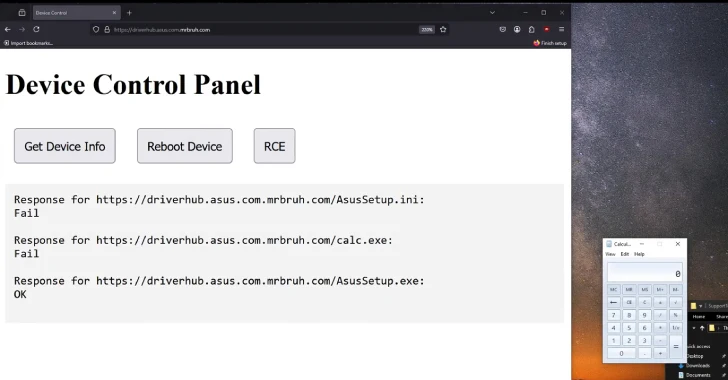
شرکت ASUS  برای رفع دو آسیب‌پذیری امنیتی در ابزار DriverHub، به‌روزرسانی‌هایی رامنتشر کرد که می‌توانستند به اجرای کد از راه دور (RCE) منجر شوند. ابزار DriverHub برای شناسایی خودکار مدل مادربورد و ارائه درایورهای مورد نیاز طراحی شده و از طریق دامنه driverhub.asus[.]com با سرورهای ASUS ارتباط برقرار می‌کند. آسیب‌پذیری‌های