

جستجو














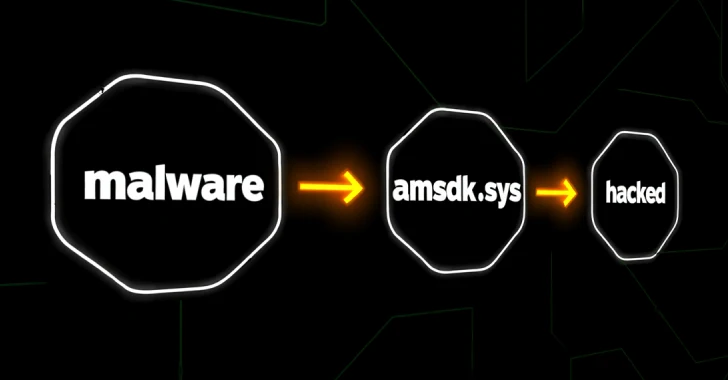
محققان امنیتی هشدار دادهاند که گروه تهدید پیشرفته (APT) موسوم به Silver Fox با سوءاستفاده از درایور معتبر و امضاشده توسط مایکروسافت بهنام amsdk.sys (نسخه ۱.۰.۶۰۰)، حملهای قدرتمند را طراحی کرده که امنیت ویندوز ۱۰ و ۱۱ را دور میزند و در نهایت باعث نصب بدافزار ValleyRAT میشود. نقطه آسیبپذیر


با افزایش مهاجرت سازمانها به سمت سرویسهای مبتنی بر مرورگر، تیمهای امنیت سایبری با مجموعهای از چالشهای پیچیده جدید روبهرو شدهاند. طبق آمار، بیش از ۸۰٪ از حوادث امنیتی از طریق اپلیکیشنهای تحت وبی رخ میدهد که از طریق مرورگرهایی مانند Chrome، Edge، Firefox و Safari دسترسی مییابند.یکی از گروههای

کارشناسان امنیت سایبری نسبت به تغییر جدید در چشمانداز بدافزارهای اندروید هشدار دادهاند؛ جایی که اپلیکیشنهای دراپر (Dropper) که پیشتر برای توزیع تروجانهای بانکی مورد استفاده قرار میگرفتند، اکنون برای انتشار بدافزارهای سادهتر مثل سرقتکننده پیامک (SMS Stealer) و جاسوسافزار (Spyware) به کار گرفته میشوند. طبق گزارش شرکت امنیت موبایل
محققان امنیتی هشدار دادهاند که گروه تهدید پیشرفته (APT) موسوم به Silver Fox با سوءاستفاده از درایور معتبر و امضاشده توسط مایکروسافت بهنام amsdk.sys (نسخه ۱.۰.۶۰۰)، حملهای قدرتمند را طراحی کرده که امنیت ویندوز ۱۰ و ۱۱ را دور میزند و در نهایت باعث نصب بدافزار ValleyRAT میشود. نقطه آسیبپذیر
با افزایش مهاجرت سازمانها به سمت سرویسهای مبتنی بر مرورگر، تیمهای امنیت سایبری با مجموعهای از چالشهای پیچیده جدید روبهرو شدهاند. طبق آمار، بیش از ۸۰٪ از حوادث امنیتی از طریق اپلیکیشنهای تحت وبی رخ میدهد که از طریق مرورگرهایی مانند Chrome، Edge، Firefox و Safari دسترسی مییابند.یکی از گروههای
کارشناسان امنیت سایبری نسبت به تغییر جدید در چشمانداز بدافزارهای اندروید هشدار دادهاند؛ جایی که اپلیکیشنهای دراپر (Dropper) که پیشتر برای توزیع تروجانهای بانکی مورد استفاده قرار میگرفتند، اکنون برای انتشار بدافزارهای سادهتر مثل سرقتکننده پیامک (SMS Stealer) و جاسوسافزار (Spyware) به کار گرفته میشوند. طبق گزارش شرکت امنیت موبایل
