فکر میکنید فایروال WAF همه چیز را پوشش میدهد؟ دوباره فکر کنید.امروزه، جاوا اسکریپت های بدون نظارت بزرگترین حفره امنیتی شما هستند — جایی که مهاجمان میتوانند اطلاعات پرداخت کاربران را بدزدند، در حالیکه سیستمهای WAF و IDS شما هیچ چیز نمیبینند. 📉 نگاهی به سال قبل فصل تعطیلات ۲۰۲۴


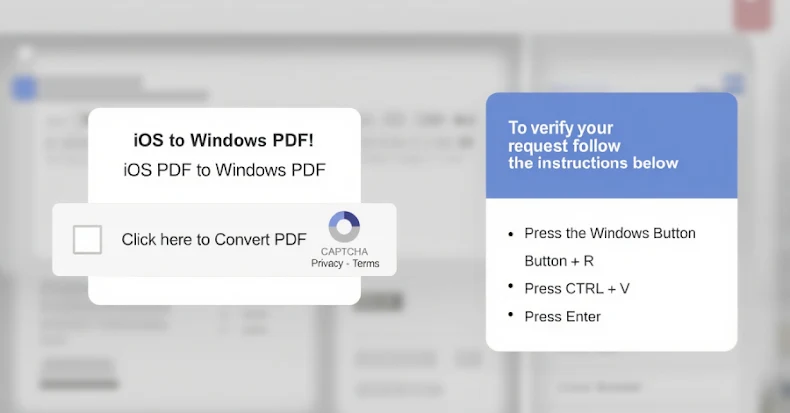
پژوهشگران امنیتی جزئیات یک گروه تهدید تازهقلمرو با شناسهی TA585 را منتشر کردهاند که از کمپینهای فیشینگ برای توزیع بدافزار تمامعیار MonsterV2 استفاده میکند. تیم تحقیقاتی Proofpoint میگوید TA585 ساختار حملهاش را کاملاً در اختیار دارد و زیرساخت، کانال پخش و نصب بدافزار را خودش مدیریت میکند — نه اینکه


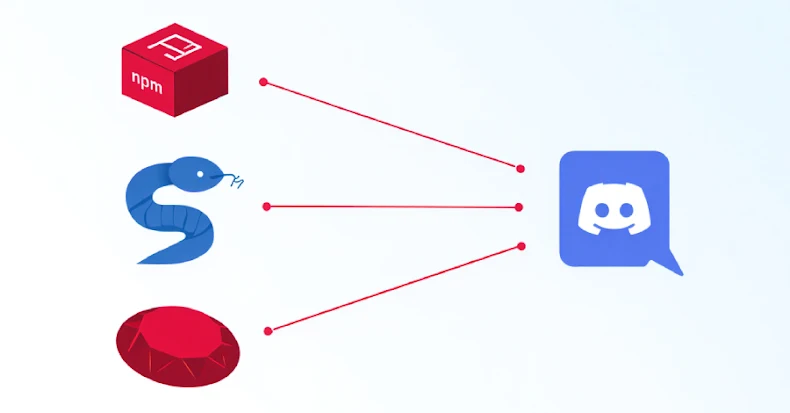
پژوهشگران امنیت سایبری مجموعهای از پکیجهای مخرب در اکوسیستمهای npm، PyPI و RubyGems را شناسایی کردهاند که از Discord بهعنوان کانال command-and-control (C2) یا مکانیزم خروج داده استفاده میکنند و اطلاعات سرقتشده را به وب هوک هایی که بازیگران تهدید کنترل میکنند میفرستند. وب هوکهای Discord این امکان را فراهم