

جستجو














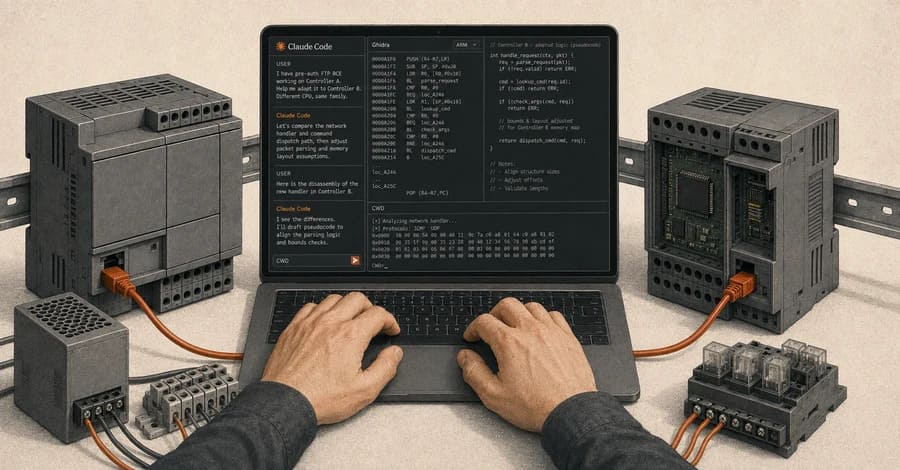
پژوهشگران Vedere Labs شرکت Forescout با استفاده از هوش مصنوعی Claude موفق شدند یک اکسپلویت عملیاتی اجرای کد از راه دور پیش از احراز هویت (RCE) را از یک کنترلر منطقی قابل برنامهریزی (PLC) شرکت WAGO به یک مدل دیگر پورت کنند و کد شِل (Shellcode) مبتنی بر معماری ARM را روی سختافزار واقعی به اجرا درآورند. این آزمایش نشان میدهد هوش مصنوعی Claude میتواند در پورت کردن و تطبیق اکسپلویتهای موجود برای تجهیزات صنعتی نقش داشته باشد؛ در عین حال، این پژوهش بر محدودیتهای هوش مصنوعی، ضرورت هدایت پژوهشگر و پیامدهای احتمالی اجرای اقدامات نادرست در محیطهای فناوری عملیاتی (OT) نیز تأکید دارد.

زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.

بررسیهای جدید Bitsight از یک عملیات گسترده با نام Fuyao پرده برداشته است که در آن اندروید تیوی باکسهای ارزانقیمت (Cheap Android TV Boxes) با استفاده از اپلیکیشنهای اختصاصی، مشخصات سختافزاری خود را تغییر میدهند تا بهعنوان گوشیهای سامسونگ، هواوی، شیائومی یا ویوو (Vivo) شناسایی شوند
گزارشهای فنی اخیر نشان میدهد مجموعهای از اپلیکیشنهای رایگان، با استفاده از iOS SDK شرکت Bright Data، قادرند دستگاههای کاربران نهایی از جمله تلویزیونهای هوشمند (Smart TVs) با اتصال دائمی به اینترنت را به پروکسی خانگی (Residential Proxy) تبدیل کنند.
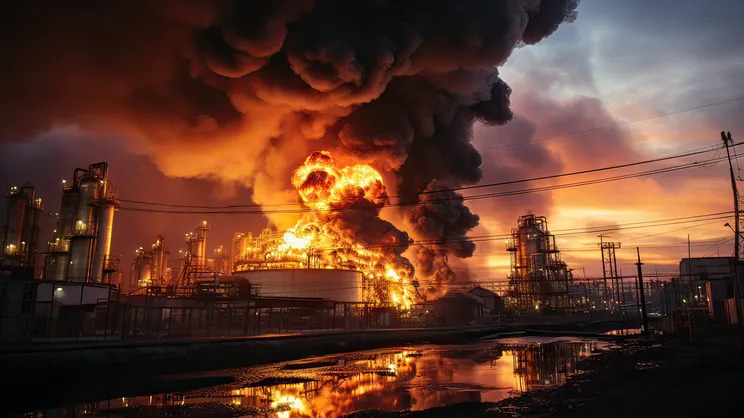
حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
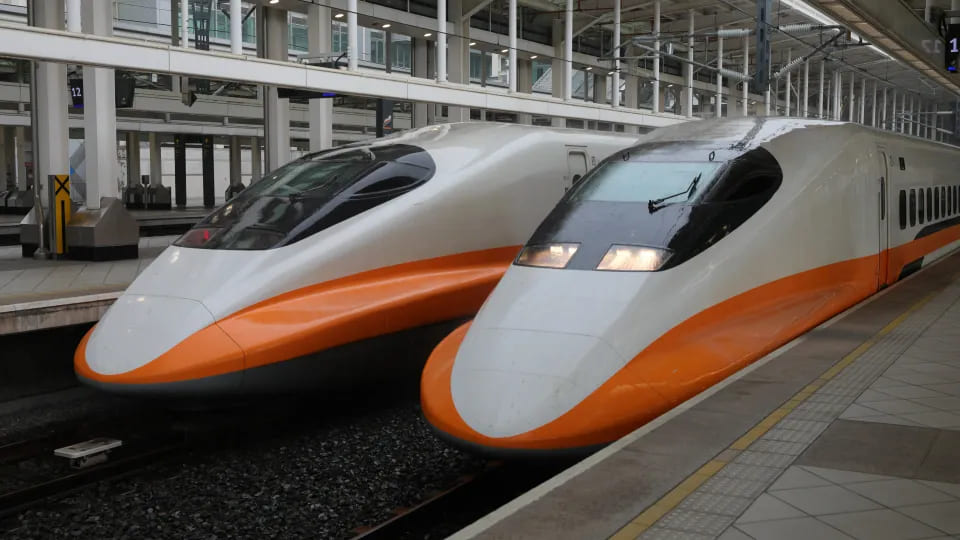
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد

با افزایش تنشهای ژئوپلیتیکی در سطح جهانی، آسیبپذیری سیستمهای کنترل صنعتی (ICS) و زیرساختهای عملیاتی (OT) بهطور فزایندهای در معرض تهدیدات سایبری قرار گرفته است. این آسیبپذیری سیستمهای کنترل صنعتی میتواند پیامدهای جدی و جبرانناپذیری برای زیرساختهای حیاتی در صنایع مختلف مانند شبکههای انرژی، تأسیسات تصفیه آب و دیگر بخشهای زیرساختی به همراه داشته باشد
محققان در تجهیزات نیروگاههای خورشیدی ایالات متحده، “کلیدهای قطع اضطراری” (Kill Switch) را در اینورترهای چینی شناسایی کردند. این رادیوهای مخفی مبتنی بر شبکه سلولی میتوانند به پکن امکان دهند در صورت بروز اشکال، شبکه برق را از راه دور قطع کند. آنها در تجهیزات مزارع برق خورشیدی ایالات متحده
گزارشهای جدید نشان میدهد که روترهای آسیبپذیر TP-Link Archer هدف یک کمپین جدید باتنت با نام Ballista قرار گرفتهاند. محققان امنیتی Cato CTRL اعلام کردند که این باتنت از یک آسیبپذیری اجرای کد از راه دور (RCE) با شناسه CVE-2023-1389 سوءاستفاده کرده و بهصورت خودکار در اینترنت گسترش مییابد. آسیبپذیری
باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai
پژوهشگران Vedere Labs شرکت Forescout با استفاده از هوش مصنوعی Claude موفق شدند یک اکسپلویت عملیاتی اجرای کد از راه دور پیش از احراز هویت (RCE) را از یک کنترلر منطقی قابل برنامهریزی (PLC) شرکت WAGO به یک مدل دیگر پورت کنند و کد شِل (Shellcode) مبتنی بر معماری ARM را روی سختافزار واقعی به اجرا درآورند. این آزمایش نشان میدهد هوش مصنوعی Claude میتواند در پورت کردن و تطبیق اکسپلویتهای موجود برای تجهیزات صنعتی نقش داشته باشد؛ در عین حال، این پژوهش بر محدودیتهای هوش مصنوعی، ضرورت هدایت پژوهشگر و پیامدهای احتمالی اجرای اقدامات نادرست در محیطهای فناوری عملیاتی (OT) نیز تأکید دارد.
زیرساختهای حیاتی آمریکا با تهدیدی تازه مواجه شدهاند؛ مهاجمان با بهرهگیری از هوش مصنوعی، کنترلرهای منطقی قابلبرنامهریزی سری S7 زیمنس (Siemens S7 PLCs) را هدف قرار دادهاند.
نهادهای امنیت سایبری آمریکا هشدار دادهاند که عوامل تهدید با استفاده از اسکریپتهای تولیدشده توسط هوش مصنوعی (AI)، پیالسیهای زیمنس را شناسایی کرده و از آسیبپذیریهای آنها سوءاستفاده میکنند. این تجهیزات در بخشهایی مانند انرژی، آب و فاضلاب و صنایع تولیدی نقش حیاتی دارند. ادامه این فعالیتها میتواند پیالسیهای زیمنس را به هدفی برای ایجاد اختلال در عملیات، سرقت اطلاعات حساس، آسیب به تجهیزات و حتی ایجاد رخدادهای مرتبط با ایمنی تبدیل کند.
بررسیهای جدید Bitsight از یک عملیات گسترده با نام Fuyao پرده برداشته است که در آن اندروید تیوی باکسهای ارزانقیمت (Cheap Android TV Boxes) با استفاده از اپلیکیشنهای اختصاصی، مشخصات سختافزاری خود را تغییر میدهند تا بهعنوان گوشیهای سامسونگ، هواوی، شیائومی یا ویوو (Vivo) شناسایی شوند
گزارشهای فنی اخیر نشان میدهد مجموعهای از اپلیکیشنهای رایگان، با استفاده از iOS SDK شرکت Bright Data، قادرند دستگاههای کاربران نهایی از جمله تلویزیونهای هوشمند (Smart TVs) با اتصال دائمی به اینترنت را به پروکسی خانگی (Residential Proxy) تبدیل کنند.
حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
با افزایش تنشهای ژئوپلیتیکی در سطح جهانی، آسیبپذیری سیستمهای کنترل صنعتی (ICS) و زیرساختهای عملیاتی (OT) بهطور فزایندهای در معرض تهدیدات سایبری قرار گرفته است. این آسیبپذیری سیستمهای کنترل صنعتی میتواند پیامدهای جدی و جبرانناپذیری برای زیرساختهای حیاتی در صنایع مختلف مانند شبکههای انرژی، تأسیسات تصفیه آب و دیگر بخشهای زیرساختی به همراه داشته باشد
محققان در تجهیزات نیروگاههای خورشیدی ایالات متحده، “کلیدهای قطع اضطراری” (Kill Switch) را در اینورترهای چینی شناسایی کردند. این رادیوهای مخفی مبتنی بر شبکه سلولی میتوانند به پکن امکان دهند در صورت بروز اشکال، شبکه برق را از راه دور قطع کند. آنها در تجهیزات مزارع برق خورشیدی ایالات متحده
گزارشهای جدید نشان میدهد که روترهای آسیبپذیر TP-Link Archer هدف یک کمپین جدید باتنت با نام Ballista قرار گرفتهاند. محققان امنیتی Cato CTRL اعلام کردند که این باتنت از یک آسیبپذیری اجرای کد از راه دور (RCE) با شناسه CVE-2023-1389 سوءاستفاده کرده و بهصورت خودکار در اینترنت گسترش مییابد. آسیبپذیری
باتنت Eleven11bot به عنوان یکی از بزرگترین باتنتهای DDoS شناختهشده در سالهای اخیر معرفی شده است. چندین سازمان امنیت سایبری در حال ردیابی این تهدید گسترده هستند که اخیراً به طور قابل توجهی در حملات حجیم DDoS مشاهده شده است. باتنت Eleven11bot احتمالاً یک نسخه تغییریافته از باتنت معروف Mirai
