

چکیده
آسیبپذیری CVE-2026-14266 از نوع سرریز بافر مبتنی بر Heap در مسیر پردازش دادههای فشردهشده با قالب XZ در نرمافزار 7-Zip است. این ضعف امنیتی در بخش فشردهزدایی (Decompression) فایلهای XZ رخ میدهد و میتواند باعث نوشتن داده خارج از محدوده بافر تخصیصیافته در حافظه شود. سوءاستفاده از این آسیبپذیری نیازمند باز کردن یا استخراج یک فایل XZ دستکاریشده توسط کاربر در نرمافزار 7-Zip است. این ضعف امنیتی میتواند باعث کرش نرمافزار شود و در شرایط خاص، امکان اجرای کد دلخواه (Arbitrary Code Execution) را در زمینه پردازه جاری فراهم کند.
توضیحات
آسیبپذیری CVE-2026-14266 از نوع سرریز بافر مبتنی بر Heap (Heap-based Buffer Overflow) مطابق با CWE-122 است که در مسیر پردازش دادههای فشردهشده با قالب XZ در نرمافزار 7-Zip وجود دارد. این آسیبپذیری به دلیل عدم کنترل صحیح اندازه دادههای خروجی هنگام پردازش دادههای فشردهشده ایجاد میشود و میتواند باعث نوشتن داده خارج از محدوده بافر تخصیصیافته در حافظه شود.
نرمافزار 7-Zip یک ابزار مدیریت فایل و فشردهسازی است که برای ایجاد، باز کردن و استخراج فایلهای آرشیوی با قالبهای مختلف مورد استفاده قرار میگیرد. این آسیبپذیری بهطور مشخص در مسیر پردازش دادههای بخشبندیشده XZ (XZ Chunked Data Processing) در رمزگشای قالب XZ (XZ Decoder) و مسیر چندرشتهای رمزگشای XZ (Multi-threaded XZ Decoder Path) وجود دارد و به نحوه مدیریت بافر خروجی در تابع MixCoder_Code() از فایل C/XzDec.c مربوط میشود.
ریشه اصلی این آسیبپذیری به عدم بررسی صحیح مقدار destLen2 پیش از ارسال آن به رمزگشای LZMA2 بازمیگردد. در نسخههای آسیبپذیر، مقدار اندازه داده خروجی بدون تطبیق با ظرفیت باقیمانده بافر (outBufSize – outWritten) مورد استفاده قرار میگیرد. در نتیجه، هنگام پردازش یک فایل XZ دستکاریشده، مهاجم میتواند دادهای ایجاد کند که باعث شود نرمافزار هنگام فشردهزدایی، دادهای بیشتر از ظرفیت تخصیصیافته بافر خروجی در حافظه بنویسد. این شرایط منجر به نوشتن خارج از محدوده (Out-of-Bounds Write) در حافظه Heap شده و میتواند دادهها یا ساختارهای حافظه مجاور را تحت تأثیر قرار دهد.
این ضعف در مسیر چندرشتهای پردازش XZ فعال میشود، زیرا در حالت تکرشتهای (Single-threaded Mode)، نرمافزار پیش از فراخوانی بخش آسیبپذیر، محدودیت لازم را برای اندازه داده خروجی اعمال میکند و از نوشتن داده فراتر از ظرفیت بافر جلوگیری میشود. با این حال، در مسیر چندرشتهای، شاخه SingleBuf (outBuf) این محدودیت را اعمال نمیکند و مقدار اولیه destLenOrig را بدون بررسی کافی به رمزگشای مربوطه منتقل میکند. به همین دلیل، نسخههای آسیبپذیر 7-Zip در شرایطی که پردازش چندرشتهای فعال باشد، تحت تأثیر این ضعف امنیتی قرار میگیرند.
مهاجم برای سوءاستفاده از این آسیبپذیری باید یک فایل XZ دستکاریشده ایجاد کرده و کاربر را ترغیب کند آن را با نسخه آسیبپذیر 7-Zip باز یا استخراج کند. پردازش این فایل مخرب میتواند باعث ایجاد سرریز Heap و در نتیجه کرش نرمافزار شود. همچنین بر اساس تحلیلهای فنی منتشرشده، در شرایط خاص و با توجه به نحوه قرارگیری دادهها در حافظه Heap، این سرریز میتواند برای تغییر ساختارهای حساس حافظه مورد استفاده قرار گرفته و مسیر اجرای کد دلخواه را برای مهاجم فراهم کند.
بر اساس تحلیلهای فنی منتشرشده، فایلهای XZ مخرب میتوانند با ایجاد دادههای فشردهشده خاص، باعث شوند بخش پردازش LZMA2 دادهای بیشتر از ظرفیت تعیینشده بافر خروجی در حافظه بنویسد. بررسیهای انجامشده نشان میدهد تخصیصهای کوچکتر در محدوده Heap با پراکندگی یا فرگمنتیشن پایین (Low Fragmentation Heap – LFH) شرایط مناسبتری برای سوءاستفادههای پیشرفتهتر ایجاد میکنند، زیرا دادههای نوشتهشده خارج از محدوده بافر ممکن است روی ساختارهای مجاور در Heap قرار گیرند. این شرایط در سناریوهای خاص میتواند برای دستکاری ساختارهای حساس حافظه مانند اشارهگرهای تابع (Function Pointer) یا ساختارهای مجازی (VTable) مورد استفاده قرار گیرد. همچنین یک کد اثبات مفهوم (PoC) برای این آسیبپذیری منتشر شده است که امکان ایجاد فایل XZ مخرب را فراهم می کند.
سوءاستفاده از این آسیبپذیری نیازمند دسترسی لوکال و تعامل کاربر است، اما مهاجم برای آغاز حمله به هیچ سطح دسترسی قبلی نیاز ندارد. اگرچه در عنوان آسیبپذیری از عبارت اجرای کد از راه دور (RCE) استفاده شده است، اما طبق امتیازدهی CVSS، بردار حمله این آسیب پذیری لوکال است، زیرا اجرای کد پس از پردازش فایل مخرب توسط نرمافزار 7-Zip و روی همان سیستم هدف رخ میدهد. در اینجا RCE به امکان اجرای کد دلخواه اشاره دارد و به معنی سوءاستفاده مستقیم از طریق شبکه نیست.
این ضعف میتواند محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترسپذیری (Availability) نرمافزار را با شدت بالا تحت تأثیر قرار دهد؛ بهطوریکه اجرای کد دلخواه امکان دسترسی یا تغییر غیرمجاز دادههای قابل دسترس برای پردازه 7-Zip را فراهم میکند و سرریز Heap نیز میتواند باعث کرش نرمافزار و ایجاد شرایط انکار سرویس (DoS) شود. این آسیبپذیری در نسخه 7-Zip 26.02 پچ شده است.
CVSS
| Score | Severity | Version | Vector String |
| 7.0 | HIGH | 3.0 | CVSS:3.0/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H |
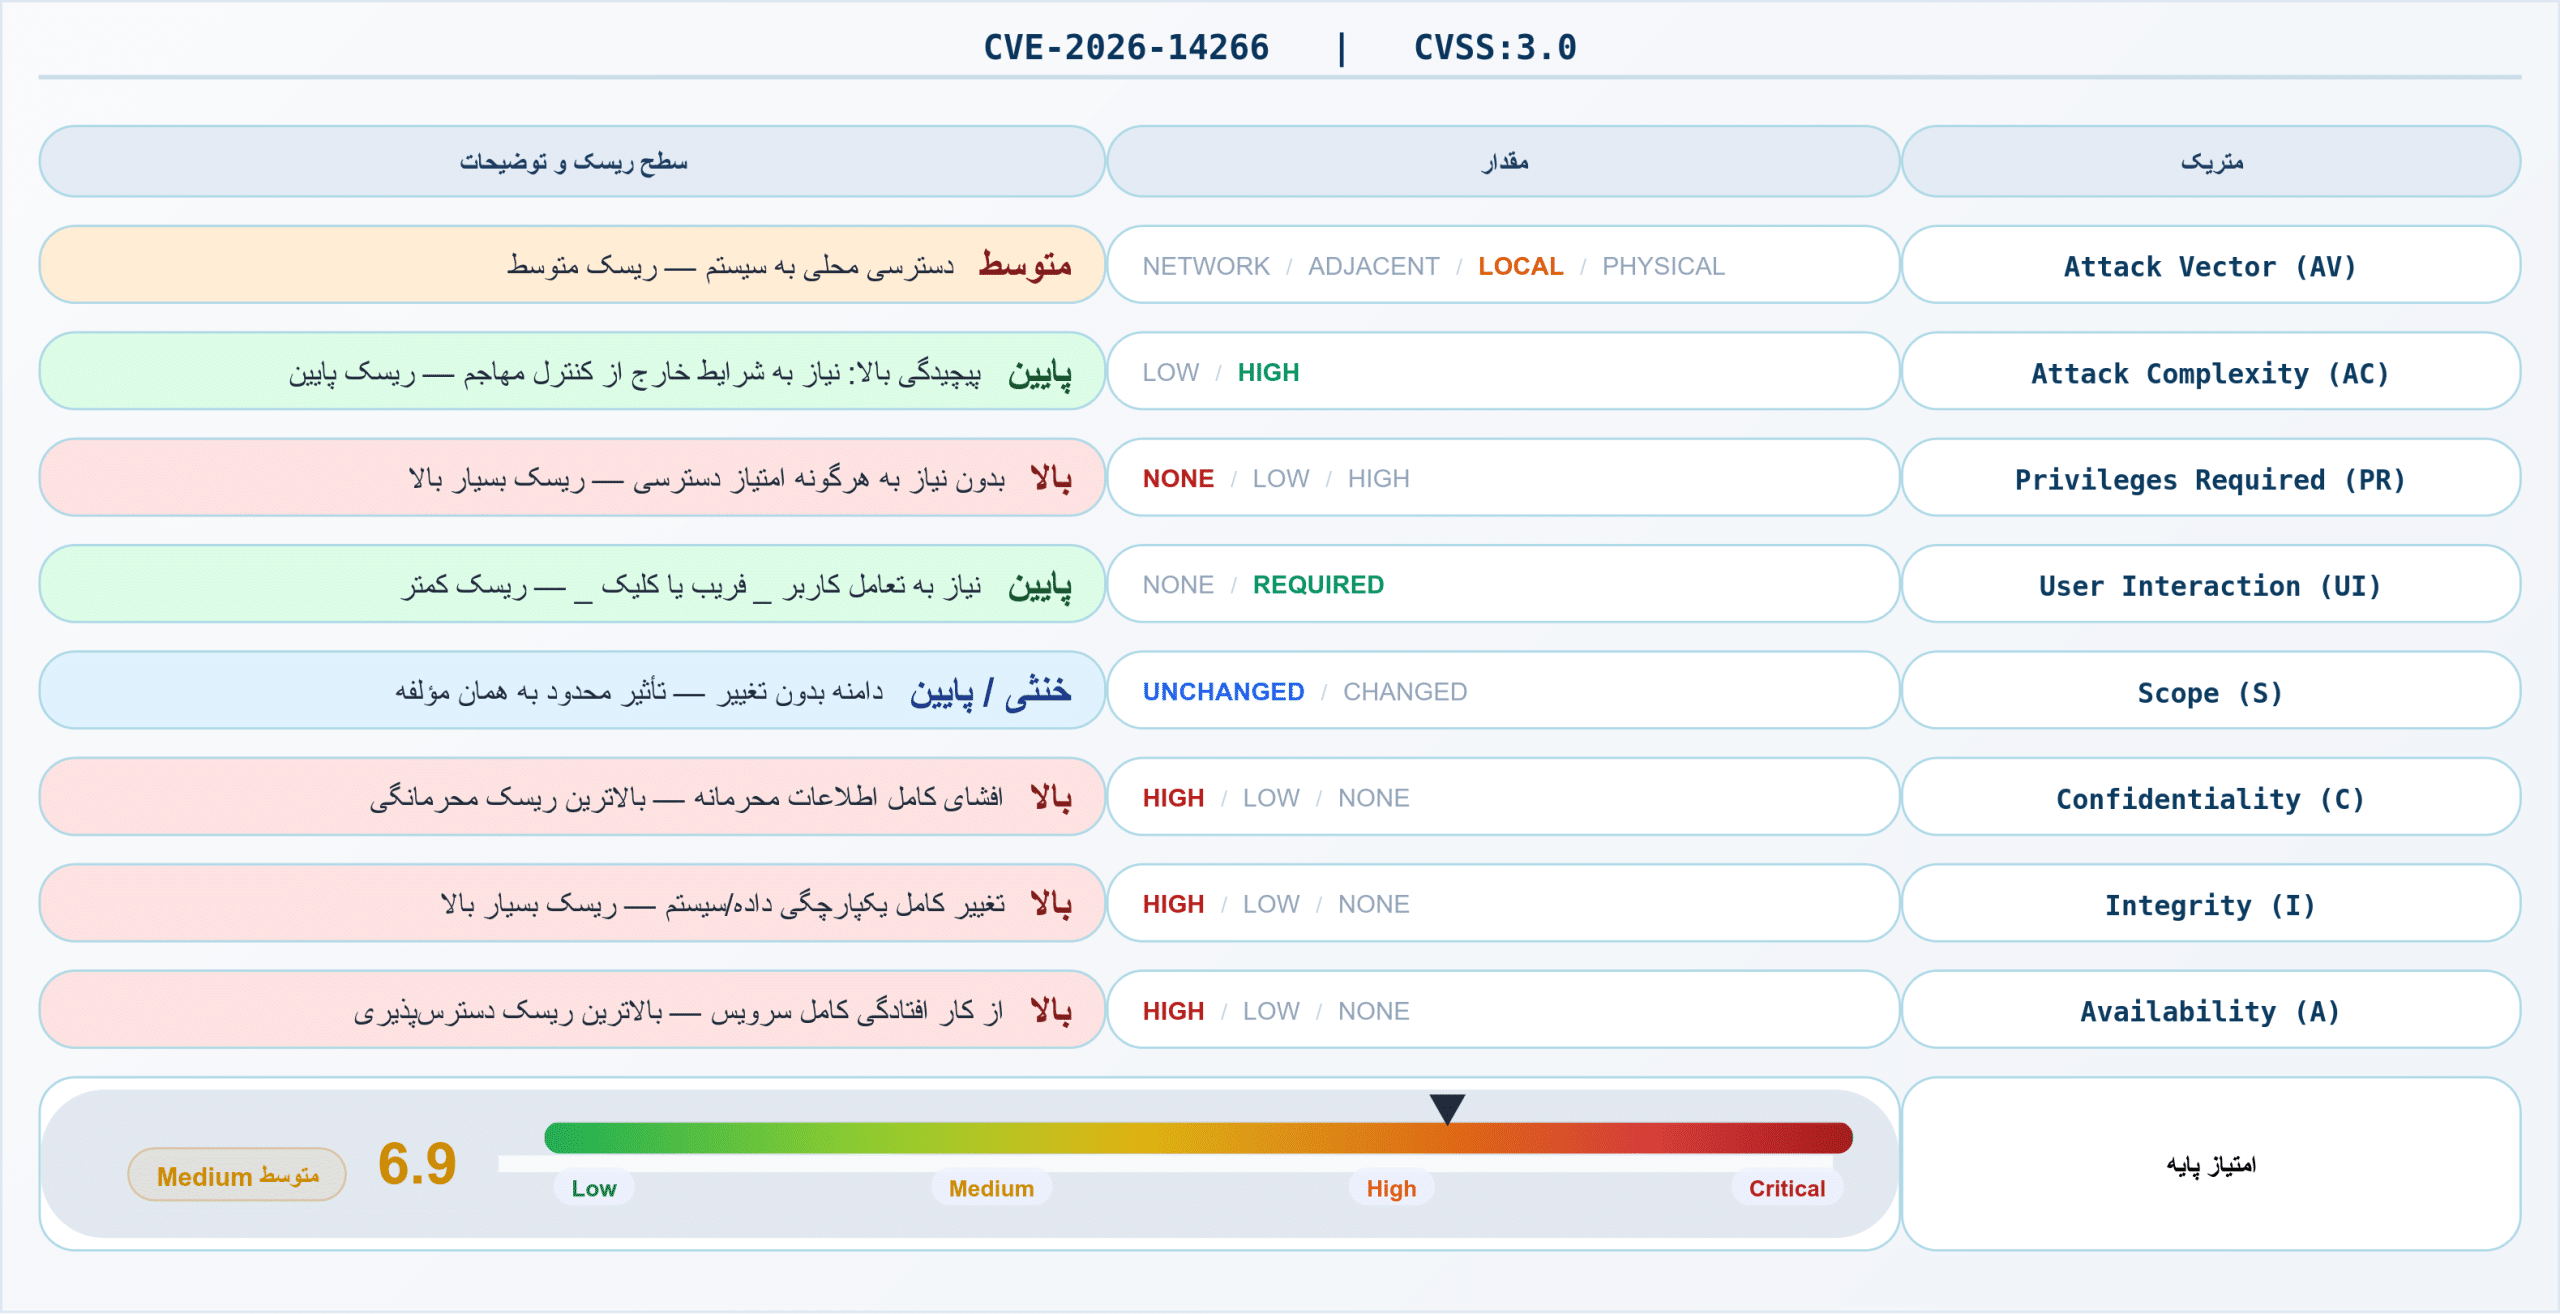
لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat 26.01 | 7-Zip |
لیست محصولات بروز شده
| Versions | Product |
| Fixed in 7-Zip 26.02 | 7-Zip |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که 7-Zip را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 83,600 | site:.ir “7-Zip” | 7-Zip |
نتیجه گیری
این آسیبپذیری با شدت بالا (High) از نوع سرریز بافر مبتنی بر Heap در مسیر پردازش دادههای XZ در نرمافزار 7-Zip است که هنگام باز کردن یا استخراج فایلهای XZ دستکاریشده میتواند باعث نوشتن خارج از محدوده در حافظه، کرش نرمافزار و در شرایط خاص، اجرای کد دلخواه شود. برای کاهش ریسک سوءاستفاده از این آسیبپذیری، اقدامات زیر توصیه میشود:
- بهروزرسانی 7-Zip: بهروزرسانی 7-Zip به نسخه 02 یا نسخههای جدیدتر، مهمترین اقدام برای رفع این آسیبپذیری است، زیرا اصلاحات امنیتی لازم برای مدیریت صحیح پردازش XZ در فایل C/XzDec.c این نسخه اعمال شده است.
- استفاده موقت از حالت استخراج تکرشتهای (Single-threaded Extraction): در شرایطی که امکان بهروزرسانی فوری نرمافزار وجود ندارد، اجرای عملیات استخراج فایلهای XZ در حالت تکرشتهای با استفاده از گزینه -mmt=1 میتواند مسیر آسیبپذیر چندرشتهای را غیرفعال کرده و احتمال سوءاستفاده از این ضعف را کاهش دهد.
- فعالسازی قابلیتهای محافظتی سیستمعامل مانند قابلیت محافظت ویندوز در برابر اکسپلویت (Windows Exploit Protection): فعالسازی مکانیزمهای امنیتی مانند حفاظت از جریان کنترل (Control Flow Guard – CFG)، جلوگیری از اجرای کدهای غیرمجاز (Arbitrary Code Guard – ACG) و قابلیتهای بررسی یکپارچگی Heap میتواند در برابر سناریوهای سوءاستفاده پیشرفته، مانع اجرای موفق حمله شود.
- نظارت بر خاتمه غیرعادی پردازه exe هنگام استخراج فایلها: بررسی وضعیت پایان اجرای پردازه 7z.exe و شناسایی خطاهایی مانند 0xC0000005 هنگام استخراج فایلها میتواند به شناسایی وقوع سرریز حافظه یا تلاش برای دسترسی غیرمجاز به حافظه کمک کند.
- نظارت بر خطاهای مرتبط با خرابی Heap در نرمافزار 7-Zip: بررسی رخدادهای مرتبط با خطای 0xC0000374 و پیامهای مربوط به خرابی Heap میتواند به شناسایی پردازش فایلهای XZ مخرب یا تلاش برای سوءاستفاده از این آسیبپذیری کمک کند.
- شناسایی فایلهای XZ مشکوک با استفاده از قوانین YARA و ابزارهای تشخیص امنیتی: بررسی فایلهای XZ برای شناسایی مواردی که داده خروجی آنها هنگام فشردهزدایی بیشتر از مقدار تعریفشده در unpackSize است، میتواند به تشخیص فایلهای مخرب پیش از پردازش آنها توسط 7-Zip کمک کند.
اجرای این اقدامات، بهویژه بهروزرسانی فوری نرمافزار 7-Zip به نسخه پچشده، میتواند احتمال سوءاستفاده موفق از این آسیبپذیری را به میزان قابل توجهی کاهش دهد، از بروز کرشهای ناخواسته جلوگیری کند و سطح محافظت سیستم در برابر پیامدهای احتمالی این ضعف امنیتی را افزایش دهد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
برای بهره برداری از این آسیب پذیری، مهاجم نیاز به تعامل کاربر (User Interaction) دارد . او باید کاربر قربانی را از طریق روش های مهندسی اجتماعی مانند ایمیل های فیشینگ، لینک های دانلود آلوده، یا هدایت به یک وب سایت مخرب فریب دهد تا یک فایل XZ دستکاریشده را با استفاده از 7-Zip باز کند. با توجه به اینکه بردار حمله محلی (Local Attack Vector) در نظر گرفته شده است، این آسیب پذیری به صورت مستقیم و از راه دور قابل بهره برداری نیست، بلکه مهاجم باید فایل مخرب را به نحوی به سیستم قربانی برساند.
Execution (TA0002)
هسته اصلی این آسیب پذیری در این مرحله قرار دارد. هنگامی که کاربر فایل XZ مخرب را با نسخه آسیب پذیر 7-Zip باز میکند، نقص در تابع MixCoder_Code (در فایل C/XzDec.c) فعال میشود. در این تابع، هنگام پردازش داده های XZ، به اشتباه از طول کامل بافر خروجی به جای فضای باقیمانده پس از نوشته های قبلی استفاده میشود. این اشتباه باعث میشود که در یک حلقه، داده ها فراتر از مرز بافر تخصیص یافته در حافظه هیپ نوشته شوند (Out-of-Bounds Write). کدهای اثبات مفهوم (PoC) برای ایجاد یک فایل مخرب که باعث از کار افتادن (Crash) 7-Zip میشود، منتشر شده است. در سناریوی پیشرفته تر، مهاجم میتواند با طراحی دقیق این سرریز، کنترل جریان اجرای برنامه را به دست گرفته و کد دلخواه خود را با سطح دسترسی فرآیند 7-Zip اجرا کند.
Persistence (TA0003)
خود آسیب پذیری CVE-2026-14266 یک مکانیسم ماندگاری محسوب نمیشود و صرفاً به عنوان یک روش اجرای کد عمل میکند. با این حال، دسترسی اولیه و توانایی اجرای کد بر روی سیستم قربانی، به مهاجم اجازه میدهد تا مراحل بعدی را برای تداوم حضور خود در سیستم آغاز کند. مهاجم میتواند از این دسترسی برای نصب یک بک دور، ایجاد یک حساب کاربری مخفی، یا تنظیم یک وظیفه زمان بندی شده (Scheduled Task) استفاده کند تا اطمینان حاصل شود که حتی پس از ریستارت سیستم، همچنان به آن دسترسی دارد. با این حال، کدهای اثبات مفهومی که در حال حاضر منتشر شده اند، صرفاً بر روی ایجاد خرابی (Crash) متمرکز هستند و به مرحله ماندگاری نرسیده اند.
Privilege Escalation (TA0004)
خود CVE-2026-14266 یک نقص افزایش اختیارات نیست، بلکه یک آسیب پذیری اجرای کد است که با سطح دسترسی فرآیند 7-Zip اجرا میشود. این سطح دسترسی معمولاً با سطح دسترسی کاربر لاگین شده برابر است. با این حال، در ویندوز، حتی اگر کاربر با حساب ادمین لاگین کرده باشد، 7-Zip معمولاً با یک توکن استاندارد (Standard User Token) اجرا میشود و اختیارات کامل ادمین را ندارد. با این وجود، اگر کاربر یا یک اسکریپت، 7-Zip را با سطح دسترسی بالا (Elevated / Run as Administrator) اجرا کرده باشد، مهاجم مستقیماً به بالاترین سطح دسترسی در سیستم دست پیدا میکند. همچنین، مهاجم میتواند از این دسترسی اولیه برای بهره برداری از آسیب پذیری های دیگر افزایش اختیارات محلی (LPE) استفاده کند.
Defense Evasion (TA0005)
حمله مبتنی بر CVE-2026-14266 از چند جهت از مکانیسم های تشخیصی فرار میکند. اولاً، بخش اعظم حمله (ارسال فایل فشرده) از طریق روش های متداول مانند ایمیل یا وب سایت های مخرب صورت میگیرد که ممکن است به عنوان ترافیک عادی تلقی شوند. ثانیاً، خود اجرای کد از طریق سرریز بافر در حافظه انجام میشود و معمولاً هیچ فایلی روی دیسک ایجاد نمیکند که توسط آنتی ویروس های سنتی قابل شناسایی باشد. در نهایت، پیچیدگی بالای حمله (High Attack Complexity) و عدم وجود گزارش های معتبر از بهره برداری فعال، ممکن است مهاجمان را به سمت روش های پیچیده تر برای پنهان سازی سوق دهد.
Impact (TA0040)
بهره برداری موفق از CVE-2026-14266 میتواند عواقب جدی برای کاربر یا سازمان داشته باشد.
اجرای کد از راه دور (RCE)، مهاجم میتواند با سطح دسترسی کاربر، هر دستوری را بر روی سیستم هدف اجرا کند.
نقض محرمانگی و یکپارچگی، مهاجم قادر به خواندن و تغییر فایل های کاربر، سرقت اطلاعات حساس (مانند اسناد، کلیدهای API، اطلاعات شخصی) و جاسوسی از فعالیت های کاربر خواهد بود. قطع سرویس (DoS)، در ساده ترین حالت، سرریز بافر میتواند باعث از کار افتادن (Crash) نرمافزار 7-Zip شود . زمینه سازی برای حملات بعدی، دسترسی اولیه به دست آمده میتواند نقطه شروع مناسبی برای حرکت جانبی در شبکه، نصب بدافزارهای پیچیده تر یا حملات باج افزاری باشد.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-14266
- https://www.cvedetails.com/cve/CVE-2026-14266/
- https://www.zerodayinitiative.com/advisories/ZDI-26-444/
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-14266
- https://vuldb.com/vuln/380086
- http://www.openwall.com/lists/oss-security/2026/07/17/12
- https://github.com/liyuxuan504-byte/CVE-2026-14266
- https://cwe.mitre.org/data/definitions/122.html
گزارش اثبات آسیبپذیری CVE-2026-14266
اطلاعات آسیبپذیری
عنوان: سرریز بافر مبتنی بر Heap در رمزگشای آرشیو XZ نرمافزار 7-Zip با قابلیت اجرای کد از راه دور
شناسه: CVE-2026-14266
وضعیت مشاوره: Advisory / Patch Available
امتیاز: CVSS: 7 (High)
محصول: 7-Zip
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- نرم افزار 7-Zip نسخه های 21.07 تا 26.01 (شامل نسخههای 22.00، 22.01، 23.00، 23.01، 24.00، 24.01، 25.00، 25.01، 26.00 و 26.01)
- کتابخانه ها، ابزارها و نرم افزارهای جانبی که از کدهای هسته 7-Zip (مانند 7z.dll یا کدهای استخراج XZ) به صورت bundled یا static linking استفاده میکنند
محیطهای درگیر
- سیستم های دسکتاپ و سرورهایی که کاربران یا فرآیندهای سیستمی در آن ها فایل های آرشیو با پسوند .xz را استخراج یا بررسی میکنند
- سامانه های خودکار پردازش فایل، سرورهای دانلود، و پلتفرم های اشتراکگذاری فایل که فایل های فشرده را به صورت اتوماتیک باز میکنند
- ابزارهای تحلیل بدافزار، محیط های Sandboxing و سیستم های استخراج خودکار که ممکن است آرشیوهای مخرب XZ را پردازش کنند
- ایستگاه های کاری مهندسی، برنامه نویسی و اداری که نرم افزار آسیب پذیر 7-Zip روی آن ها نصب شده است
- محیط های نرم افزاری که کتابخانه پشتبان یا DLL مربوط به 7-Zip را درون پکیج خود جاسازی کردهاند (مانند برخی نرم افزارهای مدیریت فایل و ابزارهای فشرده سازی شخص ثالث)
کامپوننتهای آسیبپذیر
- هسته پردازش آرشیو و فشرده سازی 7-Zip
- زیرسیستم رمزگشای داده های فشرده سازی XZ (XZ Archive Decoder)
- مسیر روش پردازش غیرفشرده سازی XZ با استفاده از چند نخ همزمان و تقسیم داده به قطعات (Multi-threaded / Chunked XZ decompression path)
- تابع MixCoder_Code در فایل منبع C/XzDec.c
- منطق مدیریت بافر خروجی (outBuf و متغیر destLen2) در زمان انتقال داده به رمزگشای LZMA2
ریشه مشکل (Root Cause Analysis)
ریشه آسیب پذیری CVE-2026-14266 یک نقص منطقی در مدیریت طول بافر خروجی در حین رمزگشایی داده های فشرده XZ است. در نسخه آسیب پذیر 7-Zip، هنگام پردازش بسته ها و بلوک های داده در تابع MixCoder_Code در فایل C/XzDec.c، اندازه بافر خروجی به درستی در طول مراحل متوالی دکامپرس بروزرسانی نمیشود.
به طور خاص، در مسیر پردازش بافر تکگانه یا چندرشته ای، متغیر destLen2 که نشان دهنده فضای مجاز برای نوشتن داده است، طول کل اولیه بافر خروجی را دریافت میکند و در پاس های بعدی دکامپرس، فضای پر شده قبلی (outWriting یا outWritten) از آن کسر نمیشود. به عبارت دیگر، رمزگشا تصور میکند که کل ظرفیت اولیه بافر همچنان خالی است و اندازه باقیمانده بافر را با مقادیر نادرست ارزیابی میکند.
یک مهاجم میتواند با مهندسی دقیق و ساخت یک فایل آرشیو.xz مخرب (حاوی متادیتا و چانک های XZ دست کاری شده)، رمزگشا را وادار کند که داده های بیشتری را نسبت به ظرفیت واقعی بافر تخصیص یافته در حافظه Heap بنویسد.
این نوشته شدن داده های اضافی فراتر از مرز بافر (Out-of-Bounds Write)، منجر به سرریز بافر روی Heap (Heap-based Buffer Overflow) و خرابی ساختارهای کنترلی Heap میشود.
بخش آسیبپذیر
رفتار ناامن سیستم:
کتابخانه رمزگشایی XZ در نرم افزار 7-Zip در هنگام مدیریت بافر خروجی، ظرفیت باقی مانده بافر را در مراحل متوالی رمزگشایی بروزرسانی نکرده و بررسی های مرزی کافی را اعمال نمیکند. این نقص به فایل های آرشیو XZ دست کاری شده اجازه میدهد تا داده ها را فراتر از مرز بافر تخصیص یافته روی Heap بنویسند.
نحوه سوءاستفاده مهاجم:
- مهاجم یک فایل آرشیو XZ مخرب و دست کاری شده تهیه میکند
- مهاجم فایل را از طریق روش های مهندسی اجتماعی (مانند پیوست ایمیل، دانلود از وب سایت، یا پیام رسان ها) به قربانی میرساند
- کاربر قربانی فایل آرشیو را با نسخه آسیبپذیر 7-Zip باز کرده یا استخراج میکند
- زیرسیستم XZ Decoder بسته های فشرده را پردازش کرده و دچار سرریز بافر روی Heap میشود
- حافظه Heap خراب شده و کنترل جریان اجرای برنامه به دست مهاجم میافتد
- کد دلخواه مهاجم با سطح دسترسی کاربر جاری روی سیستم اجرا میشود
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک نقطه ورود اولیه (Initial Access) و ابزار اجرای کد از راه دور (Remote Code Execution) در زنجیره حمله محسوب میشود. با توجه به نمره CVSS 7.0 (بالا) ، ماهیت محلی و نیاز به تعامل کاربر، مهاجم میتواند با فریب کاربر برای باز کردن یک فایل .xz مخرب، کد خود را با سطح دسترسی کاربر قربانی اجرا کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- نصب بودن نسخه ی آسیب پذیر نرم افزار 7-Zip یا استفاده از کتابخانه های آسیب پذیر پکیج شده در نرم افزارهای دیگر
- تمایل یا فریب خوردن کاربر برای دانلود و باز کردن یا استخراج آرشیو XZ مخرب
- فایل آرشیو XZ باید با الگوهای خاص متادیتا و چانک های معیوب طراحی شده باشد تا نقص محاسبه بافر را فعال کند
- عدم وجود ابزارهای حفاظتی پیشرفته پیشگیری از بهره برداری (مانند CFG و Heap Integrity Checks در ویندوز)
- عدم نصب وصله امنیتی و عدم اعمال بروزرسانی های امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- رمزگشای XZ باید در هر پاس از دکامپرس، بایت های نوشته شده قبلی را از ظرفیت کل کسر کند
(destLen2 -= outWritten)
- سیستم باید پیش از نوشتن داده در بافر خروجی، اعتبار طول و سقف باقی مانده بافر را به صورت سخت گیرانه بررسی کند
- در صورت مشاهده ناسازگاری طول یا تلاش برای سرریز، تابع باید فوراً با کد خطا متوقف شود (return SZ_ERROR_FAIL)
- مدیریت حافظه Heap باید از مکانیزم های محافظتی سخت گیرانه برای تشخیص تلاش های Out-of-Bounds Write برخوردار باشد
- ابزارهای فشرده سازی باید فایل های آرشیو با ساختار غیرمعتبر یا سرریز کننده را پس بزنند
- فایل های ورودی را در مسیرهای موقت ایزوله ذخیره کند
- کاربران باید از باز کردن فایل های آرشیو ناشناس و فاقد منبع معتبر خودداری کنند
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی فوری 7-Zip، ارتقای نرم افزار 7-Zip به نسخه 26.02 یا بالاتر بر روی تمامی سیستم های دسکتاپ و سرور
- بررسی نرم افزارهای شخص ثالث، شناسایی و بروزرسانی برنامه هایی که کتابخانه 7-Zip یا فایل های DLL مربوط به آن را در داخل پکیج خود استفاده میکنند
- اعمال Workaround موقت، در صورت عدم امکان بروزرسانی فوری، استفاده از حالت تک Thread برای استخراج فایل های XZ (7z x -mmt=1 <file.xz>) یا اجتناب از باز کردن فایل های مشکوک XZ
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- اسکن جامع شبکه برای یافتن نسخه های قدیمی و آسیب پذیر 7-Zip در دارایی های سازمان
- فعال سازی Windows Exploit Protection (از جمله Control Flow Guard – CFG و Heap Integrity Checks) برای محدود کردن خطا های حافظه
- مسدود سازی یا هشدار در خصوص دریافت فایل های آرشیو مشکوک از طریق ایمیل و ابزارهای ارتباطی
- آموزش پرسنل و کاربران در خصوص خطرات باز کردن پیوست های آرشیو ناشناس
اقدامات بلندمدت برای کاهش ریسک:
- پیاده سازی مدیریت متمرکز نرم افزارها برای اطمینان از بروز بودن ابزارهای کاربردی
- استقرار راهکارهای EDR برای شناسایی رفتار غیرعادی فرآیند 7-Zip (مانند ایجاد فرآیندهای فرزند مشکوک مانند cmd.exe یا powershell.exe پس از باز کردن یک فایل)
- بازبینی و ممیزی بسته های نرم افزاری که از کتابخانه های بازبینی نشده استفاده میکنند
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- Crash ناگهانی فرآیند 7z.exe یا 7zG.exe با خطای Segmentation Fault یا Heap Corruption
- ایجاد خطای Exit Code نامعمول یا غیرصفر توسط ابزار استخراج
- ایجاد فرآیندهای فرزند غیرمنتظره (مانند مفسر دستورات، اسکریپت ها یا ابزارهای سیستمی) بلافاصله پس از استخراج یک فایل آرشیو
- ثبت رویدادهای مربوط به خرابی حافظه در Event Viewer ویندوز (Faulting application path مربوط به 7-Zip)
- فعالیت های شبکه مشکوک یا تلاش برای برقراری ارتباطات خروجی (Outbound C2) توسط برنامه ای که آرشیو را باز کرده است
منابع پیشنهادی برای مانیتورینگ و پایش:
- لاگ های EDR برای رصد رفتار فرآیند 7-Zip و فرآیندهای فرزند آن
- Windows Event Logs (Application Log و Sysmon برای Event ID های مرتبط با Crash و Process Creation)
- ابزارهای مدیریت دارایی نرم افزار (Software Inventory) برای کشف نسخه های آسیب پذیر 7-Zip و DLL های منفرد
- ممیزی فایل های فشرده ورودی به سازمان در سطح Email Gateway و Web Proxy
واکنش به حادثه (Incident Response)
- در صورت مشاهده Crash مشکوک 7-Zip یا اجرای فرآیند غیرعادی پس از باز کردن فایل XZ، سیستم را ایزوله کنید
- فایل آرشیو مشکوک را قرنطینه کرده و برای تحلیل فارنزیک به واحد امنیتی ارسال کنید
- لاگ های پردازه، EDR و Event Viewer را برای بررسی نحوه اجرای کد تحلیل کنید
- بررسی کنید آیا فرآیند 7-Zip موفق به اجرای بدافزار، ایجاد فایل های ناشناس یا ارتباط شبکه شده است یا خیر
- در صورت اثبات نفوذ، سیستم را پاکسازی کرده، حساب های کاربری حساس را بررسی و اعتبارنامه ها را تعویض کنید
- مطمئن شوید که تمام سیستم های سازمان به نسخه 26.02 یا بالاتر ارتقا یافتهاند
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با ارسال یک فایل.xz مخرب و فریب کاربر برای باز کردن آن در 7-Zip، باعث سرریز heap و اجرای کد میشود.

اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر 7-zipاست
- تولید فایل مخرب برای تأیید DoS
- اجرای PoC در محیط آزمایشگاهی منجر به Crash شدن و از کار افتادن نرم افزار 7-zip شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-14266
https://nvd.nist.gov/vuln/detail/CVE-2026-14266
https://github.com/liyuxuan504-byte/CVE-2026-14266
https://cwe.mitre.org/data/definitions/122.html
https://www.zerodayinitiative.com/advisories/ZDI-26-444/
7-Zip
CVE-2026-14266 – Heap-based Buffer Overflow in XZ Decompression Leading to Remote Code Execution
Affects
- 7-Zip (open-source file archiver)
- Versions:
- 7-Zip 26.01 and all prior versions
- Versions 26.02 and later are patched
- Components:
- XZ stream decoder (
C/XzDec.c)
- XZ stream decoder (
- Files:
C/XzDec.c
- Functions:
MixCoder_Code()
NOT VULNERABLE:
- 7-Zip version 26.02 and later
Description
CVE-2026-14266 is a high-severity heap-based buffer overflow vulnerability in 7-Zip’s XZ decompression routine, discovered by Landon Peng of Lunbun LLC and publicly disclosed by Trend Micro’s Zero Day Initiative (ZDI) on July 15, 2026 .
The vulnerability exists in the MixCoder_Code() function within C/XzDec.c, which handles XZ stream decompression . When an XZ stream passes its output through a filter, the decoder is provided with the full output buffer length on each pass, rather than the remaining available space after prior writes . This means the decoder does not subtract the bytes already written (p->outWritten) from the buffer capacity before writing .
By crafting a malicious XZ file containing specially constructed chunked data, an attacker can trigger an out-of-bounds heap write. The flawed code can be traced back to at least 7-Zip version 21.07 (2021), though the exact exploitable range has not been fully specified .
The vulnerability is triggered when a victim opens or extracts a malicious XZ archive using a vulnerable version of 7-Zip. Upon successful exploitation, attacker-controlled code executes with the privileges of the current process .
Attack Vector
Primary Attack Vector:
Local / Network (Requires User Interaction)
Attack Scenario:
- An attacker crafts a malicious XZ archive designed to trigger the heap-based buffer overflow in 7-Zip’s XZ decoder .
- The attacker delivers the file to the victim through:
- Email attachment
- Malicious website download
- File-sharing platforms
- Compromised web resources
- The victim opens or extracts the malicious archive using a vulnerable version of 7-Zip (26.01 or earlier) .
- During decompression, the
MixCoder_Code()function miscalculates the remaining buffer space, causing a heap-based buffer overflow . - The attacker’s code executes in the context of the current process .
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | LOCAL (AV:L) / REMOTE (CVSS v4.0) |
| Attack Complexity | HIGH |
| Privileges Required | NONE |
| User Interaction | REQUIRED (victim must open file or visit page) |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Limited PoCs available |
| Active Exploitation | Not confirmed |
Conditions Affecting Risk:
- Vulnerable 7-Zip installed on any platform (Windows, Linux, macOS, BSD)
- 7-Zip used to process archives from untrusted sources
- Lack of automatic update mechanism in 7-Zip
- Systems with file extraction workflows processing XZ files
Impact
Successful exploitation allows an attacker to:
- Execute arbitrary code on the victim’s system in the context of the current process
- Compromise the system with the same privileges as the logged-on user
- Access, modify, or delete data accessible to the user
- Use compromised system as a pivot point for lateral movement within enterprise networks
- Cause denial of service through process crashes
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Access to user data and system files |
| Integrity | HIGH | Ability to modify or corrupt system state |
| Availability | HIGH | Potential system instability |
Important: On Windows, a normally launched 7-Zip runs with a filtered standard-user token even under an administrator account, so the attacker inherits those limited rights unless the program was started with elevated privileges .
Observed Exploitation & Threat Activity
- Discovery: Landon Peng of Lunbun LLC
- Reported to Vendor: June 5, 2026
- Patch Released: June 25, 2026 (7-Zip 26.02)
- Public Disclosure: July 15, 2026 (ZDI advisory)
- CVSS Score: 7.0 (High) – CVSS v3.1
- CVSS v4.0: CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:U/U:Amber
- Public PoC: Limited PoCs available – at least one repository contains a Python script that generates malicious
.xzarchives to trigger the crash, though full weaponized RCE remains under development . - In-the-Wild Exploitation: Not confirmed – no credible reports of active exploitation as of publication .
Disclosure Timeline:
| Date | Event |
|---|---|
| June 5, 2026 | Vulnerability reported to 7-Zip vendor |
| June 25, 2026 | 7-Zip 26.02 released with patch |
| July 15, 2026 | ZDI publicly discloses vulnerability |
| July 21, 2026 | Public awareness and media coverage |
Historical Context:
- 7-Zip has a history of memory-safety vulnerabilities in archive handlers
- The same developer fixed a batch of similar issues in version 26.01 (April 27, 2026), including the higher-scored CVE-2026-48095 (NTFS handler heap-write overflow)
Severity & Metrics
- CVSS v3.1 (ZDI): High (7.0)
- Attack Vector: LOCAL (AV:L) – requires user interaction
- Attack Complexity: HIGH
- Privileges Required: NONE
- User Interaction: REQUIRED
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.0/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H
Additional Scoring:
- CSH Severity: High
- CVSS v4.0: CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:U/U:Amber
Relevant CWE:
- CWE-122 – Heap-based Buffer Overflow
Patch & Vendor Status
- Official Patches Available: Yes – 7-Zip 26.02 (released June 25, 2026)
- Vendor: 7-Zip (Igor Pavlov)
- No Automatic Updates: 7-Zip does not include an auto-update mechanism; users must download and install the update manually from the official website .
Fixed Versions:
| Version | Status |
|---|---|
| 26.02 and later | Fixed |
| 26.01 and earlier | Vulnerable |
Update Methods:
| Platform | Method |
|---|---|
| Windows | Download installer from https://www.7-zip.org/ and install manually |
| Linux | Use package manager to upgrade to version 26.02+dfsg-1 or later |
| macOS/BSD | Download appropriate package from official source |
Third-Party Components:
- Any product that ships a vulnerable copy of 7-Zip’s XZ decoder requires its own vendor-specific fix .
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Download and install 7-Zip 26.02 | Visit https://www.7-zip.org/ and install the latest version manually |
| Verify version | Open 7-Zip File Manager → Help → About 7-Zip – check for 26.02 or later |
| Update all instances | Update all systems where 7-Zip is installed, including servers and automated workflows |
| Check third-party integrations | Identify any applications that bundle 7-Zip components and check for updates |
Critical Reminder: The patch was released 20 days before the public advisory, so users who updated in late June are already protected .
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Avoid opening XZ archives from untrusted sources
- Exercise caution with email attachments – do not open suspicious compressed files
- Use email filtering – deploy anti-malware and spam filters to block malicious attachments
- Restrict file processing – limit automated workflows that process XZ files from external sources
- Run with least privilege – avoid using administrator accounts for regular file extraction
Important Note: No workaround fully addresses the root cause of this vulnerability. Patching is the only complete mitigation.
Long-term Defensive Measures
- Monitor for 7-Zip updates regularly – since there is no auto-update, manual checks are essential
- Implement application control policies – restrict execution where feasible
- Educate users on phishing risks and the danger of opening untrusted archive files
- Deploy endpoint detection and response (EDR) for exploit detection
- Use file type verification – block XZ files at the perimeter where possible
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Vulnerability scanners | Nessus, OpenVAS can detect vulnerable 7-Zip versions |
| Asset inventory | Track 7-Zip versions across the organization |
| Application control | Monitor 7-Zip process executions |
| EDR / SIEM | Detect unusual behavior from 7-Zip processes |
Indicators of Attempted Exploitation:
- Unexpected crashes of 7-Zip when opening XZ files
- Unusual child processes spawned from 7-Zip
- Abnormal memory consumption during file extraction
- System instability after processing XZ archives
- Network connections from 7-Zip processes
- Suspicious XZ files from untrusted sources
Detection Strategy:
- Inventory all 7-Zip installations across your organization
- Check versions against patched release:
- 7-Zip: 26.02 or later – Not vulnerable
- 26.01 and earlier – Vulnerable – patch immediately
- Monitor for suspicious file activity involving XZ archives
- Review logs for abnormal 7-Zip behavior
Vulnerability scanning note: Security tools can detect vulnerable 7-Zip versions using version number checks.
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately
- Preserve forensic evidence (system logs, archive file, network captures)
- Update 7-Zip to version 26.02 or later
- Scan for malware – use endpoint protection tools to check for persistence
- Rotate credentials – change passwords for any accounts accessed on the compromised system
- Audit for persistence – check for:
- Unauthorized scheduled tasks
- Modified system files
- Unusual user accounts
- Assume data exposure if sensitive information was accessible during exploitation
- Document and report findings to internal security teams
For Enterprise Environments:
- Apply patches through enterprise deployment tools immediately
- Monitor for other compromised systems in the network
- Review security monitoring and logging capabilities
- Consider a full security review of affected endpoints
References
- https://www.zerodayinitiative.com/advisories/ZDI-26-444/
- https://nvd.nist.gov/vuln/detail/CVE-2026-14266
- https://thehackernews.com/2026/07/new-7-zip-vulnerability-could-let.html
- https://www.oscs1024.com/hd/MPS-n9e7-biq6
- https://www.thaicert.or.th/2026/07/20/7-zip/
- https://www.techspot.com/news/113175-7-zip-patches-flaw-could-run-malware-opening.html
- https://www.ithome.com.tw/news/177465
- https://vuldb.com/cve/CVE-2026-14266
- https://cwe.mitre.org/data/definitions/122.html
