

توضیحات
آسیب پذیری CVE-2026-19195 در آنتی ویروسV-Secure Jingyun و در درایور کرنل موسوم به ZyArk.sys شناسایی شده است. این آسیب پذیری ناشی از ضعف در کنترل دسترسی رابط ارتباطی درایور است و به یک مهاجم لوکال با سطح دسترسی پایین اجازه میدهد بدون بررسی مناسب سطح دسترسی، درخواست های حساس را به درایور ارسال کند. درایور ZyArk.sys برخی عملیات مربوط به رجیستری ویندوز را در سطح کرنل و با سطح دسترسی SYSTEM انجام میدهد، اما هنگام پردازش این درخواست ها، هویت و سطح دسترسی پردازه درخواست کننده به درستی بررسی نمیشود.
درایور ZyArk.sys یک Device Object در سطح کرنل ویندوز ایجاد میکند که پردازه های فضای کاربر (User Mode) از طریق آن با درایور ارتباط برقرار میکنند. مشکل اصلی به مشخصات امنیتی (Security Descriptor) این Object مربوط میشود؛ زیرا این مشخصات بهگونه ای پیکربندی شده اند که امکان دسترسی کامل را برای همه کاربران فراهم میکنند. در نتیجه، دسترسی به رابط درایور تنها به پردازه های مورد اعتماد یا کاربران دارای سطح دسترسی مناسب محدود نشده است و یک کاربر عادی سیستم نیز میتواند با درایور ارتباط برقرار کرده و درخواست های IOCTL (Input/Output Control) ارسال کند.
IOCTL سازوکاری در ویندوز برای تبادل درخواست و داده میان پردازه های فضای کاربر و درایورهای کرنل است. برنامه ها از این رابط برای ارسال درخواست های مختلف به درایورها استفاده میکنند و درایور نیز پس از دریافت درخواست، عملیات مربوطه را در سطح کرنل انجام میدهد. در این آسیب پذیری، مشکل تنها به امکان دسترسی به رابط IOCTL محدود نمیشود، بلکه عدم وجود کنترل مناسب بر درخواست های ارسال شده پس از برقراری ارتباط با درایور، زمینه انجام عملیات غیرمجاز را فراهم میکند.
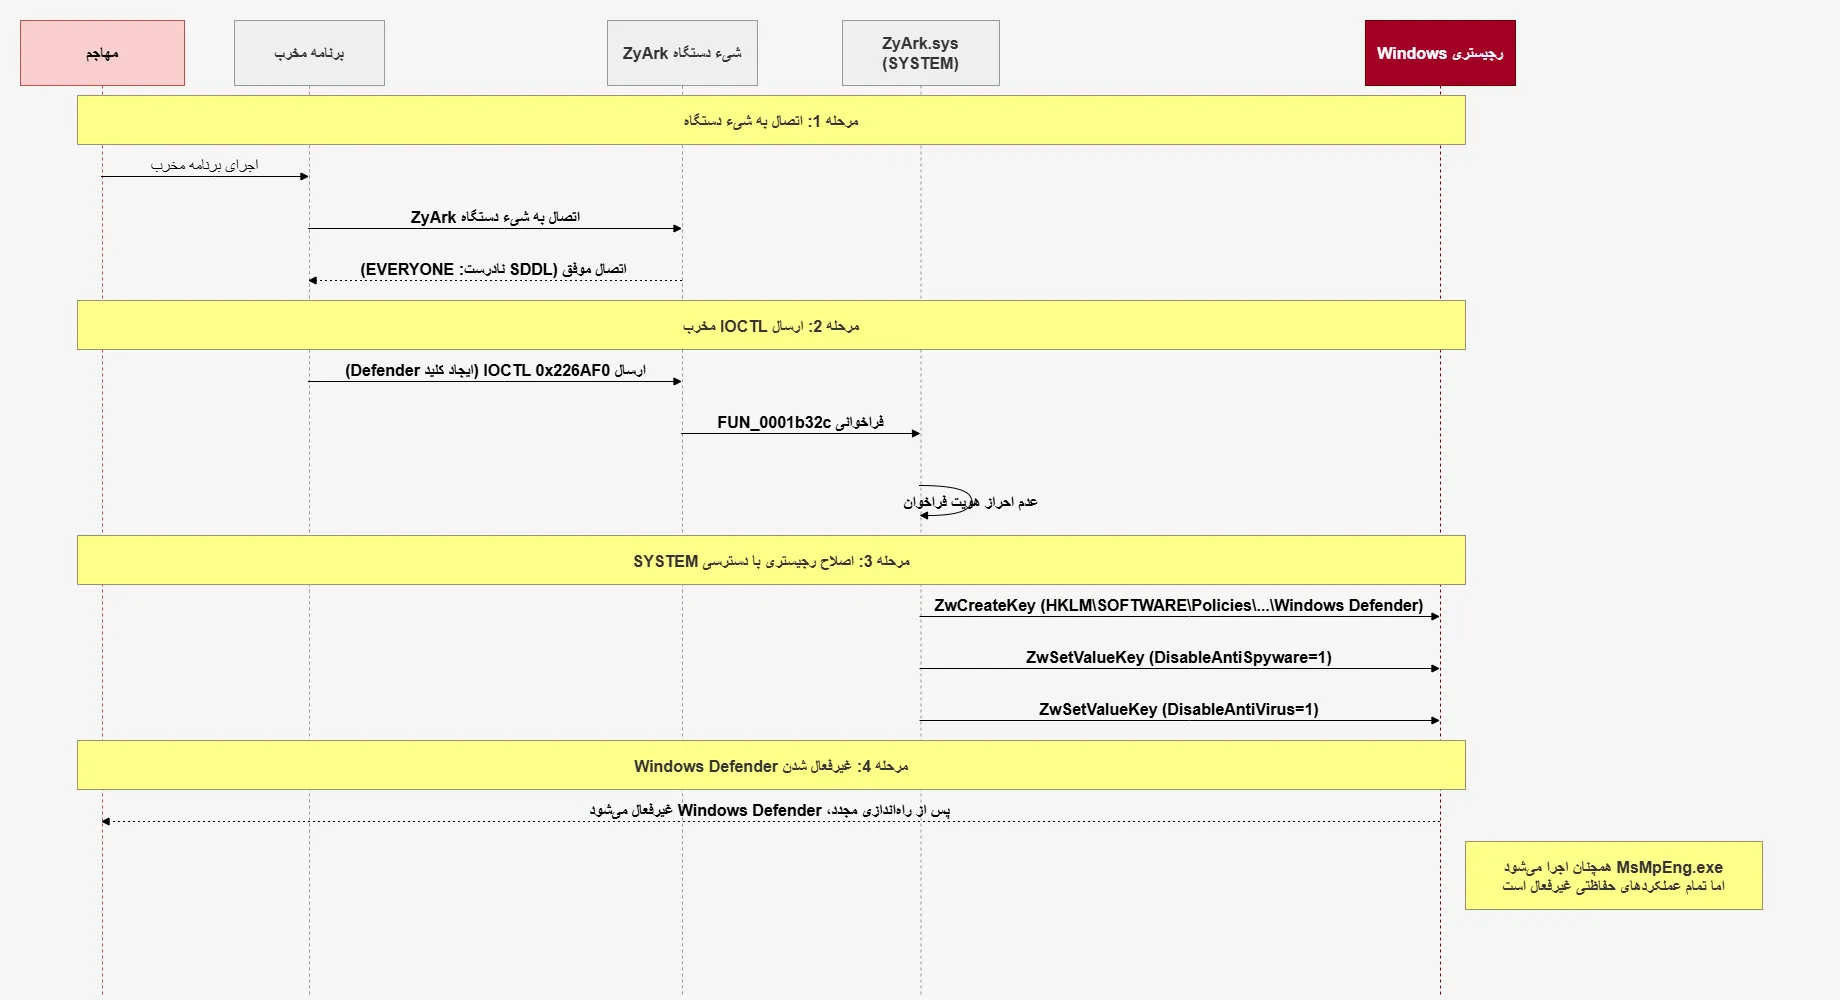
یکی از مسیرهای اصلی پردازش درخواست ها در ZyArk.sys از طریق IOCTL با کد 0x226AF0 انجام میشود. این درخواست در ادامه به تابع FUN_0001b32c ارجاع داده میشود؛ تابعی که مجموعه ای از عملیات مربوط به رجیستری ویندوز را در سطح کرنل انجام میدهد. این عملیات شامل ایجاد، بازکردن، تغییر و حذف کلیدها و مقادیر رجیستری است و برای انجام آنها از توابعی مانند ZwCreateKey، ZwOpenKey، ZwSetValueKey و ZwDeleteKey استفاده میشود.
مشکل امنیتی زمانی ایجاد میشود که این عملیات حساس بدون بررسی کافی هویت یا سطح دسترسی پردازه درخواست کننده انجام شوند. از آنجا که عملیات رجیستری در سطح کرنل اجرا میشوند، درخواست ارسال شده از سوی یک کاربر عادی میتواند با سطح دسترسی SYSTEM پردازش شود. در نتیجه، مهاجم میتواند محدودیت های اعمال شده توسط فهرست کنترل دسترسی ویندوز (Windows ACL) را دور بزند و روی کلیدهای رجیستری عملیات انجام دهد که در شرایط عادی اجازه دسترسی یا تغییر آن ها را ندارد.
یکی از پیامدهای مهم این آسیب پذیری، امکان تغییر پیکربندی امنیتی مایکروسافت دیفندر (Microsoft Defender) از طریق کلیدهای رجیستری مرتبط با سیاست های امنیتی ویندوز است. مسیر موردنظر در رجیستری شامل HKLM\SOFTWARE\Policies\Microsoft\Windows Defender است و مقادیری مانند DisableAntiSpyware، DisableAntiVirus، Real-Time Protection\DisableRealtimeMonitoring و Real-Time Protection\DisableBehaviorMonitoring در این فرآیند قابل دستکاری هستند. تغییر این مقادیر میتواند باعث شود مایکروسافت دیفندر پس از راه اندازی مجدد سیستم در نتیجه اعمال سیاست های امنیتی غیرفعال شود (Policy Disabled) و دیگر قابلیت های اسکن و حفاظت بلادرنگ را ارائه ندهد.
برای این آسیب پذیری دو CWE ثبت شده است. مورد نخست تخصیص نادرست سطح دسترسی (Incorrect Privilege Assignment) مطابق با CWE-266 است که به واگذاری سطح دسترسی نامناسب برای انجام عملیات حساس مربوط میشود. مورد دوم کنترل دسترسی نامناسب (Improper Access Control) مطابق با CWE- 284 است که به ضعف در محدودسازی دسترسی به رابط درایور و عدم وجود اعتبارسنجی مناسب درخواست های ورودی اشاره دارد. در این مورد، ترکیب این دو ضعف باعث میشود یک کاربر با سطح دسترسی پایین بتواند عملیاتی را درخواست کند که در نهایت در سطح SYSTEM اجرا میشوند.
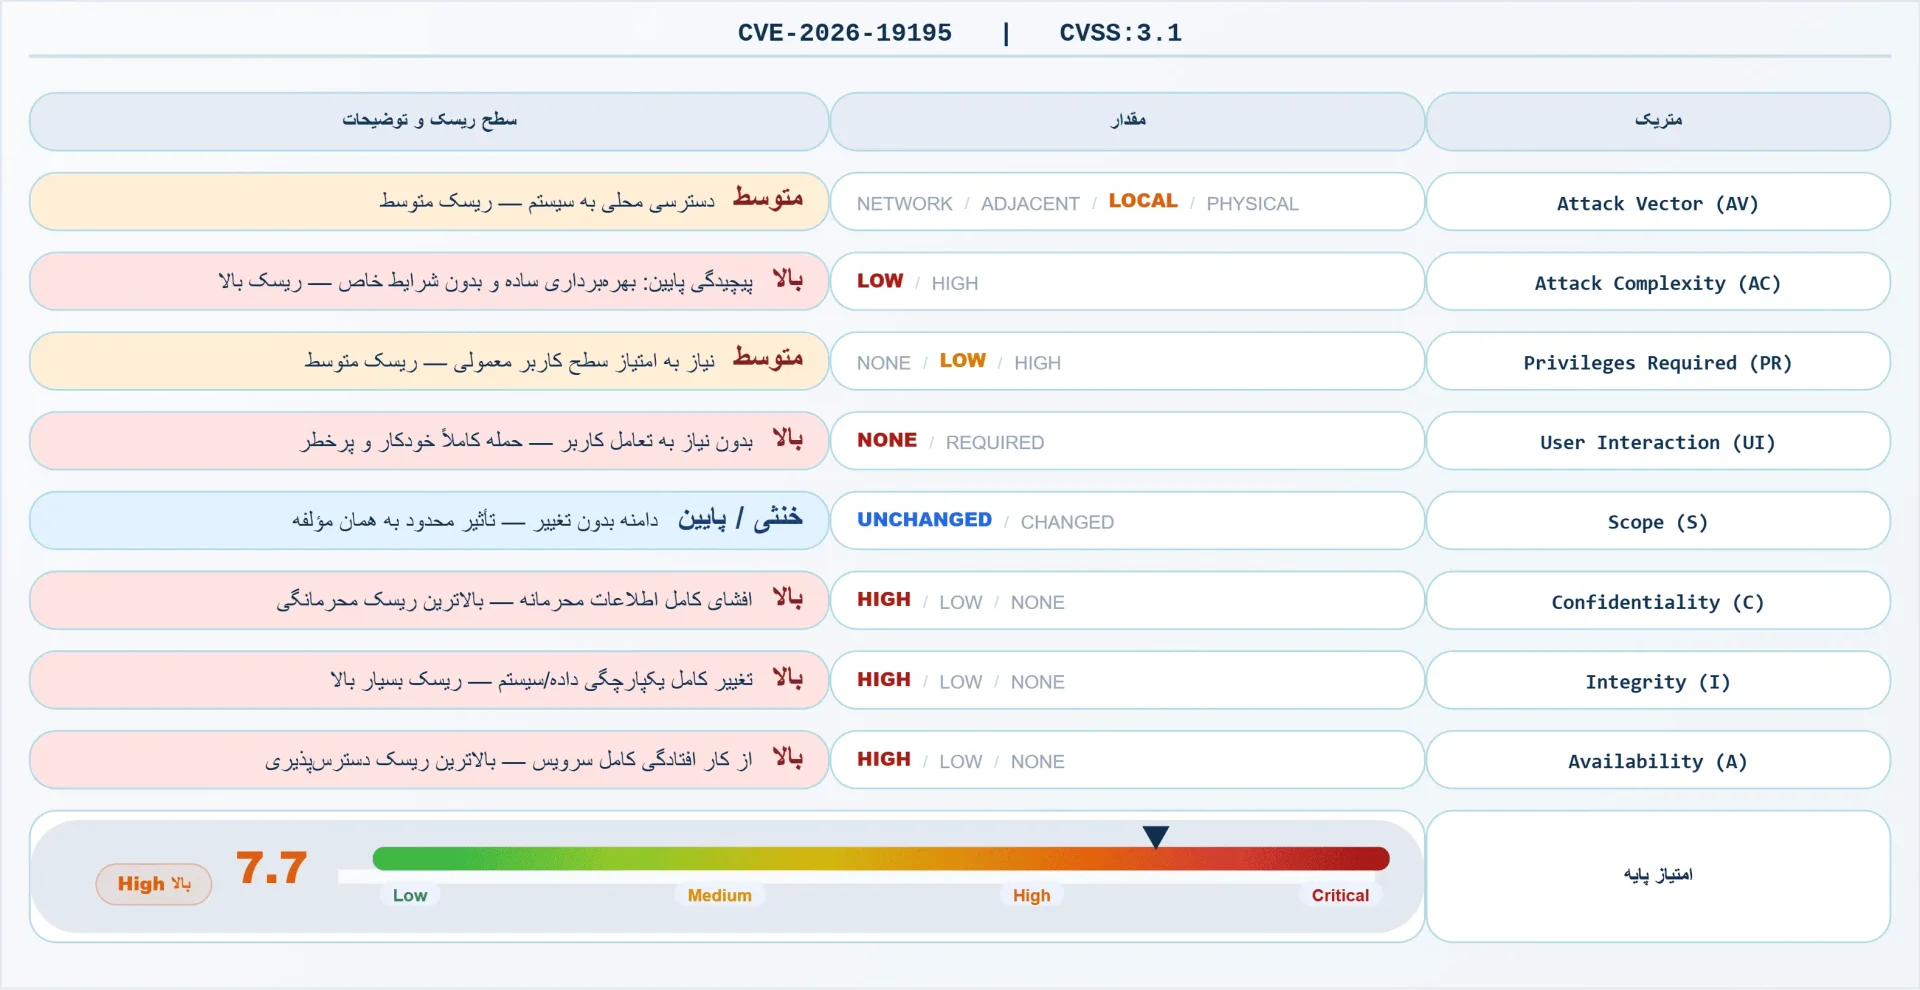
بر اساس CVSS نسخه 3.1، سوء استفاده از این آسیب پذیری به دسترسی لوکال به سیستم نیاز دارد و از طریق شبکه قابل انجام نیست. برای انجام حمله، مهاجم به شرایط یا پیش نیاز خاصی نیاز ندارد و با داشتن سطح دسترسی پایین میتواند حمله را انجام دهد؛ همچنین، اجرای حمله به تعامل کاربر وابسته نیست.
از نظر تأثیرگذاری، این آسیب پذیری هر سه اصل اصلی امنیت، یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترس پذیری (Availability) را با شدت بالا تحت تأثیر قرار میدهد. با این حال، در گزارش فنی و PoC، امکان دستکاری دلخواه کلیدها و مقادیر رجیستری از طریق درایور ZyArk.sys نشان داده شده است. مهاجم میتواند از این امکان برای تغییر تنظیمات حساس سیستم و غیرفعال کردن قابلیت های حفاظتی مایکروسافت دیفندر استفاده کند. در حال حاضر، بر اساس اطلاعات منتشر شده برای این آسیب پذیری، نسخه اصلاحی یا پچ تأیید شدهای منتشر نشده است.
CVSS
| Score | Severity | Version | Vector String |
| 8.5 | HIGH | 4.0 | CVSS:4.0/AV:L/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:P |
| 7.8 | HIGH | 3.1 | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:P/RL:X/RC:R |
| 7.8 | HIGH | 3.0 | CVSS:3.0/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:P/RL:X/RC:R |
| 6.8 | – | 2.0 | AV:L/AC:L/Au:S/C:C/I:C/A:C/E:POC/RL:ND/RC:UR |
لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat 2.4.2.39 | Jingyun Antivirus |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکس شده در گوگل با دامنه .ir که Jingyun Antivirus را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 8 | site:.ir “Jiangmin Antivirus” | Jiangmin Antivirus |
نتیجه گیری
این آسیب پذیری در رابط ارتباطی IOCTL درایور کرنل ZyArk.sys آنتی ویروس V-Secure Jingyun رخ میدهد و ناشی از ضعف در کنترل دسترسی است. این ضعف امنیتی به کاربران با سطح دسترسی پایین اجازه میدهد بدون اعتبارسنجی مناسب پردازه درخواست کننده، درخواست های حساس را به درایور ارسال کرده و عملیات مربوط به کلیدها و مقادیر رجیستری را با سطح دسترسی SYSTEM انجام دهند. در نتیجه، مهاجم میتواند محدودیت های فهرست کنترل دسترسی ویندوز (Windows ACL) را دور زده و تنظیمات حساس سیستم، از جمله پیکربندی های مرتبط با مایکروسافت دیفندر را تغییر دهد.
با توجه به شدت بالای این آسیب پذیری و عدم انتشار نسخه پچ رسمی، اجرای اقدامات زیر برای کاهش ریسک توصیه میشود:
- اصلاح مشخصات امنیتی Device Object: مشخصات امنیتی (Security Descriptor) مربوط به Device Object درایور به گونه ای تنظیم شود که تنها حساب SYSTEM و گروه Administrators داخلی ویندوز امکان دسترسی به رابط درایور را داشته باشند؛ این اقدام از دسترسی کاربران عادی به رابط های حساس sys جلوگیری میکند.
- اعتبارسنجی پردازه درخواست کننده پیش از پردازش IOCTL: پیش از پردازش هر درخواست IOCTL، شناسه پردازه درخواست کننده (PID) با فهرست پردازه های مجاز (Allowlist) مقایسه شود و امضای دیجیتال پردازه نیز مورد بررسی قرار گیرد؛ این اقدام از پردازش درخواست های حساس ارسال شده از سوی پردازه های غیرمجاز جلوگیری میکند.
- اعمال کنترل دسترسی در سطح درخواست های IOCTL: علاوه بر محدود کردن دسترسی به Device Object، درخواست های دریافتی از طریق IOCTL نیز پیش از اجرای عملیات حساس بررسی و اعتبارسنجی شوند تا دسترسی به رابط درایور به تنهایی امکان انجام عملیات رجیستری با سطح دسترسی SYSTEM را فراهم نکند.
اجرای این اقدامات تا زمان انتشار پچ رسمی میتواند احتمال سوء استفاده از رابط IOCTL آسیب پذیر را کاهش داده و از دسترسی کاربران غیرمجاز به عملیات حساس رجیستری در سطح SYSTEM جلوگیری کند.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
مهاجم برای بهره برداری از این آسیب پذیری نیاز به دسترسی محلی (Local Access) به سیستم هدف دارد. این دسترسی میتواند از طریق یک حساب کاربری معمولی با سطح دسترسی پایین (Low-Privileged User) به دست آید.
Execution (TA0002)
پس از دسترسی اولیه، مهاجم یک برنامه (PoC) را اجرا میکند که به دستگاه درایور ZyArk.sys متصل میشود. این درایور دستگاه خود را با یک توصیف گر امنیتی (Security Descriptor) ایجاد کرده که به همه کاربران (Everyone) دسترسی کامل میدهد. مهاجم با ارسال یک درخواست IOCTL با کد 0x226AF0 به این دستگاه، درایور را وادار میکند تا توابع کرنل مربوط به دستکاری رجیستری (ZwCreateKey، ZwOpenKey، ZwSetValueKey و ZwDeleteKey) را با دسترسی SYSTEM و بدون هیچ احراز هویت اجرا کند. این بدان معناست که مهاجم با دسترسی سطح پایین میتواند هر کلید رجیستری را در سیستم بخواند، تغییر دهد یا حذف کند.
Privilege Escalation (TA0004)
هسته اصلی این آسیب پذیری در تاکتیک افزایش دسترسی (Privilege Escalation) خلاصه میشود. درایور ZyArk.sys با دسترسی کامل سیستم (SYSTEM) اجرا میشود، اما هیچ مکانیزم احراز هویتی برای فراخوان های IOCTL خود ندارد. این بدان معناست که هر فرآیند کاربری (حتی با پایین ترین سطح دسترسی) میتواند پیام های دستوری را به این درایور ارسال کند و از قدرت SYSTEM برای انجام عملیات ممتاز مانند دستکاری رجیستری استفاده کند. طبق گزارش PoC، مهاجم میتواند با این روش Windows Defender را به طور کامل غیرفعال کند.
Impact (TA0040)
در صورت موفقیت اکسپلویت، آسیبپذیری میتواند تأثیر قابلتوجهی بر امنیت سیستم داشته باشد، زیرا CVSS برای هر سه مؤلفه Confidentiality، Integrity و Availability مقدار High را ثبت کرده است. دسترسی غیرمجاز به عملیات دارای سطح دسترسی بالا در کرنل میتواند در سناریوی موفق، امکان دستکاری منابع محافظتشده، تغییر وضعیت سیستم یا ایجاد اختلال در سرویسها را فراهم کند. بنابراین، در صورت بهرهبرداری موفق و استفاده از دسترسی حاصل برای دستکاری یا مختلکردن منابع سیستم، میتوان پیامدهای مربوط را در چارچوب تاکتیک Impact (TA0040) تحلیل کرد.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-19195
- https://www.cvedetails.com/cve/CVE-2026-19195/
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-19195
- https://vuldb.com/submit/864561
- https://vuldb.com/cve/CVE-2026-19195
- https://vuldb.com/vuln/386712
- https://vuldb.com/vuln/386712/cti
- https://github.com/patrickt2017/CVE-2026-19195-PoC
- https://cwe.mitre.org/data/definitions/266.html
- https://cwe.mitre.org/data/definitions/284.html
گزارش اثبات آسیبپذیری CVE-2026-19195
اطلاعات آسیبپذیری
عنوان: تغییرات دلخواه در کلیدهای رجیستری از طریق درخواست IOCTL در درایور کرنل آنتی ویروس Jingyun فایل ZyArk.sys
شناسه: CVE-2026-19195
وضعیت مشاوره: Advisory / Affected / No Fix Planned
امتیاز: CVSS: 7.8 (High)
محصول: V-Secure Jingyun Antivirus
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- Jingyun Antivirus نسخه ی 2.4.2.39
- درایور هسته ZyArk.sys نسخه 2.0.13.5
محیطهای درگیر
- سیستم های Windows با Jingyun Antivirus نصب شده
- سیستم هایی که درایور ZyArk.sys روی آن ها بارگذاری شده است
کامپوننتهای آسیبپذیر
- درایور ZyArk.sys، درایور هسته اصلی Jingyun Antivirus
- شیء دستگاه (Device Object) با نام \\.\ZyArk با SDDL با مجوزهای نادرست و کنترل دسترسی ضعیف
- هندلر IOCTL با کد 0x226AF0 (پردازشگر درخواست IOCTL آسیب پذیر)
- تابع FUN_0001b32c که مسئول پردازش عملیات رجیستری در حالت هسته است
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری به تخصیص نادرست مجوزها به شی دستگاه درایور ZyArk.sys و عدم احراز هویت فراخواننده در پردازشگر IOCTL بازمیگردد. درایور ZyArk.sys یک شی دستگاه (Device Object) ایجاد میکند که به فرآیندهای حالت کاربر اجازه ارسال درخواست های IOCTL را میدهد. این شی دستگاه با یک Security Descriptor (SDDL) نادرست ایجاد شده است که دسترسی کامل (Full Access) را به همه کاربران (EVERYONE) اعطا میکند. در نتیجه، هر کاربری، حتی با دسترسی سطح پایین (Standard User)، میتواند به شی دستگاه متصل شده و درخواست های IOCTL ارسال کند.
پردازشگر IOCTL با کد 0x226AF0، درخواست ها را به تابع FUN_0001b32c هدایت میکند. این تابع عملیات رجیستری در حالت هسته را با دسترسی SYSTEM انجام میدهد، اما هیچ مکانیزم احراز هویتی برای فراخواننده پیاده سازی نکرده است. نه فراخوانی به SeSinglePrivilegeCheck() برای بررسی مجوزهای فراخوان انجام میشود، نه اعتبارسنجی با PsGetCurrentProcess() برای تأیید هویت فرآیند، نه بررسی امضای دیجیتال (Digital Signature Verification)، و نه لیست سفید (Allowlist) از فرآیندهای مجاز وجود دارد.
تابع FUN_0001b32c قادر است چهار نوع عملیات مختلف را روی هر کلید رجیستری در سیستم انجام دهد:
- ZwCreateKey برای ایجاد کلید رجیستری جدید
- ZwOpenKey برای باز کردن کلید موجود
- ZwSetValueKey برای تنظیم مقدار کلید
- ZwDeleteKey برای حذف کلید
در نتیجه، مهاجم با دسترسی سطح پایین میتواند هر کلید رجیستری را بخواند، تغییر دهد یا حذف کند، که منجر به دور زدن کامل ACL های Windows میشود
بحرانیترین تأثیر این آسیب پذیری، غیرفعال کردن کامل Windows Defender از طریق مسیرهای رجیستری GPO است. مهاجم میتواند کلید HKLM\SOFTWARE\Policies\Microsoft\Windows Defender را ایجاد کرده و مقادیری مانند DisableAntiSpyware، DisableAntiVirus، Real-Time Protection\DisableRealtimeMonitoring و Real-Time Protection\DisableBehaviorMonitoring را روی 1 تنظیم کند. در نتیجه، پس از راه اندازی مجدد، Windows Defender وارد حالت «غیرفعال شده توسط خطمشی (Policy Disabled)» میشود. فرآیند MsMpEng.exe همچنان اجرا میشود، اما تمام عملکردهای اسکن و حفاظت آن غیرفعال میشوند و دستگاه کاملاً در معرض تهدیدات بدافزاری قرار میگیرد.
بخش آسیبپذیر
رفتار ناامن سیستم:
Device Interface مربوط به درایور از حالت کاربر (user-mode) قابل دسترسی است، یعنی هر پردازه ای در فضای کاربری میتواند آن را ببیند و به آن مراجعه کند. در ادامه، یک پردازه کم دسترس (Low-Privilege) مانند یک کاربر استاندارد بدون مجوزهای مدیریتی میتواند Handle مربوط به Device را دریافت کند. این در حالی است که در طراحی امن، چنین دسترسی ای باید تنها برای پردازه های مورد اعتماد یا دارای امتیاز کافی فراهم باشد. سپس درایور درخواست های IOCTL را از این پردازه دریافت میکند و این درخواست میتواند مشخصکننده یک عملیات رجیستری باشد. درایور نیز آن عملیات را در حالت هسته (kernel-mode) و با دسترسی SYSTEM اجرا میکند، بدون آنکه بررسی کند آیا سطح دسترسی فراخواننده با سطح دسترسی عملیات درخواستی هم خوانی دارد یا خیر. به بیان دیگر، هیچ کنترل دسترسی کافی میان سطح دسترسی Caller و سطح دسترسی عملیات Kernel وجود ندارد. نه بررسی مجوزی مانند SeSinglePrivilegeCheck() انجام میشود، نه هویت پردازه فراخوان با PsGetCurrentProcess() تأیید میگردد، و نه امضای دیجیتال یا لیست سفیدی از پردازه های مجاز بررسی میشود. در نتیجه، درایور به یک واسط ممتاز (Privileged Interface) تبدیل میشود که پردازه ای با سطح دسترسی پایین تر میتواند از آن برای انجام عملیات حساس، مانند خواندن، تغییر یا حذف هر کلید رجیستری در سیستم استفاده کند و از این طریق ACL های ویندوز را دور بزند.
نحوه سوءاستفاده مهاجم:
- مهاجم به سیستم هدف با یک حساب کاربری سطح پایین دسترسی دارد
- درایور ZyArk.sys روی سیستم بارگذاری شده است (Jingyun Antivirus در حال اجرا یا درایور به صورت دستی اجرا شده است)
- مهاجم از طریق DeviceIoControl با IOCTL 0x226AF0 درخواست های ساخت، باز کردن، تنظیم و حذف کلید رجیستری را ارسال میکند
- درایور این عملیات را در سطح SYSTEM انجام میدهد
- مهاجم میتواند مثلاً Windows Defender را از طریق تغییرات رجیستری غیرفعال کند یا کلیدهای حساس دیگر را تغییر دهد
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار دور زدن دفاع (Defense Evasion) و افزایش سطح دسترسی (Privilege Escalation) در زنجیره حمله محلی محسوب میشود. این آسیب پذیری یک Local Privilege Escalation و یا Arbitrary Registry Modification است. پس از دسترسی محلی با سطح پایین، مهاجم میتواند تنظیمات امنیتی سیستم (از جمله غیرفعال سازی Defender و سایر کنترل ها) را تغییر دهد و زمینه را برای persistence، دور زدن حفاظت ها یا حملات بعدی فراهم کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- سیستم Windows دارای Jingyun Antivirus V21 باشد
- درایور ZyArk.sys در Kernel فعال باشد
- امکان دسترسی به Device Interface مربوط به Driver
- امکان ارسال IOCTL به Driver
- attacker امکان اجرای code داشته باشد
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- تنظیم SDDL دستگاه فقط برای SYSTEM و Administrators
- دسترسی به Device باید فقط برای Service ها یا Principal های مورد اعتماد Antivirus مجاز باشد
- Driver باید Caller را پیش از پردازش درخواست های حساس احراز و Authorize کند
- دسترسی به IOCTL های حساس باید بر اساس سطح دسترسی Caller کنترل شود
- هر IOCTL باید فقط عملیات مورد نیاز و مشخصی را انجام دهد
- Driver نباید یک Generic Registry Broker در اختیار user-mode قرار دهد
- محدود کردن عملیات رجیستری به محدوده مجاز و با کمترین سطح دسترسی لازم یا Registry Path های قابل دستکاری باید محدود و Allowlist شوند
- Driver باید پارامترهای ورودی IOCTL را به صورت کامل اعتبارسنجی کند
- عملیات حساس نباید صرفاً به دلیل اجرای آن ها در کرنل قابل انجام تلقی شوند
- اصل Fail Secure، هرگونه درخواست IOCTL از فراخوان ناشناس باید رد شود
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- هیچ پچ رسمی از سوی Jingyun منتشر نشده است
- حذف یا غیرفعال کردن Jingyun Antivirus در صورت عدم نیاز
- حذف یا غیرفعال کردن درایور ZyArk.sys
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- اصلاح Security Descriptor مربوط به Device Object
- اعتبارسنجی فرآیند caller قبل از پردازش IOCTL (بررسی PID و امضای دیجیتال)
- دسترسی کاربران عادی به سیستم های دارای Driver آسیب پذیر محدود شود
- تغییرات مربوط به Windows Defender و سایر Security Controls بررسی شوند
- پیاده سازی Application Whitelisting برای جلوگیری از اجرای باینری های ناشناس
- جایگزینی Jingyun Antivirus با راهکارهای امنیتی معتبرتر
اقدامات بلندمدت برای کاهش ریسک:
- پیاده سازی سیاست های Driver Signature Enforcement برای جلوگیری از بارگذاری درایورهای ناامن
- ارزیابی امنیتی درایورهای شخص ثالث
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زود هنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- باز شدن Device Interface مربوط به درایور ZyArk.sys
- فراخوانی DeviceIoControl روی دستگاه مرتبط با ZyArk با IOCTL 0x226AF0 از فرآیندهای غیرمرتبط با آنتیویروس
- تغییرات غیرمنتظره در کلیدهای حساس رجیستری (به ویژه مسیرهای مرتبط با Windows Defender) توسط فرآیندهای با سطح پایین
- بارگذاری یا فعال بودن ZyArk.sys روی سیستم
منابع پیشنهادی برای مانیتورینگ و پایش:
- راهکارهای EDR (مانند CrowdStrike، SentinelOne، Microsoft Defender for Endpoint) برای شناسایی IOCTL مشکوک و تغییرات رجیستری
- سیستم های SIEM برای جمع آوری و تحلیل مرکزی لاگ های امنیتی
- ابزارهای نظارت بر درایورها (مانند Driver Verifier) برای شناسایی رفتارهای غیرعادی
واکنش به حادثه (Incident Response)
- شناسایی و حذف درایور ZyArk.sys
- جمع آوری و حفظ لاگ ها، نگهداری از لاگ های امنیتی، رویدادهای سیستمی و خروجی Sysmon
- بررسی تغییرات رجیستری (به ویژه Defender و Run keys)
- حذف یا غیرفعال کردن Jingyun Antivirus در صورت عدم نیاز
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با یک حساب کاربری سطح پایین، از نقص کنترل دسترسی در درایور ZyArk.sys برای غیرفعال کردن Windows Defender استفاده میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
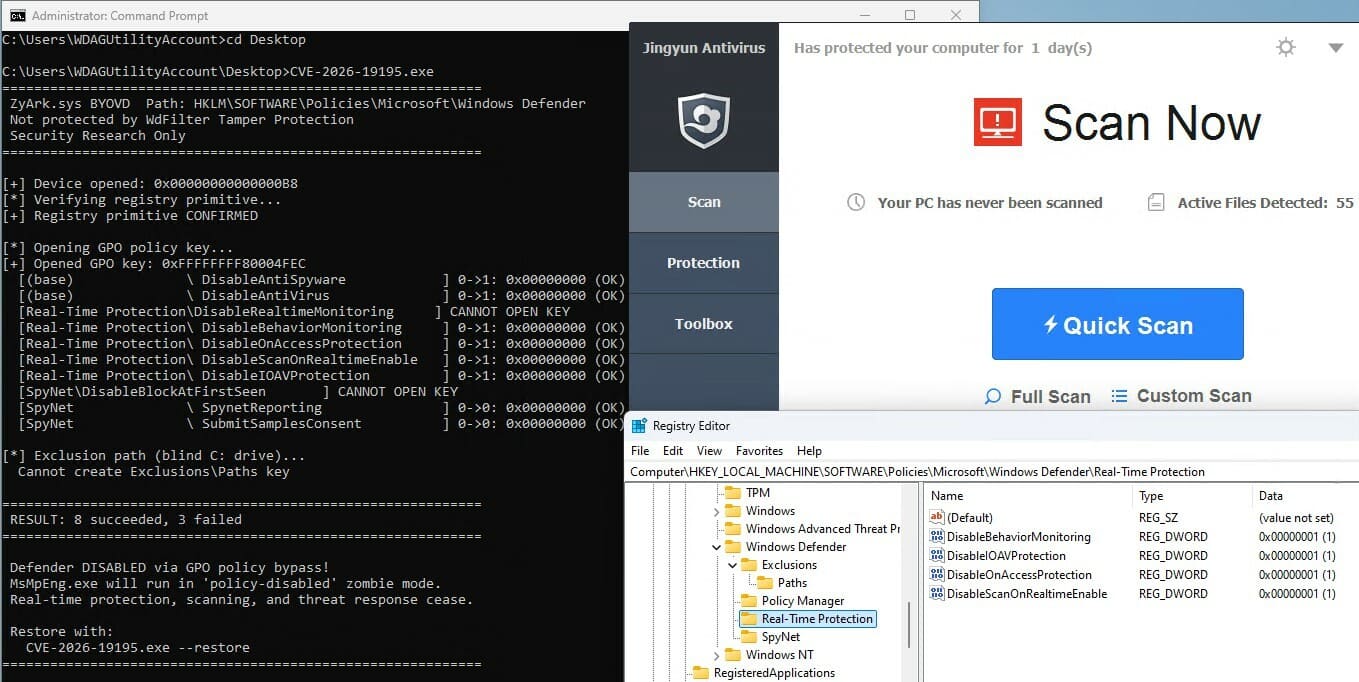
آزمایشگاه تخصصی Vulnerbyte، این آسیب پذیری را در محیط ایزوله و کنترل شده با استفاده از نسخه آسیب پذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیب پذیر آنتی ویروس Jingyun است
- اجرای PoC در محیط آزمایشگاهی منجر تغییر مقادیر کلید های رجیستری از سمت کرنل شد که باعث غیرفعال شدن عملکردهای آنتی ویروس پیش فرض ویندوز یعنی Windows Defender می شوند
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود
رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-19195
https://nvd.nist.gov/vuln/detail/cve-2026-19195
https://github.com/patrickt2017/CVE-2026-19195-PoC
