

چکیده
آسیب پذیری CVE-2026-45458 در مجموعه نرم افزاری مایکروسافت آفیس (Microsoft Office) ناشی از خطای استفاده پس از آزادسازی حافظه (Use-After-Free) و Type Confusion است که می تواند منجر به اجرای کد از راه دور (RCE) شود. این ضعف امنیتی در مایکروسافت اوت لوک (Microsoft Outlook) و مایکروسافت ورد (Microsoft Word) به یک مهاجم غیرمجاز اجازه می دهد بدون نیاز به احراز هویت و از طریق محتوای مخرب، کد دلخواه را روی سیستم قربانی اجرا کند. با وجود عنوان اجرای کد از راه دور، اجرای نهایی کد در بستر لوکال سیستم قربانی انجام میشود.
توضیحات
آسیب پذیری CVE-2026-45458 در مایکروسافت آفیس ناشی از خطای استفاده پس از آزادسازی حافظه (Use After Free) مطابق با CWE-416 و Type Confusion مطابق با CWE-843 است. این نوع ضعف امنیتی زمانی رخ می دهد که یک برنامه پس از آزاد کردن بخشی از حافظه، همچنان به همان بخش حافظه دسترسی پیدا می کند علاوه بر این، در زمان ارجاع مجدد، برنامه ممکن است حافظه آزاد شده را با یک نوع داده یا ساختار ناسازگار دیگر تفسیر کند (Type Confusion). این وضعیت می تواند باعث ایجاد اختلال در فرآیند مدیریت حافظه شود و در شرایط خاص، به مهاجم اجازه دهد، روند اجرای برنامه را تحت تأثیر قرار داده و کد دلخواه را روی سیستم آسیب پذیر اجرا کند.
طبق گزارش رسمی مایکروسافت، این ضعف به یک مهاجم غیرمجاز اجازه می دهد کد را به صورت لوکال روی سیستم آسیب پذیر اجرا کند. یکی از نکات مهم در تحلیل این آسیب پذیری، تفاوت میان عنوان اجرای کد از راه دور (RCE) و بردار حمله ثبت شده در معیار CVSS است. بر اساس ارزیابی CVSS، بردار حمله این آسیب پذیری لوکال (AV:L) است؛ به این معنا که فرآیند اجرای کد روی همان سیستم آسیب پذیر انجام میشود. با این حال، واژه از راه دور (Remote) در عنوان آسیب پذیری به موقعیت مهاجم نسبت به سیستم هدف اشاره دارد و به معنی انجام حمله از طریق شبکه نیست. این نوع حمله گاهی با عنوان اجرای کد دلخواه (ACE) نیز شناخته میشود؛ زیرا مهاجم پس از موفقیت در سوء استفاده از این ضعف، قادر خواهد بود کد مورد نظر خود را روی سیستم آسیب پذیر اجرا کند.
اگر چه در عنوان این آسیب پذیری به مایکروسافت اوت لوک و مایکروسافت ورد اشاره شده است اما کامپوننت آسیب پذیر اصلی در قابلیت های مایکروسافت ورد قرار دارد. این آسیب پذیری زمانی قابل سوء استفاده است که ایمیل ها در نسخه کلاسیک اوت لوک پردازش شده و نمایش داده شوند؛ زیرا این نسخه از اوت لوک برای پردازش محتوای ایمیل ها از قابلیت های مایکروسافت ورد استفاده می کند. به همین دلیل، مهاجم میتواند از طریق نسخه کلاسیک اوت لوک، با سوء استفاده از ضعف موجود در کامپوننت های ورد، شرایط لازم برای اجرای کد روی سیستم آسیب پذیر را ایجاد کند.
همچنین مایکروسافت تأیید کرده است که پنل پیش نمایش (Preview Pane) در اوت لوک نیز می تواند بهعنوان مسیر حمله مورد استفاده قرار گیرد. بنابراین، سوء استفاده از این آسیب پذیری تنها به باز کردن مستقیم فایل یا پیام توسط کاربر محدود نبوده و پردازش محتوا در پنل پیش نمایش نیز می تواند شرایط لازم برای سوء استفاده را فراهم کند.
از نظر اثرگذاری امنیتی، این آسیب پذیری هر سه اصل اصلی امنیت اطلاعات شامل محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترس پذیری (Availability) را در سطح بالا (High) تحت تأثیر قرار می دهد. در صورت موفقیت حمله، مهاجم می تواند به اطلاعات حساس دسترسی پیدا کند، داده ها را تغییر داده یا دستکاری کند و با ایجاد اختلال در عملکرد سیستم، دسترس پذیری سرویس ها را تحت تأثیر قرار دهد.
در زمان انتشار این آسیب پذیری، مایکروسافت اعلام کرده است که چندین بسته بروزرسانی امنیتی برای محصولات تحت تأثیر ارائه شده است. کاربران و سازمان ها باید تمامی بروزرسانی های ارائه شده برای نرمافزارهای نصب شده روی سیستم های خود را اعمال کنند. در صورتی که چندین بروزرسانی برای یک محصول در دسترس باشد، این بسته ها را می توان بدون ترتیب خاصی نصب کرد.
مایکروسافت برای محصولات تحت تأثیر از جمله Microsoft Office LTSC 2021، Microsoft Office LTSC 2024 و Microsoft Office 365 برای مک (Microsoft Office 365 for Mac) نیز بهروزرسانیهای امنیتی منتشر کرده است.
CVSS
| Score | Severity | Version | Vector String |
| 8.4 | HIGH | 3.1 | CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |

لیست محصولات آسیب پذیر
| Versions | Platforms | Product |
| affected from 16.0.1 before https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft 365 Apps for Enterprise |
| affected from 19.0.0 before https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems
|
Microsoft Office 2019 |
| affected from 1.0.0 before 16.110.26061317 | – | Microsoft Office 365 for Mac |
| affected from 16.0.1 before https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft Office LTSC 2021 |
| affected from 16.0.0 before https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft Office LTSC 2024 |
| affected from 16.0.1 before 16.110.26061317 | – | Microsoft Office LTSC for Mac 2021 |
| affected from 16.0.0 before 16.110.26061317 | – | Microsoft Office LTSC for Mac 2024 |
| affected from 16.0.0 before 16.0.5556.1005 | x64-based Systems | Microsoft SharePoint Enterprise Server 2016 |
| affected from 16.0.0 before 16.0.10417.20153 | x64-based Systems | Microsoft SharePoint Server 2019 |
| affected from 16.0.0 before 16.0.19725.20384 | x64-based Systems | Microsoft SharePoint Server Subscription Edition |
| affected from 16.0.1 before 16.0.5556.1000 | 32-bit Systems, x64-based Systems | Microsoft Word 2016 |
لیست محصولات بروز شده
| Versions | Platforms | Product |
| https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft 365 Apps for Enterprise |
| https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems
|
Microsoft Office 2019 |
| 16.110.26061317 | – | Microsoft Office 365 for Mac |
| https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft Office LTSC 2021 |
| https://aka.ms/OfficeSecurityReleases | 32-bit Systems, x64-based Systems | Microsoft Office LTSC 2024 |
| 16.110.26061317 | – | Microsoft Office LTSC for Mac 2021 |
| 16.110.26061317 | – | Microsoft Office LTSC for Mac 2024 |
| 16.0.5556.1005 | x64-based Systems | Microsoft SharePoint Enterprise Server 2016 |
| 16.0.10417.20153 | x64-based Systems | Microsoft SharePoint Server 2019 |
| 16.0.19725.20384 | x64-based Systems | Microsoft SharePoint Server Subscription Edition |
| 16.0.5556.1000 | 32-bit Systems, x64-based Systems | Microsoft Word 2016 |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که Microsoft 365، Microsoft Office ، Microsoft SharePoint و Microsoft Word را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 450,000 | site:.ir “Microsoft 365” | Microsoft 365 |
| 677,000 | site:.ir “Microsoft Office” | Microsoft Office |
| 9,690 | site:.ir “Microsoft SharePoint” | Microsoft SharePoint |
| 397,000 | site:.ir “Microsoft Word” | Microsoft Word |
نتیجه گیری
این آسیبپذیری با شدت بالا در مایکروسافت آفیس ناشی از خطای استفاده پس از آزادسازی حافظه است که میتواند به مهاجم غیرمجاز اجازه دهد کد دلخواه را روی سیستم آسیبپذیر اجرا کند. برای کاهش ریسک این آسیبپذیری، اقدامات زیر توصیه میشود:
- نصب بهروزرسانیهای امنیتی مایکروسافت:کاربران و سازمانها باید در اسرع وقت تمامی بهروزرسانیهای امنیتی ارائهشده توسط مایکروسافت برای محصولات تحت تأثیر شامل Microsoft 365 Apps for Enterprise، Microsoft Office، Microsoft Outlook، Microsoft Word و محصولات Microsoft SharePoint را نصب کنند. این اقدام اصلیترین راهکار برای رفع آسیبپذیری محسوب میشود و سایر اقدامات تنها نقش تکمیلی در کاهش احتمال سوءاستفاده از این ضعف و آسیبپذیریهای مشابه را دارند.
- اعمال تمامی بستههای امنیتی ارائهشده برای محصولات نصبشده: در شرایطی که برای یک محصول چندین بسته بهروزرسانی امنیتی ارائه شده است، مدیران سیستم باید تمامی بهروزرسانیهای مربوط به نرمافزارهای نصبشده را اعمال کنند تا تمام بخشهای آسیبپذیر اصلاح شوند. این بستههای امنیتی را میتوان بدون ترتیب خاصی نصب کرد.
- ارتقا یا جایگزینی نسخههای آسیبپذیر: سازمانها باید نسخههای آسیبپذیر مایکروسافت آفیس را شناسایی کرده و در صورت امکان، آنها را به نسخههای پشتیبانیشده و بهروزرسانی شده ارتقا دهند. استفاده از نسخههای پچنشده میتواند باعث باقی ماندن نقاط آسیبپذیر در محیط سازمانی و افزایش احتمال سوءاستفاده از این ضعف شود.
- محدود کردن پردازش محتوای مشکوک در اوتلوک: سازمانها میتوانند با اعمال سیاستهای امنیتی مناسب، پردازش محتوای مشکوک در اوتلوک را محدود کنند تا احتمال مواجهه سیستمها با محتوای مخرب کاهش یابد. این اقدام بهعنوان یک لایه دفاعی تکمیلی، در کنار نصب پچهای امنیتی میتواند سطح محافظت محیط را افزایش دهد.
- غیرفعالسازی یا محدود کردن پنل پیشنمایش در محیطهای حساس: با توجه به اینکه مایکروسافت پنل پیشنمایش را بهعنوان یکی از مسیرهای حمله معرفی کرده است، سازمانها میتوانند در محیطهای حساس و تا زمان نصب کامل پچهای منیتی، استفاده از این قابلیت را محدود یا غیرفعال کنند. این اقدام احتمال پردازش خودکار محتوای مخرب و سوءاستفاده از آسیبپذیری را کاهش میدهد.
- تقویت آگاهی امنیتی کاربران در مدیریت ایمیلها: کاربران باید از باز کردن پیامها، پیوستها یا محتوای دریافتشده از منابع ناشناس و غیرقابل اعتماد خودداری کنند. اگرچه این آسیبپذیری بر اساس معیار CVSS به تعامل کاربر نیاز ندارد، اما رعایت اصول امنیتی در مدیریت ایمیلها میتواند به کاهش مواجهه با محتوای مخرب و تهدیدات مشابه کمک کند.
اجرای این اقدامات، بهویژه نصب فوری بهروزرسانیهای امنیتی، باعث مسدود شدن مسیرهای شناختهشده سوءاستفاده از این آسیبپذیری، کاهش احتمال اجرای کد مخرب روی سیستمهای آسیبپذیر و افزایش سطح محافظت کاربران و سازمانها در برابر این تهدید خواهد شد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
مهاجم سند آفیس مخرب را از طریق ایمیل های فیشینگ یا پیوست های مهندسی اجتماعی به کاربر تحویل میدهد.
Execution (TA0002)
اصلی ترین تکنیک برای این آسیب پذیری است. مهاجم با فریب دادن کاربر برای باز کردن یک سند ساختار یافته دست کاری شده، نرم افزار سمت کلاینت (Word یا Outlook) را وادار به پردازش ورودی مخرب می کند تا از طریق Use-After-Free و Type Confusion، کد دلخواه خود را در زمینه پردازش کاربر اجرا کند.
Privilege Escalation (TA0004)
این آسیب پذیری به تنهایی ممکن است افزایش دسترسی مستقیم ایجاد نکند، اما مهاجم می تواند از آن به همراه سایر آسیب پذیری ها برای افزایش سطح دسترسی خود استفاده کند.
Defense Evasion (TA0005)
پس از اجرای موفق کد در زمینه پردازش آفیس، مهاجم ممکن است تلاش کند برای فرار از دید ابزارهای امنیتی یا استقرار پایدار، کدهای خود را به پردازه های دیگر تزریق کند یا از اسکریپت های بومی برای مقاصد بعدی استفاده کند.
Impact (TA0040)
بهره برداری موفق از این آسیب پذیری می تواند منجر به دسترسی کامل مهاجم به سیستم هدف و اطلاعات حساس شود. مهاجم می تواند به اسناد محرمانه، ایمیل ها و سایر داده های سازمانی دسترسی پیدا کند و حملات خود را گسترش دهد.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-45458
- https://www.cvedetails.com/cve/CVE-2026-45458/
- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-45458
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-45458
- https://vuldb.com/vuln/369666
- https://nvd.nist.gov/vuln/detail/CVE-2026-45458
- https://cwe.mitre.org/data/definitions/416.html
- https://cwe.mitre.org/data/definitions/843.html
گزارش اثبات آسیبپذیری CVE-2026-45458
اطلاعات آسیبپذیری
عنوان: آسیب پذیری اجرای کد از راه دور در Microsoft Outlook و Microsoft Word
شناسه: CVE-2026-45458
وضعیت مشاوره: Vendor Advisory / Patch Available
امتیاز: CVSS: 8.4 (High)
محصول: Microsoft Outlookو Microsoft Word
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- Microsoft Office 2019
- Microsoft Office LTSC 2021
- Microsoft Office LTSC 2024
محیطهای درگیر
- کلیه ایستگاه های کاری و لپ تاپ های سازمانی و شخصی که مجموعه های Microsoft 365 Apps یا نسخه های آفیس ذکرشده را اجرا می کنند
- صندوق های پستی کاربران در نرم افزار Microsoft Outlook که از قابلیت Preview Pane برای نمایش خودکار پیش نمایش ایمیل ها و پیوست های متنی و اسناد استفاده می کنند
- محیط های دفتری و اداری که کاربران در آن ها به طور مرتب فایل های متنی ورد (docx, rtf) دریافتی از منابع خارجی را باز میکنند
- سرور های فایلی و پلتفرم های ابری که اسناد آفیس را به صورت سرورساید (Server-side rendering) تجزیه و تحلیل می کنند
کامپوننتهای آسیبپذیر
- موتور تجزیه و تحلیل اسناد (Document Parser) در Microsoft Word و Outlook
- مدیریت چرخه عمر اشیاء حافظه و تخصیص دهنده های Heap در زیرسیستم Office
- مکانیزم های نوع سنجی و ارجاع شیء در زمان پردازش فایل های ساختاریافته Office
- کتابخانه های پویای پردازش فرمت های اسناد (winword.exe, outllib.dll و کامپوننت های اشتراکی Office)
- بخش پردازش آبجکت های تعبیه شده (Embedded Objects) و ساختارهای داخلی پرونده های XML یا بایگانی شده آفیس
ریشه مشکل (Root Cause Analysis)
ریشه این آسیبپذیری یک نقص امنیتی از نوع Use-After-Free (UAF) و Type Confusion است که در نحوه مدیریت حافظه و پردازش اشیاء در نرم افزارهای مایکروسافت آفیس وجود دارد. این نقص مطابق با CWE-416 و CWE-843 دسته بندی می شود.
هنگامی که برنامه هایی مانند Word یا Outlook اسناد پیچیده یا ساختاریافته را تجزیه (Parse) می کنند، اشیاء مختلفی در حافظه Heap ایجاد، استفاده و آزاد می شوند. در این آسیب پذیری، یک شیء پس از آزادسازی (Free شدن) همچنان توسط بخش دیگری از کد ارجاع داده می شود (Dangling Pointer). علاوه بر این، در زمان ارجاع مجدد، برنامه ممکن است حافظه آزاد شده را با یک نوع داده یا ساختار ناسازگار دیگر تفسیر کند (Type Confusion).
این عدم تطابق نوع و دسترسی به حافظه آزاد شده به مهاجم اجازه می دهد تا با مهندسی چیدمان حافظه (Heap Grooming/Feng Shui)، محتوای ناحیه آزاد شده را با داده های کنترل شده توسط خود (مانند جداول توابع مجازی یا vtable ها و اشاره گرهای تابع ساختگی) جایگزین کند. وقتی برنامه به اشتباه به آن اشاره گر دسترسی پیدا می کند یا متدی را روی شیء فراخوانی می کند، جریان اجرای برنامه منحرف شده و کد مهاجم اجرا می شود.
این آسیب پذیری پیش از احراز هویت یا نیاز به سطوح دسترسی بالا قابل تحریک است، زیرا بخش زیادی از کدهای تجزیه سند بدون نیاز به دسترسی سیستم عامل یا تاییدیه خاصی اجرا میشوند.
بخش آسیبپذیر
رفتار ناامن سیستم:
مجموعه نرم افزاری Microsoft Office در هنگام تجزیه اسناد پیچیده، چرخه عمر برخی اشیاء حافظه را به درستی مدیریت نکرده و ارجاع به حافظه آزاد شده را مجدداً با نوع داده ناسازگار پردازش می کند. این نقص به فایل های سند دست کاری شده اجازه می دهد تا وضعیت حافظه را خراب کرده و کنترل جریان اجرای برنامه را به دست بگیرند.
نحوه سوءاستفاده مهاجم:
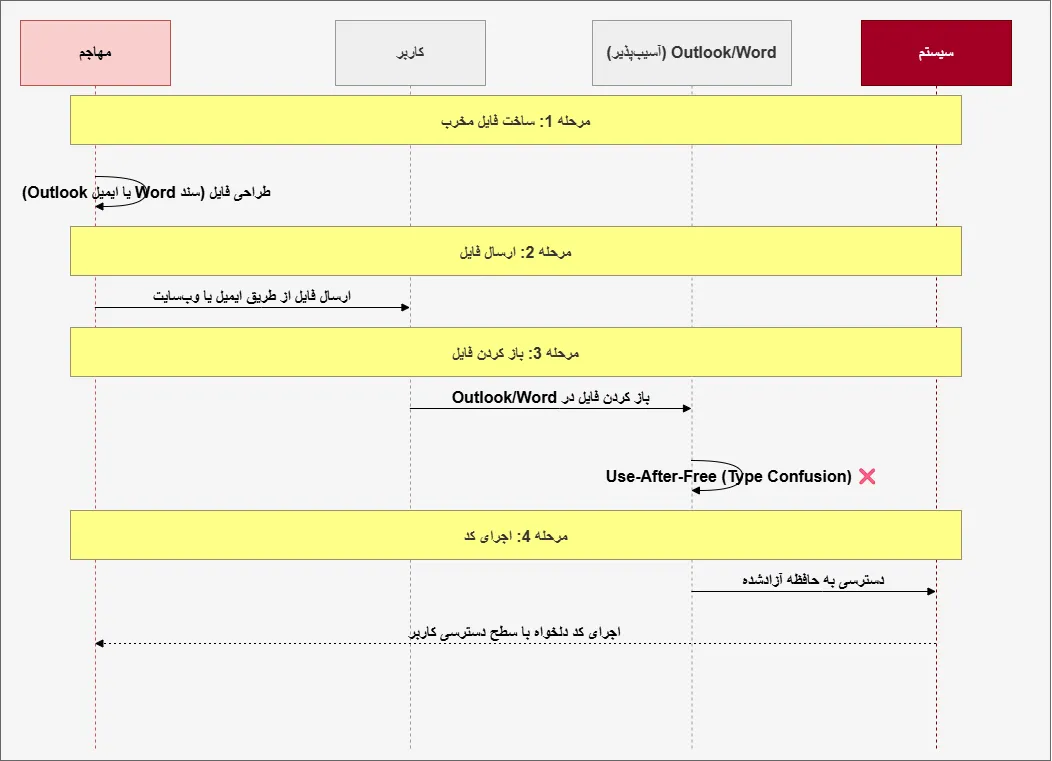
- مهاجم یک سند آفیس مخرب و ساختاریافته تهیه میکند
- سند مخرب از طریق ایمیل، وب یا SharePoint به کاربر هدف میرسد
- کاربر سند را با Word باز میکند یا پیش نمایش آن در Outlook بارگذاری میشود
- پارسر اسناد آفیس دچار خطای Use-After-Free و Type Confusion میشود
- حافظه Heap خراب شده و ساختارهای کنترلی برنامه بازنویسی میشوند
- کد دلخواه مهاجم با سطح دسترسی کاربر جاری روی سیستم اجرا میشود
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار اجرای کد از راه دور (Remote Code Execution) و نقطه ورود اولیه (Initial Access) در زنجیره حمله محسوب میشود. با توجه به نمره CVSS 8.4 (بالا)، ماهیت شبکهای، و نیاز به تعامل کاربر، مهاجم میتواند با فریب کاربر برای باز کردن یک فایل مخرب، به سیستم نفوذ کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- نصب بودن نسخه آسیب پذیر Microsoft Office، 365 Apps، SharePoint یا Word 2016 روی سیستم هدف
- باز شدن فایل سند مخرب توسط کاربر یا بارگذاری خودکار آن در پنجره پیشنمایش (Preview Pane) Outlook
- سطح دسترسی کاربر جاری روی سیستم برای اجرای کد در محدوده پردازش آفیس
- عدم نصب وصله امنیتی و عدم اعمال بروزرسانی های امنیتی ماهانه رسمی مایکروسافت
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- موتور پردازش اسناد آفیس باید ارجاعات به اشیاء حافظه آزادشده را پاکسازی کند (Set to Null) تا از ایجاد Dangling Pointer جلوگیری شود
- اعتبارسنجی نوع داده ها در زمان ارجاع به اشیاء باید به صورت سخت گیرانه انجام شود تا از خطاهای Type Confusion جلوگیری به عمل آید
- مکانیزم های محافظتی Heap (مانند Heap Integrity Validation) باید تلاش برای بازنویسی بلوک های آزاد شده را تشخیص داده و برنامه را متوقف کنند
- محیط های اجرایی باید از Protected View و Application Guard برای ایزوله سازی اسناد دریافتی از اینترنت استفاده کنند
- ابزارهای امنیتی باید اسناد ورودی را پیش از باز شدن توسط کاربر اسکن و اعتبارسنجی کنند
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- اعمال بروزرسانی های امنیتی مایکروسافت، نصب بسته های اصلاحی رسمی منتشر شده توسط مایکروسافت
- بروزرسانی خودکار Click-to-Run، اطمینان از بهروز بودن کانال های بروزرسانی خودکار برای برنامه های Microsoft 365
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- فعال سازی قابلیت Protected View (نمایش محافظت شده) برای اسناد اینترنتی و منابع ناشناس جهت جلوگیری از اجرای خودکار کدهای مخرب
- استفاده از Office Application Guard جهت باز کردن اسناد در یک کانتینر ایزوله و مجازی سازی شده
- آموزش کاربران در خصوص خطرات باز کردن لینک های ناشناس و دانلود فایل های غیرقابل اعتماد
- غیرفعال کردن پنجره پیش نمایش (Preview Pane) در نرم افزار Microsoft Outlook برای کاهش خطر فعال سازی خودکار از طریق ایمیل های دریافتی
- محدودکردن و پایش اجرای پردازههای فرزند توسط برنامههای آفیس (مانند جلوگیری از اینکه winword.exe یا outlook.exe ابزارهای سیستمی مانند cmd.exe یا powershell.exe را اجرا کنند) از طریق ابزارهایی مانند ASR (Attack Surface Reduction) و WDAC
اقدامات بلندمدت برای کاهش ریسک:
- استقرار راهکارهای پیشرفته EDR و XDR روی تمامی ایستگاه های کاری برای تشخیص ناهنجاری های رفتاری در پردازش های آفیس
- آموزش مستمر کاربران در خصوص خطرات باز کردن پیوست های ناشناس و مشکوک
- اعمال سیاست های دقیق مدیریت پچ برای بروزرسانی سریع نرمافزارهای دفتری
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- Crash ناگهانی پردازشگرهای آفیس (winword.exe, outlook.exe) یا خطاهای حافظه در Event Viewer
- ایجاد فرآیندهای فرزند غیرمجاز و مشکوک (مانند PowerShell، Cmd، یا ابزارهای دانلود مانند Curl و Certutil) به عنوان فرزند برنامه های آفیس
- تلاش های ناموفق یا موفق برای برقراری ارتباطات شبکه خروجی (Outbound C2 Connections) توسط برنامه های مجموعه آفیس
- ثبت خطاهای مربوط به Heap Corruption یا Exception های بومی در لاگ های سیستم
- الگوهای غیرعادی در ایمیل های ورودی حاوی پیوست های پیچیده یا اسناد متنی مشکوک
منابع پیشنهادی برای مانیتورینگ و پایش:
- Windows Security Event Logs (Process Creation Event ID 4688 برای بررسی فرآیندهای فرزند آفیس)
- Sysmon (Event ID 1 برای ایجاد پردازه و Event ID 7 برای بارگذاری ماژول ها و DLL ها)
- لاگ های ابزارهای EDR سازمانی برای رصد رفتار حافظه و پردازهها
- گزارش های انطباق پچ (Patch Compliance Reports) برای اطمینان از نصب بروزرسانی های آفیس
واکنش به حادثه (Incident Response)
- در صورت مشاهده Crash مشکوک برنامه های آفیس یا ایجاد پردازههای فرزند غیرمجاز، دستگاه را از شبکه ایزوله کنید
- فایل سند مشکوک یا پیوست ایمیل محرک را قرنطینه کرده و برای تحلیل فارنزیک استخراج کنید
- لاگ های EDR، Sysmon و Event Viewer را بررسی کنید تا مشخص شود آیا فرآیند مخربی اجرا شده است یا خیر
- در صورت اثبات اجرای کد یا نفوذ، سیستم را پاکسازی کرده، حساب های کاربری و دسترسی ها را بازبینی کنید
- اطمینان حاصل کنید که پچ های امنیتی مربوطه روی تمامی سیستم های مشابه اعمال شدهاند
- فایل های لاگ و نشانه های تهدید (IoC) را برای ردیابی وسعت احتمالی آلودگی در شبکه به اشتراک بگذارید
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با ارسال یک فایل مخرب و فریب کاربر برای باز کردن آن در Outlook یا Word، کد خود را روی سیستم قربانی اجرا میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر Microsoft wordاست
- اجرای فایل PoC.docx
- اجرای PoC در محیط آزمایشگاهی منجر به این شد که Microsoft word برنامه ی cmd را پس از باز کردن فایل PoC.docx اجرا می کند
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-45458
https://nvd.nist.gov/vuln/detail/CVE-2026-45458
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-45458
https://cwe.mitre.org/data/definitions/416.html
https://cwe.mitre.org/data/definitions/843.html
Microsoft Office / Microsoft 365 Apps
CVE-2026-45458 – Use-After-Free / Type Confusion Leading to Remote Code Execution
Affects
- Microsoft Office & Microsoft 365 Apps for Enterprise (32-bit and 64-bit editions)
- Microsoft Word 2016 (32-bit and 64-bit editions)
- Microsoft Office 2019 (32-bit and 64-bit editions)
- Microsoft Office LTSC 2021 (32-bit and 64-bit editions)
- Microsoft Office LTSC 2024 (32-bit and 64-bit editions)
- Microsoft Office 365 for Mac
- Microsoft Office LTSC for Mac 2021
- Microsoft Office LTSC for Mac 2024
- Microsoft SharePoint Enterprise Server 2016
- Microsoft SharePoint Server 2019
- Microsoft SharePoint Server Subscription Edition
- Components:
- Microsoft Word (core document parsing and rendering engine)
- Microsoft Outlook (email and attachment processing component)
- Vulnerability Type:
- CWE-416 – Use After Free
- Access of resource using incompatible type (‘type confusion’)
Description
CVE-2026-45458 is a critical remote code execution vulnerability in Microsoft Office and related products, identified by K7 Labs and published in the June 2026 Microsoft Patch Tuesday .
The vulnerability exists due to a use-after-free (UAF) error within the Microsoft Word and Microsoft Outlook components . This occurs when the application attempts to access memory that has already been freed, leading to a type confusion condition . The flaw allows an unauthorized attacker to trigger this memory corruption, ultimately enabling arbitrary code execution on the affected machine .
The technical issue aligns with CWE-416: Use After Free and is also described as a type confusion vulnerability (CWE-843), where the application accesses a resource using an incompatible type . The vulnerability is remotely exploitable and can lead to complete system compromise .
Attack Vector
Primary Attack Vector:
Remote / Network (requires user interaction)
Attack Scenario:
- An attacker crafts a malicious Office document (e.g., Word file or email) that triggers the use-after-free error in either Microsoft Word or Outlook.
- The attacker delivers the malicious file to the victim via email, web download, or other social engineering tactics.
- The victim opens the malicious document using a vulnerable version of Microsoft Office or Outlook.
- The use-after-free condition is triggered, leading to type confusion and memory corruption.
- The attacker can execute arbitrary code on the victim’s system with the same privileges as the logged-on user.
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | NETWORK (remote) / LOCAL |
| Attack Complexity | LOW |
| Privileges Required | NONE |
| User Interaction | NONE (requires opening a file) |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
Key Characteristics:
- No authentication required – Attack does not require valid credentials
- No public exploit available – Exploit availability is classified as “none”
- Remotely exploitable – Attack can be launched over the network
- User interaction required – Victim must open a malicious document or email
Impact
Successful exploitation allows a remote attacker to:
- Execute arbitrary code on the affected system
- Compromise the system completely – The attacker gains the same privileges as the logged-on user
- Access, modify, or delete data accessible to the user
- Install malware or establish persistence
- Move laterally within the network using compromised credentials
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to user data |
| Integrity | HIGH | Complete control over system modification |
| Availability | HIGH | Potential system compromise |
Critical Note: This vulnerability affects both Microsoft Word and Microsoft Outlook . Attackers can exploit it via a malicious email delivered directly to the victim’s inbox or a specially crafted Office document opened by the user. Given the widespread use of both applications in enterprise environments, the vulnerability poses a significant risk to organizations .
Observed Exploitation & Threat Activity
- Discovery: K7 Labs
- CVE Assignment: June 9, 2026
- Patch Availability: June 9, 2026 (Microsoft Patch Tuesday)
- Public Exploit Availability: None – No public exploit is available
- In-the-Wild Exploitation: Not confirmed – SSVC assessment indicates “exploitation: none”
- CVSS Score: 8.4 (High) – CVSS v3.1
Disclosure Timeline:
| Date | Event |
|---|---|
| June 5, 2026 | CISA SSVC assessment |
| June 9, 2026 | CVE published, Microsoft Patch Tuesday release |
| June 10, 2026 | Vulnerability details publicly disclosed |
| June 17, 2026 | NVD records updated by CISA-ADP and Microsoft |
| July 1, 2026 | Public advisory by K7 Labs |
Exploit Prediction Scoring System (EPSS):
- EPSS Score: 35.6% (Shodan CVEDB)
Severity & Metrics
- CVSS v3.1 (Microsoft CNA): High (8.4)
- Attack Vector: LOCAL
- Attack Complexity: LOW
- Privileges Required: NONE
- User Interaction: NONE
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Additional Metrics:
- CSH Severity: High
- CVSS v4.0:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N(CyberSecurity Help) - Tenable VPR: High (7.4)
Relevant CWE:
- CWE-416 – Use After Free
Patch & Vendor Status
- Official Patch Available: Yes – released June 9, 2026 (Microsoft Patch Tuesday)
- Vendor: Microsoft Corporation
Affected Products and Patch Guidance:
| Product | Fixed Version Reference |
|---|---|
| Microsoft 365 Apps for Enterprise | Install latest updates via Office update system |
| Microsoft Office 2019 | Install latest updates via Office update system |
| Microsoft Office LTSC 2021 | Install latest updates via Office update system |
| Microsoft Office LTSC 2024 | Install latest updates via Office update system |
| Microsoft Word 2016 | Update to version ≥ 16.0.5556.1000 |
| Microsoft Office 365 for Mac | Update to version ≥ 16.110.26061317 |
| Microsoft Office LTSC for Mac 2021 | Update to version ≥ 16.110.26061317 |
| Microsoft Office LTSC for Mac 2024 | Update to version ≥ 16.110.26061317 |
| Microsoft SharePoint Enterprise Server 2016 | Update to version ≥ 16.0.5556.1005 |
| Microsoft SharePoint Server 2019 | Update to version ≥ 16.0.10417.20153 |
| Microsoft SharePoint Server Subscription Edition | Update to version ≥ 16.0.19725.20384 |
Update Methods:
- Office 365, Office 2016 C2R, Office 2019, 2021, 2024: Ensure automatic updates are enabled or manually perform an update by opening any Office app and checking for updates
- SharePoint Server: Apply the appropriate security updates from Microsoft’s official release channels
Microsoft Reference:
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Enable automatic updates | Office → File → Account → Update Options → Enable Updates |
| Manually update Office products | Open any Office app → File → Account → Update Options → Update Now |
| Update SharePoint Servers | Apply the relevant security patches from Microsoft |
| Verify patched version | Check version numbers against the fixed versions listed above |
Critical Reminder: This vulnerability affects both Word and Outlook , which are installed on nearly all enterprise workstations. Prioritize patching all affected products in your environment .
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Exercise caution when opening Office documents – Do not open documents from untrusted or unknown sources
- Be wary of suspicious emails – This vulnerability can be exploited through Outlook email handling, so avoid opening unexpected or suspicious emails
- Implement email filtering – Use anti-malware and spam filtering solutions to block malicious email attachments
- Restrict macro execution – Disable macros in Office documents from untrusted sources
- Use Microsoft Office Protected View – Enable Protected View for files from untrusted locations
Important Note: No workaround fully addresses the root cause of this vulnerability. Patching is the only complete mitigation.
Long-term Defensive Measures
- Enforce automatic Office updates – Use Group Policy or MDM to ensure Office applications receive security updates promptly
- Implement application control policies – Restrict execution of Office applications where feasible in high-security environments
- Educate users on phishing risks and the danger of opening untrusted Office documents
- Use endpoint detection and response – Deploy EDR solutions capable of detecting exploit attempts against Office vulnerabilities
- Conduct regular vulnerability scans – Use Tenable Nessus Plugin ID 320864 to identify systems missing the patch
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Tenable Nessus | Plugin ID 320864 detects missing Word C2R updates |
| Endpoint Detection & Response (EDR) | Monitor for suspicious Office process behavior |
| SIEM | Detect abnormal child processes from Office applications |
| Email security logs | Identify emails containing suspicious attachments |
Indicators of Attempted Exploitation:
- Unexpected crashes of Microsoft Word or Outlook
- Office applications spawning unusual child processes (cmd.exe, powershell.exe, etc.)
- Abnormal memory consumption or heap corruption in Office processes
- User-reported issues opening Office documents
- Suspicious Office documents from untrusted sources
- Unusual network connections from Office applications
Detection Strategy:
- Inventory Office versions across your organization
- Check versions against patched releases:
- Office 365: Ensure automatic updates are enabled and applied
- Word 2016: Should be ≥ 16.0.5556.1000
- SharePoint 2016: ≥ 16.0.5556.1005
- SharePoint 2019: ≥ 16.0.10417.20153
- SharePoint Subscription: ≥ 16.0.19725.20384
- Monitor for IAVAs:
- 2026-A-0570 and 2026-A-0576
Vulnerability scanning note: Tenable Nessus relies on the application’s self-reported version number to detect this vulnerability .
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately
- Preserve forensic evidence (Office logs, system logs, memory dumps, email attachments)
- Apply the security patch from Microsoft immediately
- Scan for malware – Use endpoint protection tools to check for persistence and backdoors
- Rotate credentials – Change passwords for any accounts accessed on the compromised system
- Audit for persistence – Check for:
- Suspicious Office add-ins
- Modified system files
- Unauthorized scheduled tasks
- Unusual user accounts
- Assume data exposure if sensitive information was accessible during exploitation
- Document and report findings to internal security teams
For Enterprise Environments:
- Apply patches through enterprise deployment tools immediately
- Monitor for other compromised systems in the network
- Review security monitoring and logging capabilities
- Consider a full security review of the affected endpoint
References
- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-45458
- https://labs.k7computing.com/index.php/vulnerability/cve-2026-45458/
- https://nvd.nist.gov/vuln/detail/CVE-2026-45458
- https://cvepremium.circl.lu/vuln/cve-2026-45458
- https://www.cybersecurity-help.cz/vdb/vulns/134244/
- https://www.tenable.com/plugins/nessus/320864
- https://cvedb.shodan.io/dashboard/cve/CVE-2026-45458
- https://cwe.mitre.org/data/definitions/416.html
- https://cwe.mitre.org/data/definitions/843.html
