

چکیده
آسیب پذیری بحرانی CVE-2026-45750 از نوع تزریق دستور سیستم عامل (OS Command Injection) در فایل منیجر (File Manager) نرمافزار Termix است که نسخه های پیش از 2.3.2 را تحت تأثیر قرار میدهد. این آسیب پذیری در نحوه پردازش پارامتر path در مسیر GET /ssh/file_manager/ssh/resolvePath رخ می دهد؛ به گونه ای که مقدار ورودی کاربر بدون خنثی سازی مناسب، در یک دستور شل (Shell) قرار می گیرد. در نتیجه، یک کاربر احراز هویت شده می تواند با ارسال ورودی دستکاری شده، دستورات دلخواه را روی میزبان راه دور مرتبط با نشست SSH اجرا کند.
توضیحات
آسیب پذیری CVE-2026-45750 از نوع تزریق دستور سیستمعامل مطابق با CWE-78 است و در کامپوننت فایل منیجر نرمافزار Termix وجود دارد. این ضعف امنیتی زمانی ایجاد می شود که ورودی کنترل شده توسط کاربر بدون خنثی سازی مناسب کاراکترها و ساختارهای ویژه شل (Shell) در یک دستور سیستم عامل قرار گیرد و در نتیجه، بخشی از این ورودی به عنوان دستور تفسیر و اجرا شود. همچنین، یک ضعف جداگانه در کنترل دسترسی وجود دارد که در دسته CWE-639 با عنوان دور زدن مجوزدهی از طریق کلید تحت کنترل کاربر (Authorization Bypass Through User-Controlled Key) طبقه بندی می شود. این ضعف مستقیماً باعث ایجاد تزریق دستور نمی شود، اما می تواند دامنه اثرگذاری آن را افزایش دهد. در صورتی که مهاجم بتواند مقدار sessionId مربوط به نشست فعال کاربر دیگری را جایگزین کند، می تواند از همان مسیر تزریق دستور برای اجرای دستورات دلخواه روی میزبان راه دور متصل به نشست SSH کاربر دیگر استفاده کند.
Termix یک پلتفرم تحت وب و خود میزبان (Self-hosted) برای مدیریت سرورها و اتصال های راه دور است که قابلیت هایی مانند ترمینال SSH، تانلینگ (Tunneling)، مدیریت فایل و ویرایش فایل را در اختیار کاربران قرار می دهد. در معماری این نرم افزار، فایل منیجر برای انجام عملیات مربوط به فایل ها از نشست های فعال SSH استفاده می کند. به همین دلیل، ضعف موجود در پردازش ورودی فایل منیجر میتواند از سطح رابط مدیریتی Termix عبور کرده و در نهایت منجر به اجرای دستور روی میزبان راه دور متصل به نشست SSH شود.
مسیر فنی آسیب پذیری در پارامتر path مربوط به درخواست GET /ssh/file_manager/ssh/resolvePath قرار دارد. این مسیر مقدار sessionId و path را از درخواست دریافت می کند و مقدار مسیر را برای پردازش به نشست SSH فعال منتقل می کند. مشکل زمانی ایجاد می شود که مقدار path که توسط کاربر کنترل می شود، پس از پردازش در یک دستور شل قرار گیرد. در نسخه های آسیب پذیر، برنامه برای ایمن سازی این مقدار تنها کاراکتر نقل قول دوتایی (“) را خنثی می کند و سپس مقدار حاصل را در ساختاری مشابه echo “${escapedPath}” قرار می دهد. این روش برای جلوگیری از تزریق دستور کافی نیست، زیرا قرار دادن ورودی داخل نقل قول دوتایی (“) مانع از تفسیر همه ساختارهای ویژه شل نمی شود.
بهطور مشخص، ساختارهای جایگزینی دستور مانند $(…) همچنان توسط شل تفسیر می شوند. بنابراین مهاجم می تواند مقدار ویژه ای را در پارامتر path قرار دهد تا پیش از آنکه دستور echo مقدار را پردازش کند، محتوای داخل $(…)توسط شل اجرا شود. در نتیجه، ورودی ای که باید صرفاً به عنوان مسیر فایل مورد استفاده قرار گیرد، می تواند به بستری برای اجرای دستور تبدیل شود. برای مثال، در کد اثبات مفهوم (PoC) منتشرشده، مقدار x$(id) در پارامتر path قرار داده شده است. با پردازش این مقدار، دستور id روی میزبان راه دور اجرا میشود و خروجی آن شامل uid=0(root) gid=0(root) groups=0(root) در پاسخ بازگردانده میشود. این نمونه به طور مستقیم نشان میدهد که مهاجم میتواند با دستکاری پارامتر path، از پردازش عادی مسیر عبور کرده و دستور دلخواه خود را در محیط شل میزبان از راه دور اجرا کند.
بنابراین، سوء استفاده از این آسیب پذیری به یک حساب کاربری احراز هویت شده با سطح دسترسی پایین و دسترسی به فایل منیجر نیاز دارد، اما مهاجم برای اجرای حمله نیازی به دسترسی مدیریتی ندارد. در ارزیابی CVSS، بردار AV:N نشان می دهد که مهاجم می تواند از طریق شبکه به مسیر آسیب پذیر دسترسی پیدا کند و پس از احراز هویت، درخواست دستکاری شده ای را برای اجرای دستور در نشست SSH فعال ارسال کند. همچنین، مقدار UI:R بیانگر آن است که موفقیت حمله در این سناریو به تعامل کاربر نیاز دارد.
این ضعف امنیتی هر سه اصل اصلی امنیت اطلاعات را تهدید می کند. از نظر محرمانگی (Confidentiality)، اجرای دستورات دلخواه می تواند به مهاجم اجازه دهد به فایل ها، اطلاعات و منابعی که حساب کاربری مورد استفاده در نشست SSH به آن ها دسترسی دارد، دسترسی پیدا کند و داده های حساس را افشا کند. از نظر یکپارچگی (Integrity)، مهاجم می تواند با اجرای دستورات غیرمجاز، فایل ها، داده ها و تنظیمات سیستم را تغییر داده یا حذف کند. از نظر دسترس پذیری (Availability) نیز امکان اجرای دستورات مخرب می تواند برای متوقف کردن سرویس ها، حذف منابع یا ایجاد اختلال در عملکرد میزبان راه دور مورد استفاده قرار گیرد. شدت واقعی این پیامدها به سطح دسترسی حساب SSH و مجوزهای آن روی میزبان راه دور بستگی دارد، اما در صورت استفاده از حسابی با مجوزهای بالا، دامنه خسارت می تواند به مراتب گسترده تر شود. این آسیب پذیری در نسخه 2.3.2 پچ شده است.
CVSS
| Score | Severity | Version | Vector String |
| 9.0 | CRITICAL | 3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:H |

لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat < 2.3.2 | Termix |
لیست محصولات بروز شده
| Versions | Product |
| 2.3.2 and later | Termix |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که Termix-SSH را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 7 | site:.ir “Termix-SSH” | Termix-SSH |
نتیجه گیری
این آسیب پذیری با شدت بحرانی (Critical) در فایل منیجر نرم افزار Termix، امکان تزریق دستور سیستم عامل را برای کاربران احراز هویت شده فراهم میکند و در صورت سوءاستفاده موفق میتواند منجر به اجرای دستورات دلخواه روی میزبان راه دور متصل به نشست SSH شود. با توجه به انتشار PoC و امکان گسترش پیامد حمله از طریق سوء استفاده از sessionId، اجرای اقدامات زیر برای کاهش ریسک این آسیب پذیری ضروری است:
- بروزرسانی Termix: نرم افزار را به نسخه 3.2 یا نسخه های جدیدتر بروزرسانی کنید. این اقدام مهم ترین و مؤثرترین راهکار برای رفع آسیب پذیری است، در حالی که سایر اقدامات به عنوان لایه های حفاظتی مکمل، ریسک سوءاستفاده از این ضعف و آسیب پذیری های مشابه را کاهش می دهند.
- محدودسازی دسترسی به فایل منیجر: دسترسی به قابلیت فایل منیجر را فقط برای کاربرانی فعال کنید که واقعاً به این قابلیت نیاز دارند تا سطح دسترسی های غیرضروری کاهش یابد.
- تقویت کنترل دسترسی نشست های SSH: اعتبارسنجی مالکیت sessionId را برای هر درخواست اعمال کنید تا کاربران نتوانند با تغییر شناسه نشست به نشست SSH کاربران دیگر دسترسی پیدا کنند.
- اعمال اصل حداقل سطح دسترسی (Least Privilege): حساب های SSH را فقط با دسترسی های مورد نیاز پیکربندی کنید تا در صورت اجرای دستور دلخواه، مهاجم نتواند فراتر از سطح دسترسی حساب به فایل ها، سرویس ها و سایر منابع سیستم دسترسی پیدا کند.
- نظارت بر نشست ها و اجرای دستورات: لاگ های Termix، نشست های SSH و فعالیت های مرتبط با فایل منیجر را برای شناسایی درخواست های غیرعادی، تغییرات مشکوک در sessionId و اجرای دستورات غیرمنتظره بررسی کنید.
اجرای این اقدامات، به ویژه بروزرسانی فوری Termix به نسخه 2.3.2 یا جدیدتر، در کنار اعمال کنترل های امنیتی مکمل می تواند احتمال سوءاستفاده موفق از این آسیب پذیری را به میزان قابل توجهی کاهش دهد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
مهاجم از طریق ارسال درخواست های دستکاری شده به نقطه پایانی مدیریت فایل (/ssh/file_manager/ssh/resolvePath)، از آسیب پذیری تزریق دستور برای نفوذ به سیستم میزبان استفاده میکند. این حمله علیه سرویس در معرض اینترنت (Public-Facing) انجام می شود.
Privilege Escalation (TA0004)
اگرچه مهاجم از پیش در پلتفرم وب احراز هویت شده است، اما با تزریق دستور، دسترسی خود را از سطح کاربر برنامه وب به سطح دسترسی پردازه میزبان (که ممکن است دارای مجوزهای بالاتری مانند root یا Administrator باشد) ارتقا میدهد (Scope Changed).
Lateral Movement (TA0008)
این تاکتیک در سناریویی قابل اعمال است که Termix برای مدیریت چندین VPS یا سیستم راه دور استفاده شود. مهاجم پس از ربایش File Manager session یک کاربر دیگر، میتواند از اتصال SSH موجود در آن session برای تعامل با VPS مربوطه استفاده کند. بنابراین آسیب پذیری میتواند مسیر حرکت مهاجم از حساب Termix به یک سیستم راه دور مدیریت شده از طریق SSH را فراهم کند.
Execution (TA0002)
هسته اصلی آسیب پذیری در این مرحله فعال می شود. برنامه آسیب پذیر دستورات تزریق شده توسط مهاجم را در پوسته سیستم عامل (OS Command Shell) بدون اعتبارسنجی کافی اجرا میکند.
Collection (TA0009)
پس از ربایش session، مهاجم می تواند از قابلیت خواندن فایل در File Manager برای دسترسی به فایل های موجود روی VPS استفاده کند. بنابراین در صورت وجود اطلاعات حساس، کلیدهای SSH، فایل های پیکربندی، credential ها یا سایر داده های ارزشمند، مهاجم می تواند از دسترسی ایجاد شده برای جمع آوری آن ها استفاده کند. این قابلیت مستقیماً در سطح File Manager وجود دارد و در توضیح رسمی CVE نیز امکان file reading ذکر شده است.
Impact (TA0040)
پس از اجرای کد، مهاجم می تواند به فایل های حساس سیستم میزبان دسترسی پیدا کرده، آن ها را تغییر دهد (تخریب یکپارچگی) یا با آپلود بدافزار، کنترل کامل و پایدار سرور میزبان را به دست گیرد.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-45750
- https://www.cvedetails.com/cve/CVE-2026-45750/
- https://github.com/Termix-SSH/Termix/security/advisories/GHSA-v26q-rpv5-9m72
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-45750
- https://vuldb.com/vuln/368959
- https://github.com/Termix-SSH/Termix/releases/tag/release-2.3.2-tag
- https://github.com/GabrielHA12/Termix-research
- https://nvd.nist.gov/vuln/detail/CVE-2026-45750
- https://cwe.mitre.org/data/definitions/78.html
- https://cwe.mitre.org/data/definitions/639.html
گزارش اثبات آسیبپذیری CVE-2026-45750
اطلاعات آسیبپذیری
عنوان: آسیب پذیری تزریق دستور در فایل منیجر نرم افزار Termix با امکان اجرای دستورات دلخواه
شناسه: CVE-2026-45750
وضعیت مشاوره: Advisory / Patch Available
امتیاز: CVSS: 9 (Critical)
محصول: Termix
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- نرم افزار Termix نسخه های قبل از 2.3.2
محیطهای درگیر
- سازمان هایی که Termix را به عنوان پلتفرم مدیریت سرور و SSH برای دسترسی به VPS یا سرورهای خود نصب کرده اند
- استقرارهایی که کاربران دارای دسترسی File Manager هستند (فعال بودن enableFileManager)
- محیط هایی که کاربران میتوانند نشست SSH به سرورها برقرار کنند
- تیم های عملیاتی که فایل های حساس و اسکریپت ها را از طریق File Manager مدیریت می کنند
- استقرارهای Web، Electron و Docker که از نسخه های آسیب پذیر استفاده می کنند
کامپوننتهای آسیبپذیر
- اندپوینت GET /ssh/file_manager/ssh/resolvePath
- فایل منبع src/backend/ssh/file-manager.ts
- پارامتر path، مسیر ارسالی توسط کاربر که به عنوان ورودی فرمان استفاده میشود
- منطق ساخت دستورات پوسته (Shell Command Construction) که پارامترهای ورودی کاربر را در دستورات اجرا شده روی نشست SSH فعال جایگذاری میکند
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری به عدم خنثیسازی صحیح کاراکترهای خاص در پارامتر path اندپوینت resolvePath بازمیگردد.
هنگامی که کاربر درخواستی به /ssh/file_manager/ssh/resolvePath به صورت GET ارسال میکند، پارامتر path که توسط کاربر کنترل میشود، مستقیماً درون یک دستور Shell که روی SSH session فعال سرور اجرا میشود، قرار میگیرد. اگرچه توسعه دهندگان سعی کرده اند با قرار دادن مقدار کاربر درون double-quote و فقط escaping کردن خود double-quote ها، از حملات جلوگیری کنند، اما این کار کافی نیست.
کد آسیب پذیر:
const escapedPath = expandPath.replace(/"/g, '\\"');

const command = `echo "${escapedPath}"`;

sshConn.client.exec(command, ...);
مقدار expandPath (که از پارامتر path می آید) با جایگزینی کاراکتر ” با \” آماده میشود و سپس در یک فرمان echo داخل کوتیشن دوتایی قرار میگیرد و روی نشست SSH اجرا میشود
در Shell، جایگذاری فرمان (Command Substitution) با سینتکس $(…) یا backtick حتی داخل کوتیشن دوتایی فعال باقی میماند. بنابراین escape کردن فقط کوتیشن دوتایی، Payload هایی مانند $(id) را خنثی نمی کند. موتور shell پیش از اجرای echo، محتوای داخل $(…) را ارزیابی می کند.
در نهایت به صورت خلاصه،
- مقدار path از Query String دریافت می شود
- تنها کاراکتر ” escape می شود
- ورودی در فرمان echo “…” داخل کوتیشن دوتایی قرار می گیرد
- فرمان روی نشست SSH فعال اجرا می شود
- سینتکس $(…) و backtick توسط shell ارزیابی می شود
- نتیجه اجرای فرمان دلخواه در پاسخ resolvedPath بازتاب می یابد
- الگوی امن در سایر endpoint ها، escape کامل با کوتیشن تکی است که از تفسیر همه کاراکترهای ویژه جلوگیری می کند
عامل تشدیدکننده دوم، هندلر sessionId را مستقیماً از Query String میگیرد و مالکیت آن را احراز نمیکند (CWE-639). اگر مهاجم sessionId را با شناسه نشست فعال یک کاربر دیگر جایگزین کند، همان تزریق فرمان میتواند روی VPS از راه دور آن کاربر اجرا شود.
یعنی حمله از «دسترسی به زیرساخت خود مهاجم» به «اجرای فرمان روی زیرساخت شخص ثالث در همان نمونه Termix» ارتقا مییابد.
بخش آسیبپذیر
رفتار ناامن سیستم:
پلتفرم Termix به جای استفاده از روش های ایمن اجرای دستور (مانند آرایه های آرگومان در execve که از تفسیر پوسته جلوگیری میکنند)، دستورات را به صورت رشته ای ساخته و به پوسته از راه دور ارسال میکند.
بخش File Manager در نرم افزار Termix در اندپوینت resolvePath، پارامتر path را بدون خنثیسازی کامل کاراکترهای خاص (مانند $() و backticks)، درون یک دستور Shell قرار میدهد. این رفتار ناامن باعث میشود که مهاجم با ارسال یک payload تزریق فرمان، کد دلخواه خود را روی سرور متصل از طریق SSH اجرا کند.
نحوه سوءاستفاده مهاجم:
- مهاجم یک حساب کاربری معتبر در Termix دارد (با دسترسی به File Manager)
- مهاجم یک درخواست GET به اندپوینت resolvePath ارسال میکند
- مهاجم پارامتر path را با payload تزریق فرمان مانند test$(whoami) پر میکند
- سرور Termix بدون خنثیسازی کامل، دستور را روی SSH session اجرا میکند
- خروجی فرمان به مهاجم بازگردانده میشود
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک نقطه ورود اولیه (Initial Access) و ابزار اجرای کد از راه دور (Remote Code Execution) در زنجیره حمله محسوب میشود. با توجه به نمره CVSS 9.0 (بحرانی) و تغییر دامنه (Scope Changed)، مهاجم میتواند از یک حساب کاربری محدود در Termix، به سرورهای متصل شده نفوذ کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- حساب کاربری معتبر در Termix
- دسترسی به File Manager (فعال بودن مجوز مربوطه)
- نشست SSH فعال در File Manager
- دسترسی شبکه به endpoint آسیب پذیر
- عدم نصب وصله امنیتی و عدم اعمال بروزرسانی های امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- ورودی های مسیر را با escape کامل (الگوی کوتیشن تکی) قبل از ساخت فرمان shell خنثی کند
- از ساخت فرمان shell برای عملیات مسیر اجتناب کرده و از API های مستقیم فایل سیستم استفاده کند
- سینتکس های جایگذاری فرمان مانند $(…) و backtick را به عنوان کاراکتر ویژه در نظر بگیرد
- مالکیت نشست SSH را در هر درخواست بررسی کند
- از ترکیب پارامترهای کنترل شده توسط کاربر در فرمان های اجرایی روی VPS جلوگیری کند
- خروجی فرمان های shell را به عنوان داده غیرقابل اعتماد در پاسخ بازتاب ندهد
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- ارتقای Termix به نسخه 2.3.2 یا بالاتر
- تا زمان ارتقا، دسترسی File Manager کاربران را به حداقل برسانید یا endpoint های File Manager را از طریق WAF و کنترل دسترسی محدود کنید
- بررسی نسخه در تمام استقرارها (Web، Electron و Docker)
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- محدودکردن دسترسی به پنل مدیریتی Termix از طریق شبکه داخلی یا VPN
- اعمال سیاست احراز هویت دومرحله ای برای کاربران
- محدودکردن مجوز File Manager فقط به کاربرانی که واقعا به آن نیاز دارند
- پایش درخواست های resolvePath و سایر endpoint های File Manager
- اطلاع رسانی به کاربران درباره نگهداری امن نشست ها و گزارش رفتارهای مشکوک
اقدامات بلندمدت برای کاهش ریسک:
- بازنویسی عملیات مسیر با API های امن به جای ساخت فرمان shell
- افزودن تست های خودکار برای تزریق فرمان در endpoint های دارای پارامتر مسیر
- ممیزی دوره ای امنیتی و تست نفوذ روی پلتفرم های مدیریتی
- اعمال الگوی یکسان و امن escape در تمام ساخت فرمانهای shell
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- درخواست های GET به /ssh/file_manager/ssh/resolvePath با پارامتر path حاوی $( و backtick یا کاراکترهای ویژه shell
- الگوهای URL-encode شده کاراکترهای shell در لاگ های دسترسی
- پاسخ های غیرعادی در فیلد resolvedPath شامل خروجی فرمان
- فعالیت غیرعادی روی VPS های متصل در بازه زمانی همزمان با درخواست های File Manager
- تلاش برای دسترسی به فایل های حساس (مانند /etc/passwd) از طریق مسیرها
- ترکیب sessionId متغیر با درخواست های تزریق فرمان (نشانه زنجیره با CVE-2026-45746)
منابع پیشنهادی برای مانیتورینگ و پایش:
- لاگ های دسترسی وب سرور Termix (برای پایش پارامترهای ورودی اندپوینت های File Manager)
- لاگ های دسترسی و احراز هویت پلتفرم Termix
- لاگ های احراز هویت SSH (مانند /var/log/auth.log یا /var/log/secure) روی سرورهای VPS هدف
- راهکارهای EDR یا HIDS برای پایش تغییرات فایل و اجرای فرآیندهای غیرمجاز روی سرورهای راه دور
واکنش به حادثه (Incident Response)
- ایزولهسازی فوری سرورهای VPS مشکوک از شبکه برای جلوگیری از گسترش نفوذ
- جمع آوری و حفظ لاگ های Termix و لاگ های سیستم عامل سرورهای VPS برای تحلیل فارنزیک
- بررسی یکپارچگی فایل های سیستمی و شناسایی هرگونه Backdoor یا اسکریپت مخرب آپلود شده
- بازنشانی تمام کلیدهای SSH و اعتبارنامههای مرتبط با سرویس Termix
- در صورت اثبات نفوذ، سیستم را پاکسازی کرده، حساب های کاربری حساس را بررسی و اعتبارنامه ها را تعویض کنید
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با یک حساب کاربری معتبر در Termix، از طریق ارسال یک payload تزریق فرمان، روی سرور متصل خود کد اجرا میکند.

اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر Termixاست
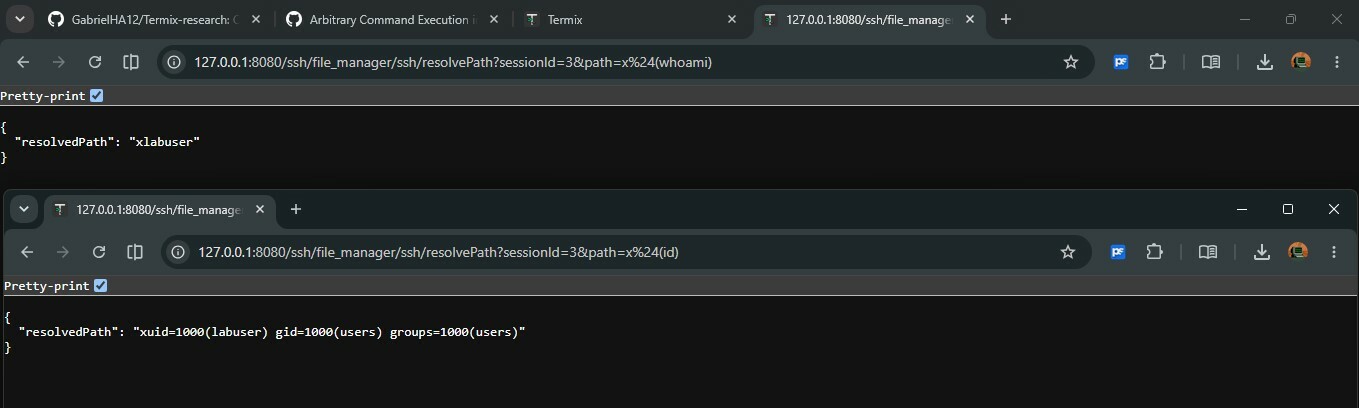
- ارسال درخواست GET با پارامتر path آلوده (یک payload ساده برای تست آسیب پذیری (بدون ایجاد تغییر مخرب))
GET /ssh/file_manager/ssh/resolvePath?sessionId=1&path=x%24(id)
- اجرای PoC در محیط آزمایشگاهی منجر به اجرای دستور id و whoami میشود.
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود
رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-45750
https://nvd.nist.gov/vuln/detail/CVE-2026-45750
https://github.com/Termix-SSH/Termix/security/advisories/GHSA-v26q-rpv5-9m72
https://cwe.mitre.org/data/definitions/78.html
https://cwe.mitre.org/data/definitions/639.html
Termix
CVE-2026-45750 – Arbitrary Command Execution in File Manager
Affects
- Termix (web-based SSH and server management platform)
- Versions:
- All versions prior to 2.3.2
- Components:
- File Manager component
/ssh/file_manager/ssh/resolvePathendpoint
NOT VULNERABLE:
- Termix version 2.3.2 and later
Description
CVE-2026-45750 is a critical OS command injection vulnerability in Termix’s File Manager component, discovered by security researchers Gabriel Hinostroza and Camilo G. (Dédalo) .
Termix is a web-based server management platform with SSH terminal, tunneling, and file editing capabilities. The File Manager component accepts a path parameter that is concatenated into a shell command executed on the server’s SSH session.
The vulnerability exists in the GET /ssh/file_manager/ssh/resolvePath endpoint. The path parameter is unsafely processed and embedded into a shell command executed over the active SSH session. The user-controlled value is placed inside double quotes, but only double quotes are escaped. Shell command substitution syntax such as $(...) is still interpreted by the remote shell.
Because the backend checks that a request is authenticated, but never that the data belongs to the user sending it, an attacker with access to the web interface can inject arbitrary shell commands.
Key technical characteristics:
- CWE: CWE-78 (Improper Neutralization of Special Elements used in an OS Command)
- Attack vector: Remote / Network
- Authentication required: Yes – attacker must have a valid user account
- User interaction: Required – attacker must be authenticated and send a crafted request
Attack Vector
Primary Attack Vector:
Remote / Network (requires authenticated user account)
Attack Scenario:
- An attacker creates or compromises an account on a vulnerable Termix instance (prior to 2.3.2)
- The attacker sends a crafted
GETrequest to/ssh/file_manager/ssh/resolvePathwith a maliciouspathparameter containing shell command substitution syntax (e.g.,$(id > /tmp/pwn)) - The endpoint embeds the user-controlled value into a shell command executed over the active SSH session
- The remote shell interprets the command substitution syntax, executing the injected arbitrary commands
- The attacker achieves remote code execution on the host with the privileges of the SSH session
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | NETWORK |
| Attack Complexity | LOW |
| Privileges Required | LOW |
| User Interaction | REQUIRED |
| Scope | CHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Not available (no public PoC as of publication) |
| Active Exploitation | Not confirmed – Not listed in CISA KEV |
Chaining with Other Vulnerabilities:
The vulnerability is particularly dangerous when chained with CVE-2026-45746 (Session Hijacking via IDOR) . Alone, CVE-2026-45750 allows an attacker to run commands on their own server. With CVE-2026-45746 in front of it, an attacker can run commands on someone else’s server .
Impact
Successful exploitation allows an authenticated attacker to:
- Execute arbitrary OS commands on the server hosting the SSH session
- Achieve remote code execution with the privileges of the SSH session
- Read, write, modify, and delete files accessible through the SSH session
- Compromise the affected host and potentially pivot to other systems
- Access sensitive data stored on the managed server
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to managed server files and data |
| Integrity | HIGH | Ability to modify or delete files and execute commands |
| Availability | HIGH | Potential to disrupt services on the managed server |
Severity & Metrics
- CVSS v3.1 (GitHub CNA): Critical (9.0)
- Attack Vector: NETWORK
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: REQUIRED
- Scope: CHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:H/I:H/A:H
Additional Scoring:
- CVSS v4.0: 9.4 (Critical)
- VulDB Meta Base Score: 7.6
- EPSS Score: 0.29% – 0.4%
Relevant CWE:
- CWE-78 – Improper Neutralization of Special Elements used in an OS Command (‘OS Command Injection’)
- CWE-639 – Authorization Bypass Through User-Controlled Key
Patch & Vendor Status
- Official Patches Available: Yes – Termix version 2.3.2
- Vendor: Termix-SSH / Termix
- GitHub Security Advisory: GHSA-v26q-rpv5-9m72
Fixed Versions:
| Version | Status |
|---|---|
| 2.3.2 and later | Fixed |
| 2.3.1 and earlier | Vulnerable |
Update Methods:
| Deployment Type | Method |
|---|---|
| Self-hosted (GitHub) | Pull the latest release from https://github.com/Termix-SSH/Termix/releases/tag/release-2.3.2-tag and redeploy |
| Other deployments | Check with provider for patch availability |
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Upgrade Termix to 2.3.2 or later | Pull the latest release from GitHub and redeploy |
| Restrict Termix access | Limit access to trusted users only – the vulnerability requires an authenticated user account |
| Disable File Manager | If immediate upgrade is not possible, disable the File Manager feature entirely |
Critical Reminder: The patch was available on the same day as public disclosure (June 5, 2026). Organizations should apply the update immediately.
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Restrict Termix access to trusted networks – use VPN or IP whitelisting
- Limit user accounts – only allow authorized personnel to access the platform
- Monitor for suspicious activity on the
/ssh/file_manager/ssh/resolvePathendpoint - Deploy a Web Application Firewall (WAF) that detects and blocks shell injection patterns in the
pathparameter
Important Note: No workaround fully addresses the root cause of this vulnerability. Patching is the only complete mitigation.
Long-term Defensive Measures
- Limit Termix access to a managed internal network – avoid exposing the platform to the internet
- Implement strong user management – restrict user accounts to authorized personnel only
- Monitor Termix logs for unusual activity on the
resolvePathendpoint - Regularly audit Termix deployments for version compliance
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Termix application logs | Monitor for suspicious path parameters containing shell metacharacters |
| Network monitoring | Detect unauthorized access to the resolvePath endpoint |
| Vulnerability scanners | Identify outdated Termix versions |
| SIEM / EDR | Monitor for anomalous command execution on managed servers |
Indicators of Attempted Exploitation:
- Requests to
/ssh/file_manager/ssh/resolvePathwithpathparameters containing$(...), backticks, or other shell metacharacters - Unexpected command execution on servers managed by Termix
- Unusual file system activity originating from Termix
Detection Strategy:
- Inventory all Termix instances across your organization
- Check versions against patched release:
- Termix: 2.3.2 or later – Not vulnerable
- Prior to 2.3.2 – Vulnerable – patch immediately
- Monitor logs for suspicious
pathparameter values in requests to theresolvePathendpoint
Post-Incident Response
If exploitation is suspected:
- Isolate affected Termix instance from the network immediately
- Preserve forensic evidence (application logs, network captures, user activity logs)
- Identify which managed servers were accessed – check for unusual command execution
- Rotate credentials for compromised managed servers
- Audit compromised servers for backdoors – check for unauthorized files, users, and processes
- Audit Termix user accounts – review for unauthorized access
- Upgrade Termix to version 2.3.2 immediately
- Assume full compromise of any server that was accessed via exploited sessions
- Document and report findings to internal security teams
For Enterprise Environments:
- Apply patches through enterprise deployment tools immediately
- Monitor for other compromised systems in the network
- Review security monitoring and logging capabilities
References
- https://github.com/Termix-SSH/Termix/security/advisories/GHSA-v26q-rpv5-9m72
- https://nvd.nist.gov/vuln/detail/CVE-2026-45750
- https://github.com/GabrielHA12/Termix-research
- https://vuldb.com/vuln/368959
- https://app.opencve.io/cve/CVE-2026-45750
- https://www.whitesourcesoftware.com/vulnerability-database/CVE-2026-45750
- https://access.redhat.com/security/cve/cve-2026-45750
- https://cwe.mitre.org/data/definitions/78.html
