

توضیحات
آسیب پذیری RoguePlanet با شناسه CVE-2026-50656 در موتور امنیتی مایکروسافت ویندوز Defender، با نام Microsoft Malware Protection Engine، شناسایی شده است. این آسیب پذیری از نوع مدیریت نادرست لینک پیش از دسترسی به فایل (Improper Link Resolution Before File Access یا Link Following) است و در دسته CWE-59 قرار میگیرد. این ضعف زمانی ایجاد میشود که نرم افزار پیش از دسترسی به فایل، مقصد واقعی لینک را به درستی بررسی نکند و عملیات را بر اساس مسیر مورد انتظار انجام دهد. در چنین شرایطی، مهاجم لوکال با سطح دسترسی پایین میتواند از این ضعف برای افزایش سطح دسترسی (Privilege Escalation) استفاده کند.
Microsoft Malware Protection Engine که فایل اجرایی اصلی آن با نام mpengine.dll شناخته میشود، وظایف مربوط به اسکن، شناسایی و پاکسازی تهدیدها را در محصولات آنتی ویروس و ضد جاسوس افزار مایکروسافت ویندوز انجام میدهد. مایکروسافت ویندوز Defender از این موتور برای بررسی فایل ها و شناسایی بدافزارها استفاده میکند. این موتور در محصولاتی مانند Microsoft System Center Endpoint Protection، Microsoft System Center 2012 R2 Endpoint Protection، Microsoft System Center 2012 Endpoint Protection و Microsoft Security Essentials نیز به کار میرود.
CWE-59 به ضعفی مربوط میشود که در آن نرم افزار پیش از دسترسی به یک فایل، لینک یا مسیر، مقصد واقعی آن را به درستی بررسی و اعتبارسنجی نمیکند. در چنین شرایطی، نرم افزار ممکن است مسیر یا فایل مورد نظر را در مرحله بررسی شناسایی کند، اما هنگام اجرای عملیات، همان مسیر به مقصد دیگری منتهی شود. اگر یک کامپوننت با سطح دسترسی بالا بدون بررسی صحیح مقصد نهایی لینک، عملیات حساس مربوط به فایل را انجام دهد، مهاجم میتواند از تفاوت میان مسیر بررسی شده و مقصد واقعی برای دور زدن محدودیت های دسترسی استفاده کند. در نتیجه، عملیات حساس ممکن است روی فایلی انجام شود که مهاجم در حالت عادی مجاز به دسترسی یا تغییر آن نیست و در نهایت زمینه برای افزایش سطح دسترسی فراهم شود.
در صورت موفقیت حمله، هر سه بعد اصلی امنیت با شدت بالا تحت تأثیر قرار میگیرند. از منظر محرمانگی (Confidentiality)، دستیابی به سطح SYSTEM میتواند امکان دسترسی مهاجم به اطلاعات و فایل هایی را فراهم کند که حساب اولیه او مجاز به مشاهده آن ها نیست. از منظر یکپارچگی (Integrity)، مهاجم میتواند فایل ها، تنظیمات و سایر منابع سیستم را تغییر دهد. از منظر دسترس پذیری (Availability) نیز سطح دسترسی بالای به دست آمده میتواند امکان ایجاد اختلال در سرویس ها و منابع سیستم را فراهم کند.
مایکروسافت برای رفع آسیب پذیری RoguePlanet نسخه 1.1.26060.3008 از Microsoft Malware Protection Engine را منتشر کرد. با این حال، پس از ارائه این پچ، آسیب پذیری ShieldBreak با شناسه CVE-2026-69414 در همین موتور امنیتی مطرح شد که به عنوان مسیری برای دور زدن پچ RoguePlanet معرفی شده است. توسعه دهنده اکسپلویت مربوط به ShieldBreak نیز یک کد اثبات مفهومی (PoC) منتشر کرده و مدعی شده است که این آسیب پذیری میتواند با دور زدن پچ RoguePlanet، امکان افزایش سطح دسترسی تا SYSTEM را فراهم کند.
CVSS
| Score | Severity | Version | Vector String |
| 7.8 | HIGH | 3.1 | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:F/RL:U/RC:C |

لیست محصولات آسیب پذیر
| Versions | Product |
| affectedfrom 1.1.0.0before 1.1.26060.3008 | Microsoft Malware Protection Engine |
لیست محصولات بروز شده
| Versions | Product |
| 1.1.26060.3008 | Microsoft Malware Protection Engine |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکس شده در گوگل با دامنه .ir که Microsoft Malware Protection Engine و Microsoft Defender را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 117 | site:.ir “Microsoft Malware Protection Engine” | Microsoft Malware Protection Engine |
| 10,400 | site:.ir “Microsoft Defender” | Microsoft Defender |
نتیجه گیری
آسیب پذیری RoguePlanet در Microsoft Malware Protection Engine میتواند به یک مهاجم لوکال با سطح دسترسی پایین اجازه دهد با سوءاستفاده از لینک های نامعتبر، سطح دسترسی خود را تا SYSTEM افزایش دهد. با توجه به سطح دسترسی بالایی که پس از موفقیت حمله به دست می آید، اجرای اقدامات زیر برای کاهش ریسک توصیه میشود:
- بروزرسانی Microsoft Malware Protection Engine: مهم ترین اقدام برای رفع این آسیب پذیری، بروزرسانی Microsoft Malware Protection Engine به نسخه 1.26060.3008 یا نسخه های جدیدتر است تا پچ امنیتی مربوط به RoguePlanet روی سیستم اعمال شود.
- فعال سازی بروزرسانی خودکار: قابلیت بروزرسانی خودکار را فعال کنید تا موتور امنیتی و تعاریف شناسایی بدافزار (Malware Definitions) بهصورت منظم و خودکار بروزرسانی شوند.
- بررسی منظم وضعیت بروزرسانی: سازمان ها باید اطمینان حاصل کنند که سازوکار توزیع و نصب خودکار بروزرسانی های مایکروسافت دیفندر در محیط آن ها به درستی عمل میکند.
- محدودسازی دسترسی کاربران لوکال: دسترسی کاربران غیرقابل اعتماد به سیستم های ویندوزی را محدود کنید تا احتمال سوءاستفاده لوکال از آسیب پذیری کاهش یابد.
اجرای این اقدامات، به ویژه نصب نسخه پچ شده میتواند احتمال سوءاستفاده از RoguePlanet و افزایش سطح دسترسی مهاجمان را کاهش دهد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
مهاجم برای بهرهبرداری از این آسیبپذیری نیاز به دسترسی اولیه به یک حساب کاربری در سیستم هدف دارد. این دسترسی میتواند از طریق مهندسی اجتماعی، فیشینگ، یا بهرهبرداری از سایر آسیبپذیریها به دست آمده باشد.
Privilege Escalation (TA0004)
مهم ترین و مستقیم ترین تاکتیک مرتبط با آسیب پذیری CVE-2026-50656، Privilege Escalation است. مهاجم ابتدا به دسترسی محلی با سطح دسترسی پایین نیاز دارد و سپس با سوء استفاده از رفتار نادرست Microsoft Malware Protection Engine در پردازش/دنبال کردن Link یا فایل، میتواند عملیات خود را از سطح کاربر عادی به سطح SYSTEM ارتقا دهد. گزارش های فنی عمومی نیز این آسیب پذیری را به عنوان Local Privilege Escalation توصیف کرده اند و PoC های عمومی، سناریوی اجرای cmd.exe با سطح SYSTEM را نشان داده اند.
Execution (TA0002)
پس از موفقیت در Privilege Escalation، مهاجم میتواند کد یا دستورات دلخواه خود را با سطح دسترسی SYSTEM اجرا کند. بنابراین Execution یک پیامد مستقیم زنجیره بهره برداری است، هرچند خود CVE در درجه اول یک EoP است و نه یک Remote Code Execution مستقل. این تمایز در گزارش فنی مهم است، آسیب پذیری ابتدا سطح دسترسی را ارتقا میدهد و سپس مهاجم از آن سطح دسترسی برای اجرای Payload استفاده میکند.
Persistence (TA0003)
پس از دستیابی به SYSTEM، مهاجم میتواند مکانیزم های ماندگاری مانند ایجاد Service، Scheduled Task، Registry Run Key یا سایر روش های Persistence را ایجاد کند. با این حال، این موارد قابلیت مستقیم این آسیب پذیری نیستند و تنها پس از موفقیت در Local Privilege Escalation قابل انجام اند.
Defense Evasion (TA0005)
پس از دستیابی به SYSTEM، مهاجم بالقوه میتواند مکانیزم های امنیتی سیستم را دستکاری یا غیرفعال کند و فعالیت های مخرب را در سطحی اجرا کند که برای یک کاربر عادی امکان پذیر نیست. با این حال، Defense Evasion را نباید قابلیت ذاتی CVE دانست. این تاکتیک نتیجه دسترسی SYSTEM حاصل از بهره برداری است. این موضوع در مورد RoguePlanet اهمیت بیشتری دارد، زیرا آسیب پذیری در خود Microsoft Defender Malware Protection Engine قرار دارد. بنابراین در سناریوهای پس از بهره برداری، مهاجم میتواند از سطح دسترسی حاصل برای تغییر وضعیت یا رفتار مؤلفه های امنیتی استفاده کند. اما این اقدام یک مرحله Post-Exploitation است، نه primitive اصلی آسیب پذیری.
Impact (TA0040)
بهره برداری موفق از CVE-2026-50656 یک نقض کامل امنیت سیستم است که عواقب ویرانگری به دنبال دارد. زیرا با دستیابی به سطح دسترسی SYSTEM، مهاجم کنترل کامل بر سیستم پیدا کرده و میتواند تمام فایل های روی دیسک را بخواند، تغییر دهد یا حذف کند، ویندوز Defender و سایر کنترل های امنیتی را غیرفعال سازد، بدافزار، باج افزار یا بک دور نصب نماید، اطلاعات حساسی همچون اعتبارنامه ها و اسرار تجاری را سرقت کند، به عنوان یک کاربر ممتاز در شبکه حرکت جانبی (Lateral Movement) انجام دهد و داده ها را دستکاری کرده یا در سرویس ها اختلال ایجاد نماید (Denial of Service). با توجه به اینکه این آسیب پذیری در نرمافزار امنیتی هسته ویندوز (Defender) وجود دارد، سازمان ها باید آن را یک تهدید جدی تلقی کرده و هرچه سریع تر اقدامات جبرانی را پیاده سازی کنند.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-50656
- https://www.cvedetails.com/cve/CVE-2026-50656/
- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-50656
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-50656
- https://vuldb.com/vuln/371364
- https://github.com/MSNightmare/ShieldBreak
- https://nvd.nist.gov/vuln/detail/cve-2026-50656
- https://cwe.mitre.org/data/definitions/59.html
گزارش اثبات آسیبپذیری CVE-2026-50656
اطلاعات آسیبپذیری
عنوان: آسیب پذیری افزایش سطح دسترسی در Windows Defender با نام مستعار RoguePlanet
شناسه: CVE-2026-50656
وضعیت مشاوره: Advisory / Patch Available
امتیاز: CVSS: 7.8 (High)
محصول: Microsoft Malware Protection Engine (Microsoft Defender)
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- Microsoft Malware Protection Engine نسخه های پیش از 1.1.26060.3008
- تمامی نسخه های Windows 10 و Windows 11 که از موتور آسیب پذیر استفاده میکنند
- موتور پشتیبان System Center Endpoint Protection و Microsoft Security Essentials
محیطهای درگیر
- تمام سیستم های Windows با Microsoft Defender فعال (معمولاً پیش فرض)
- محیط های سازمانی، سرورها، و ایستگاه های کاری که از Defender استفاده میکنند
- کلیه ایستگاه های کاری و سرورهای ویندوزی که Microsoft Defender Antivirus به عنوان راهکار محافظتی اصلی یا ثانویه (Passive Mode) روی آن ها فعال است
کامپوننتهای آسیبپذیر
- Microsoft Malware Protection Engine (از جمله mpengine.dll، فرآیند MsMpEng.exe و رابط های MpClient.dll)
- مسیر اسکن، قرنطینه و پردازش فایل Defender
- فرآیند پاکسازی (Remediation Process)، عملیات قرنطینه و حذف فایل های آلوده
- وظیفه زمان بندی شده QueueReporting در Windows Error Reporting که توسط wermgr.exe اجرا میشود
- Volume Shadow Copy Service
- سازوکارهای فایل و پیوندهای NTFS که در سناریوی RoguePlanet درگیر میشوند
- NTFS reparse points (junction)
- API فیلتر ابری (Cloud Filter API – CfApi) و مدیریتگر اشیاء NT (NT Object Manager)
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری ترکیبی از CWE-59 (Improper Link Resolution Before File Access / Link Following) و یک race condition (TOCTOU) در گردش کار remediation (که شامل مجموعه مراحلی که پس از تشخیص تهدید، موتور Defender با سطح SYSTEM اقدام به پاک سازی، قرنطینه یا حذف فایل مشکوک میکند گفته میشود) موتور Defender است.
هنگام اسکن و پاک سازی یک فایل مشکوک، Defender با سطح SYSTEM مسیر فایل را بررسی کرده و سپس عملیات نوشتن، حذف یا قرنطینه را انجام میدهد. مهاجم با استفاده از junction های NTFS (نقطه های اتصال یا بازنویسی مسیر که به دایرکتوری دیگری اشاره میکنند)، Volume Shadow Copy (نسخه های سایه ای و خواندنی از فایلسیستم که توسط سرویس Volume Shadow Copy ایجاد میشوند)، oplock و فایل های طعمه ای، میتواند در پنجره زمانی بین بررسی مسیر و استفاده از آن، مسیر را تغییر دهد.
فایل طعمه ای در PoC منتشرشده در مخزن https://git.churchofmalware.org/Nightmare_Eclipse/RoguePlanet به صورت یک فایل wermgr.exe حاوی رشته استاندارد EICAR قرار دارد. EICAR یک الگوی تست بیضرر است که تقریباً تمام آنتی ویروس ها (از جمله Defender) آن را به عنوان تهدید تشخیص میدهند و به همین دلیل برای تحریک قابل اعتماد و کنترل شده فرآیند اسکن و remediation بدون استفاده از بدافزار واقعی بهکار رفته است.
در نتیجه، عملیات سطح بالا و با دسترسی SYSTEM موتور Defender روی فایل کنترل شده توسط مهاجم انجام میشود و محتوای مخرب به مسیرهای سیستمی مانند C:\Windows\System32\wermgr.exe نوشته میشود. سپس با اجرای وظیفه زمانبندی شده QueueReporting (یکی از وظایف Windows Error Reporting که wermgr.exe را با حساب NT AUTHORITY\SYSTEM اجرا میکند)، payload مهاجم با بالاترین سطح دسترسی سیستم اجرا میگردد.
بخش آسیبپذیر
رفتار ناامن سیستم:
Microsoft Malware Protection Engine در طول فرآیند پاک سازی، فاصله زمانی بین تأیید یک فایل و انجام عملیات روی آن را به درستی مدیریت نمیکند. این شرایط رقابتی به مهاجم اجازه میدهد تا فایل مقصد را در آن پنجره زمانی به یک فایل سیستمی حیاتی تغییر دهد و باعث شود Defender با دسترسی SYSTEM، یک فایل مخرب را در مسیر محافظت شده بنویسد.
نحوه سوءاستفاده مهاجم:
- مهاجم یک حساب کاربری سطح پایین (standard user) روی سیستم هدف دارد
- مهاجم یک فایل مخرب (مانند یک DLL مخرب) آماده میکند که میخواهد در System32 قرار دهد
- مهاجم یک درایو مجازی (مثلاً با mount کردن یک فایل ISO) ایجاد کرده و یک فایل را در آن قرار میدهد که توسط Defender به عنوان تهدید شناسایی میشود (مثلاً یک فایل EICAR)
- مهاجم یک NTFS Junction (پیوند) یا Symbolic Link از فایل مخرب در درایو مجازی به یک فایل سیستمی (مثلاً C:\Windows\System32\evil.dll) ایجاد میکند
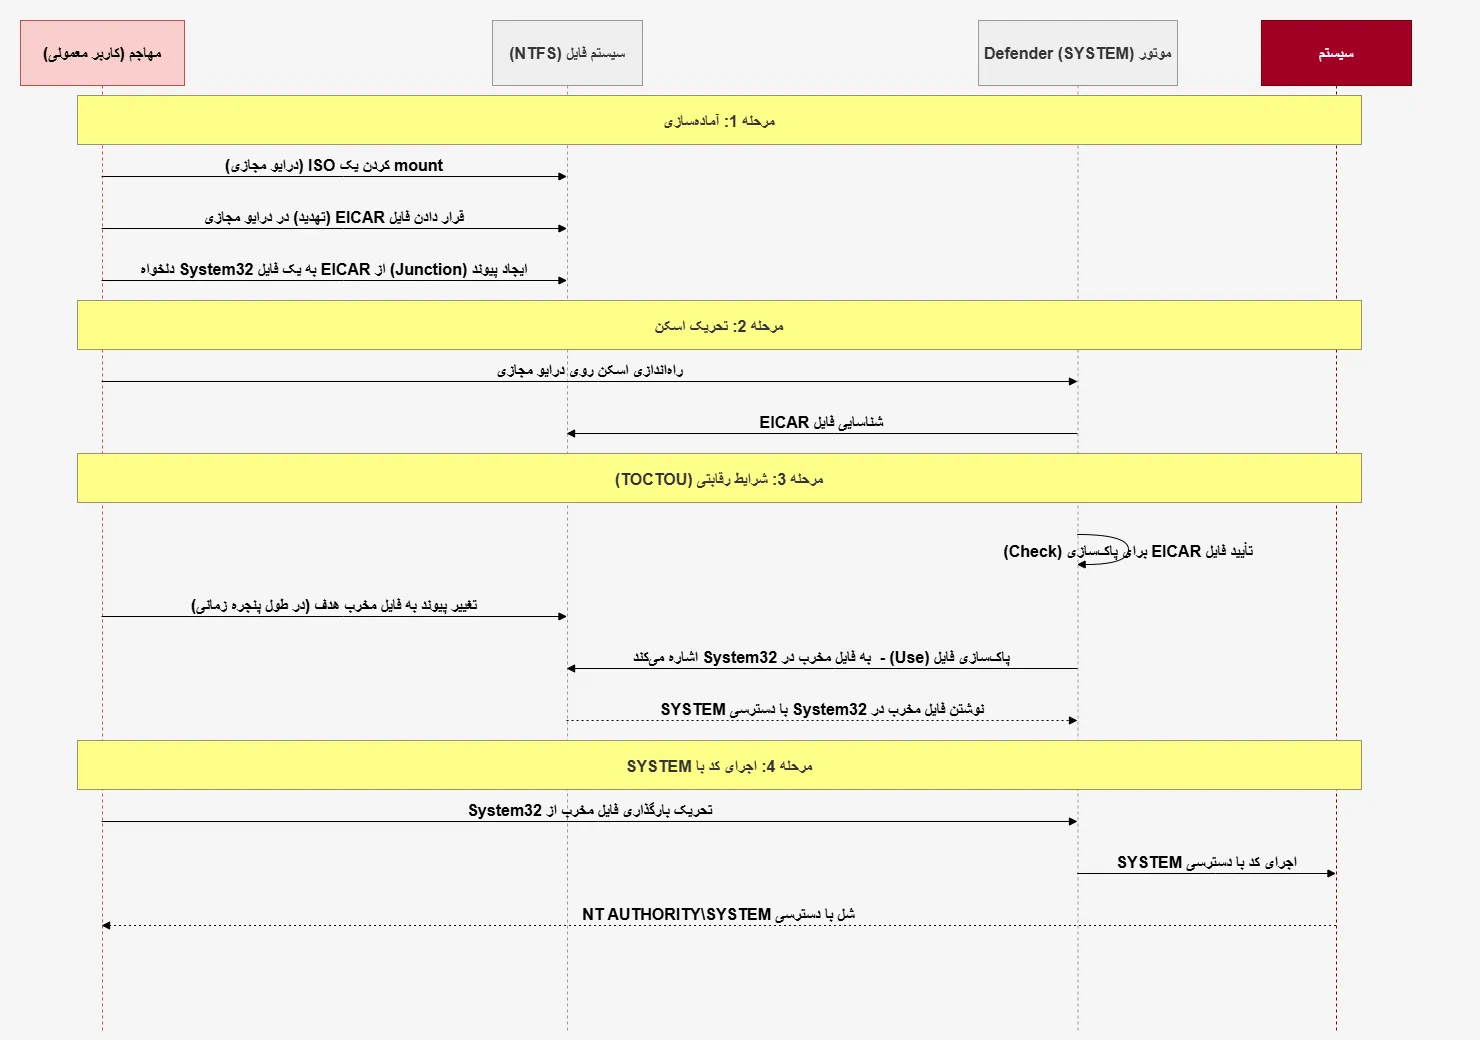
- مهاجم با استفاده از Opportunistic Locks یا روش های دیگر، دقیقاً در لحظه ای که Defender در حال پاک سازی فایل تهدید است، پیوند را تغییر میدهد تا به فایل مخرب هدف اشاره کند
- در پنجره رقابتی، Defender به جای فایل تهدید، فایل مخرب را در مسیر System32 با دسترسی SYSTEM مینویسد
- مهاجم با اجرای فایل مخرب (اکنون در System32) از طریق یک روش دیگر (مانند تحریک یک سرویس یا استفاده از WER)، یک شل با دسترسی SYSTEM دریافت میکند
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک ابزار کامل Local Privilege Escalation است که از حساب استاندارد به NT AUTHORITY\SYSTEM میرسد. پس از به دست آوردن دسترسی اولیه (از طریق روش های دیگر)، مهاجم میتواند کنترل کامل سیستم را در اختیار بگیرد، rootkit نصب کند، credential ها را سرقت کند یا حرکت جانبی انجام دهد. از آنجا که Defender بهصورت پیش فرض فعال است، سطح حمله وسیع است.
پیشنیازهای بهرهبرداری (Prerequisites)
- استفاده از نسخه آسیب پذیر Microsoft Malware Protection Engine
- دسترسی محلی با کاربر معمولی (Local Access)
- قابلیت ایجاد junction، mount ISO/virtual disk و دسترسی به Volume Shadow Copy (در Windows 10/11 استاندارد موجود است)
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- Microsoft Malware Protection Engine باید قبل از انجام عملیات نوشتن در حین رفع تهدید، از اعتبار و امنیت مسیر نهایی فایل اطمینان حاصل کند
- Microsoft Malware Protection Engine باید در طول فرآیند پاک سازی، فایل مقصد را درست قبل از انجام عملیات (و نه صرفاً در زمان بررسی) مجدداً تأیید کند تا از تغییر آن در پنجره رقابتی جلوگیری شود
- جلوگیری از دنبال کردن junction یا symlink های غیرقابل اعتماد در مسیرهای مهم و سیستمی
- عدم امکان تغییر مسیر هدف پس از شروع عملیات SYSTEM
- اصل Fail Secure، در صورت تشخیص تغییر در فایل مقصد، عملیات باید متوقف شود
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی فوری Microsoft Malware Protection Engine از طریق Windows Update یا بروزرسانی های امنیتی Defender
- اطمینان از فعال بودن بروزرسانی خودکار موتور Defender
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- محدود کردن امکان ایجاد junction و mount virtual disk برای کاربران عادی در صورت امکان
- پایش فعالیت های مشکوک مربوط به MpClient API و ایجاد shadow copy های غیرعادی
- استفاده از EDR برای شناسایی الگوهای race condition و تغییرات در wermgr.exe
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی سریع و متمرکز برای Defender Engine
- استفاده از Application Whitelisting برای محدود کردن اجرای برنامه های غیرمجاز
- hardening با استفاده از AppLocker/WDAC و محدود کردن اجرای فایل های غیرمجاز از مسیرهای موقت
- بررسی منظم یکپارچگی فایل های سیستمی
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زودهنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- ایجاد دایرکتوری های موقت با الگوی RP_ یا مشابه در %TEMP%
- mount ISO های غیرمنتظره و ایجاد junction به System32
- فعالیت های غیرعادی روی Volume Shadow Copy و oplock روی ADS
- تغییرات ناگهانی در C:\Windows\System32\wermgr.exe
- ایجاد فایل های مشکوک در مسیرهای موقت
- اجرای وظیفه QueueReporting بلافاصله پس از اسکن Defender
منابع پیشنهادی برای مانیتورینگ و پایش:
- سیستم های SIEM برای جمع آوری و تحلیل مرکزی لاگ ها
- لاگ های Microsoft Defender و Windows Event Log
- ابزارهای EDR و Sysmon برای نظارت بر CreateSymbolicLink، mount volume و تغییرات فایل سیستمی
- پایش یکپارچگی فایل (FIM) روی wermgr.exe و فایلهای System32
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری، سیستم آسیب دیده را از شبکه جدا کنید تا از حرکت جانبی مهاجم جلوگیری شود
- جمع آوری و حفظ لاگ های برای تحلیل فارنزیک (Forensics)
- بررسی وجود فایل های مخرب یا تغییرات غیرمجاز در سیستم
- بازنشانی تمام رمزهای عبور کاربران، توکنهای session، و هر گونه اعتبار دسترسی
- نصب فوری وصله امنیتی و بهروزرسانی فوری
- بررسی یکپارچگی فایل های سیستمی و شناسایی باینریهای غیرمجاز
- اسکن کامل سایر سیستم های شبکه برای شناسایی علائم مشابه یا دسترسی مهاجم به آن ها
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با استفاده از یک شرایط رقابتی در فرآیند پاک سازی Defender، یک فایل مخرب را با دسترسی SYSTEM در System32 قرار میدهد.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر Windows Defenderاست
- کامپایل و اجرای باینری PoC با یک حساب کاربری استاندارد (غیر Admin)
- پس از اتمام عملیات، PoC یک شل با دسترسی NT AUTHORITY\SYSTEM را ارائه میدهد
- اجرای PoC در محیط آزمایشگاهی منجر به ایجاد و دسترسی شل با دسترسی NT AUTHORITY\SYSTEM در سامانه آسیبپذیر شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-50656
https://nvd.nist.gov/vuln/detail/CVE-2026-50656
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-50656
https://git.churchofmalware.org/Nightmare_Eclipse/RoguePlanet
https://cwe.mitre.org/data/definitions/59.html
Microsoft Malware Protection Engine (Microsoft Defender)
CVE-2026-50656 – Privilege Escalation via Race Condition and Improper Link Resolution (RoguePlanet)
Affects
- Microsoft Malware Protection Engine (
mpengine.dll) - Microsoft Defender (antivirus/antimalware solution using the affected engine)
- Microsoft Edge (Chromium-based) (versions prior to 150.0.4078.50, as it uses the engine)
Affected Versions:
- Microsoft Malware Protection Engine versions prior to 1.1.26060.3008
Platforms Impacted:
- Windows 10
- Windows 11 (including 25H2 and Canary channel)
- Windows Server 2025
- Windows Server editions (including Windows Server 2025)
NOT VULNERABLE:
- Systems with Microsoft Defender disabled
- Microsoft Malware Protection Engine version 1.1.26060.3008 and later
- Systems with the ShieldBreak bypass remain vulnerable even after applying the patch (see details below)
Description
CVE-2026-50656, known as “RoguePlanet” , is a high-severity local privilege escalation vulnerability in the Microsoft Malware Protection Engine. The flaw was initially discovered and publicly disclosed by security researcher Chaotic Eclipse (alias Nightmare Eclipse) in June 2026 .
The vulnerability is a race condition and improper link resolution issue that allows a local attacker with standard, low-privilege access to escalate privileges to NT AUTHORITY\SYSTEM . The attack exploits how Microsoft Defender handles file system operations, particularly during quarantine processes.
Attack Mechanism (RoguePlanet):
The flaw involves a race condition and improper link resolution (CWE-59) in how Defender processes files . An attacker can manipulate file system operations, using techniques like symbolic links or virtual disks, to trick the Defender quarantine process into overwriting critical system files. This allows the attacker to achieve SYSTEM-level code execution .
The issue was remediated in Microsoft Malware Protection Engine version 1.1.26060.3008, released in early July 2026 . Microsoft noted that the vulnerability has not been confirmed as exploited in the wild, though the public availability of a PoC increases the risk .
Patch Bypass (ShieldBreak):
On August 12, 2026, the same researcher published a new exploit chain called “ShieldBreak,” which bypasses the RoguePlanet patch . This indicates that the original fix did not fully address the underlying vulnerability and that Defender remains exploitable in specific scenarios .
ShieldBreak uses a different technique, involving the Cloud Filter API (cfapi) . It manipulates file contents during a Defender cloud-hydration scan using a user-mode callback hook, effectively changing file content as Defender is analyzing it . Microsoft has confirmed it is investigating the bypass .
Key technical characteristics:
- CWE: CWE-59 – Improper Link Resolution Before File Access (‘Link Following’)
- Attack vector: Local
- Authentication required: Yes (attacker must have local user access)
- User interaction: None
- Attack complexity: Low
Attack Vector
Primary Attack Vector:
Local (requires authenticated local user access to the system)
Attack Scenario:
- An attacker obtains a low-privileged account or code execution on a target Windows system (e.g., via phishing, malware, or other initial access).
- The attacker runs the crafted exploit code (RoguePlanet or ShieldBreak) on the local system.
- The exploit triggers the race condition or improper link resolution in the Microsoft Malware Protection Engine.
- This allows the attacker to escalate privileges to NT AUTHORITY\SYSTEM.
- With SYSTEM privileges, the attacker can:
- Disable or tamper with security controls (including Defender itself)
- Install malware or backdoors for persistence
- Steal sensitive data
- Move laterally across the network
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | LOCAL |
| Attack Complexity | LOW |
| Privileges Required | LOW |
| User Interaction | NONE |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
Conditions Affecting Risk:
- Microsoft Defender must be enabled on the target system
- Local user access is a prerequisite
- Default configurations are vulnerable
Impact
Successful exploitation allows a local unprivileged attacker to:
- Escalate privileges to SYSTEM (the highest level of access in Windows)
- Disable or bypass security protections such as Microsoft Defender itself
- Gain full control over the compromised Windows system
- Install persistent backdoors
- Steal sensitive data
- Use the compromised system for lateral movement within the enterprise network
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to all system data |
| Integrity | HIGH | Complete control over system modification |
| Availability | HIGH | Potential to disrupt or destroy the system |
Observed Exploitation & Threat Activity
- Discovery: Chaotic Eclipse (aka Nightmare Eclipse)
- RoguePlanet PoC Published: June 2026
- Official RoguePlanet Patch: July 8-9, 2026 (Engine v1.1.26060.3008)
- ShieldBreak Bypass Published: August 12, 2026
- ShieldBreak Impact: Affects fully patched Windows systems (Windows 11 25H2/Canary, Windows Server 2025)
- ShieldBreak Success Rate: Reported as 100% on tested platforms
- In-the-Wild Exploitation: Not confirmed for the original CVE . The ShieldBreak bypass is considered a highly critical and imminent threat.
- Public PoC: Yes – available for both the original vulnerability and the bypass .
- CVSS Score: 7.8 (High)
Severity & Metrics
- CVSS v3.1: High (7.8)
- Attack Vector: LOCAL
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: NONE
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Additional Metrics:
- EPSS Score: ~10.75% (as of August 2026)
Relevant CWE:
- CWE-59 – Improper Link Resolution Before File Access (‘Link Following’)
- CWE-362 – Concurrent Execution using Shared Resource with Improper Synchronization (‘Race Condition’)
Patch & Vendor Status
- Official Patch for RoguePlanet: Yes – Microsoft Malware Protection Engine version 1.1.26060.3008 (released July 2026)
- Update Mechanism: The update is distributed automatically via Windows Update and Microsoft Defender definition updates. No user action is required to install the update .
- Patch Status for ShieldBreak: No official fix available as of August 2026 . Microsoft has confirmed it is investigating the bypass .
- Vendor: Microsoft Corporation
Fixed Version (RoguePlanet Only):
| Component | Fixed Version |
|---|---|
| Microsoft Malware Protection Engine | 1.1.26060.3008 or later |
Microsoft Statement:
“Microsoft is aware of an elevation of privilege in the Microsoft Malware Protection Engine in Microsoft Defender publicly referred to as ‘RoguePlanet’. We are working to provide a high quality security update that addresses this vulnerability.”
“We are aware of the reported vulnerability and is actively investigating the validity and potential applicability of these claims.” (regarding ShieldBreak)
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Apply the RoguePlanet patch | Ensure Microsoft Malware Protection Engine is updated to version 1.1.26060.3008 or later |
| Enable automatic updates | Microsoft Defender updates are distributed automatically; verify settings |
| Create a 0-byte “phoneinfo.dll” file | Temporarily block the ShieldBreak attack chain by running this command in an elevated PowerShell: [IO.File]::OpenWrite("$env:windir\\System32\\phoneinfo.dll").Dispose() |
Verification:
Check the Microsoft Malware Protection Engine version via Microsoft Defender’s “About” section or the registry. Versions prior to 1.1.26060.3008 are vulnerable .
Short-Term Defensive Measures
Since no official fix is available for ShieldBreak, Microsoft recommends the following temporary mitigations :
- Block execution of vulnerable Defender binaries/apps using Defender Vulnerability Management or EDR policies .
- Restrict local administrative rights to reduce available privilege for local attackers .
- Enforce application allowlisting to limit execution of untrusted local binaries .
- Enable Tamper Protection and least-privilege controls for Defender .
Long-term Defensive Measures
- Deploy and test Attack Surface Reduction (ASR) rules (use audit mode first, then move to block mode) .
- Enable runtime detection (e.g., eBPF-based tools) for unusual Defender activity .
- Regularly review audit trails for
MsMPEng.exeand User Profile Service events, focusing on child process creation, token duplication, junction/symlink, and hive mounting behaviors .
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| EDR/XDR solutions | Monitor for unusual MsMPEng.exe activity or SYSTEM-level processes |
| Security logs / SIEM | Detect SYSTEM-level process creation, token duplication, or unusual file system operations |
| Vulnerability scanners | Identify systems with outdated Malware Protection Engine versions (< 1.1.26060.3008) |
Indicators of Attempted Exploitation:
- Unexpected SYSTEM-level processes or command shells
- Anomalous behavior from the Microsoft Defender process (
MsMPEng.exe), such as child process creation - Changes to Microsoft Defender settings or services
- Unusual file system operations involving symbolic links, junctions, or virtual disks
- Suspicious scheduled tasks or service creations
Detection Queries:
Security researcher Kevin Beaumont has published hunting queries for ShieldBreak, which can help defenders rapidly find signs of exploitation .
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately.
- Preserve forensic evidence (system logs, process history, file system changes, network captures).
- Identify the source of local access used for exploitation.
- Rotate all credentials stored on the compromised system (SSH keys, application secrets, user passwords).
- Audit for backdoors – Check:
- SYSTEM-level processes
- Scheduled tasks
- Windows services
- Registry modifications
- Modified system files
- Unauthorized user accounts
- Assume full compromise – SYSTEM-level access means the attacker could have modified any system component.
- Rebuild system from a trusted, clean installation.
- Apply all available patches and mitigations before reconnecting to the network.
- Extend investigation to any systems accessible from the compromised host.
For Enterprise Environments:
- Immediately deploy the RoguePlanet patch and the temporary
phoneinfo.dllmitigation . - Deploy the hunting queries provided by Kevin Beaumont to detect ShieldBreak .
- Implement layered compensating controls and behavioral monitoring as described in the mitigation section.
References
- https://www.cve.org/CVERecord?id=CVE-2026-50656
- https://nvd.nist.gov/vuln/detail/CVE-2026-50656
- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-50656
- https://git.churchofmalware.org/Nightmare_Eclipse/RoguePlanet
- https://thehackernews.com/2026/07/microsoft-patches-rogueplanet-defender.html
- https://vuldb.com/vuln/371364
- https://aviatrix.ai/threat-research-center/shieldbreak-zero-day-poc-claims-microsoft-defender-patch-bypass-with-system-access/
- https://cwe.mitre.org/data/definitions/59.html
