

توضیحات
آسیب پذیری CVE-2026-53547 در نرم افزار Termix ناشی از ضعف در کنترل مجوز دسترسی (Missing Authorization) است که مطابق با CWE-862 طبقه بندی می شود. Termix یک پلتفرم تحت وب و خود میزبان (Self-hosted) برای مدیریت سرورها و اتصال های راه دور است که قابلیت هایی مانند ترمینال SSH، تانلینگ (Tunneling)، مدیریت فایل و ویرایش فایل را در اختیار کاربران قرار می دهد. این ضعف در Endpoint مربوط به مسیر POST /database/export رخ می دهد؛ مسیری که برای تهیه خروجی از داده های کاربر طراحی شده است، اما در نسخه های آسیب پذیر، اطلاعات جدول تنظیمات سطح سامانه (Global Settings) را نیز در خروجی قرار می دهد، در حالی که این داده ها نباید در دسترس یک کاربر با دسترسی پایین باشند.
ریشه فنی آسیب پذیری به اعمال نشدن محدودیت دسترسی مناسب بر جدول تنظیمات سطح سامانه بازمی گردد. در حالی که سایر بخش های خروجی بر اساس محدوده داده های همان کاربر تولید می شوند، اطلاعات این جدول بدون بررسی مجوز لازم در اختیار کاربر قرار می گیرد. جدول مذکور حاوی اطلاعات حساسی مانند reset_code_ و temp_reset_token_ است که در فرآیند بازنشانی رمز عبور (Password Reset) مورد استفاده قرار می گیرند. در نتیجه، یک کاربر احراز هویت شده با دسترسی پایین می تواند این اطلاعات را استخراج کند؛ داده هایی که در حالت عادی نباید برای او قابل مشاهده یا دسترسی باشند.
مسیر سوء استفاده از این آسیب پذیری با ورود مهاجم به Termix از طریق یک حساب معتبر با دسترسی پایین آغاز می شود. مهاجم سپس از طریق شبکه، یک درخواست POST به Endpoint آسیب پذیر /database/export ارسال می کند. خروجی این درخواست، علاوه بر داده های مربوط به همان کاربر، شامل اطلاعات جدول تنظیمات سطح سامانه نیز است. مهاجم با بررسی این خروجی می تواند مقادیر reset_code_ و temp_reset_token_ را استخراج کرده و اطلاعات لازم برای تکمیل فرآیند بازنشانی رمز عبور یک حساب لوکال دیگر را به دست آورد.
مهاجم پس از به دست آوردن اطلاعات بازنشانی می تواند فرآیند عادی بازنشانی رمز عبور در Termix را تکمیل کرده و رمز عبور حساب هدف را تغییر دهد. در نتیجه، این آسیب پذیری تنها به افشای اطلاعات حساس محدود نمیشود و می تواند امکان کنترل غیرمجاز حساب کاربری (Account Takeover) را نیز فراهم کند. اگر حساب هدف متعلق به یک ادمین باشد، مهاجم می تواند کنترل آن حساب را در اختیار گرفته و در نتیجه به قابلیت های مدیریتی نمونه Termix دسترسی پیدا کند.
در پیاده سازی فعلی، بازنشانی رمز عبور از طریق این فرآیند ممکن است باعث حذف داده های رمزگذاری شده قبلی حساب قربانی شود. بنابراین، پیامد اصلی این آسیب پذیری کنترل غیرمجاز حساب کاربری و در صورت هدف قرار گرفتن حساب ادمین، دسترسی مدیریتی غیرمجاز است و حفظ سرورهای موجود یا اعتبارنامه های ذخیره شده پس از بازنشانی رمز عبور تضمین نمی شود.
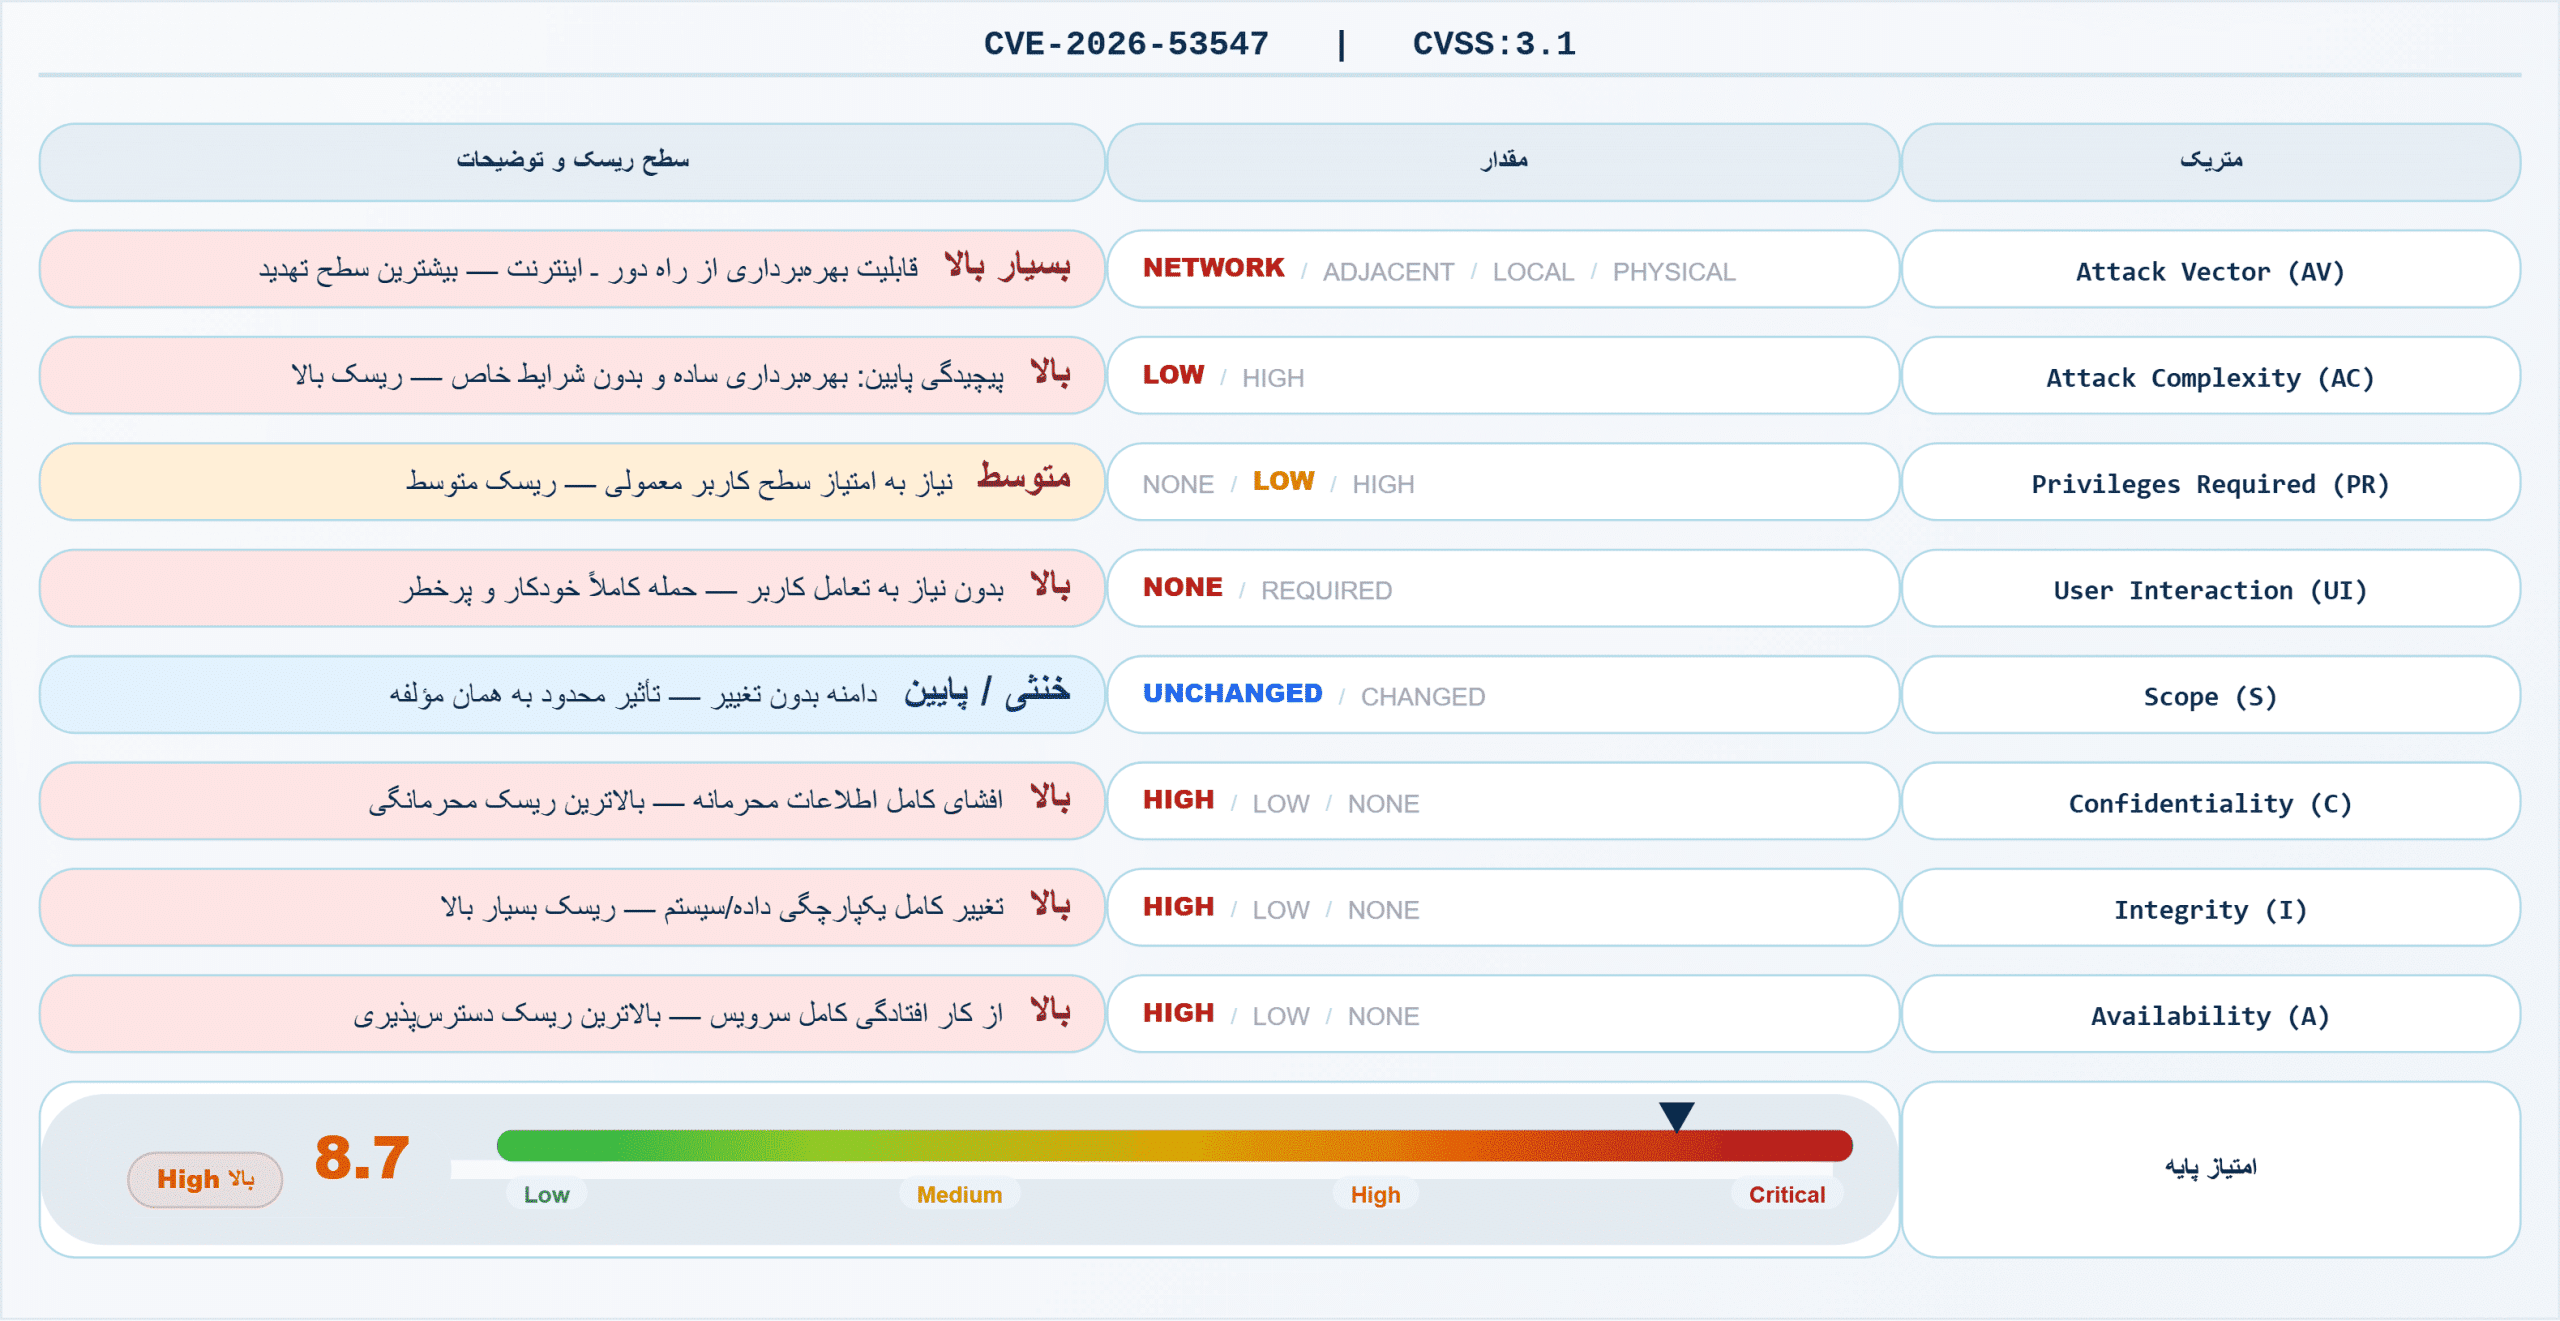
از منظر CVSS 3.1، این آسیب پذیری از طریق شبکه قابل سوء استفاده است و مهاجم برای انجام حمله به دسترسی لوکال یا فیزیکی به سیستم نیاز ندارد. برای شروع حمله، داشتن یک حساب کاربری معتبر با دسترسی پایین در Termix کافی است و مهاجم نیازی به دسترسی مدیریتی ندارد. انجام حمله به شرایط پیچیده ای نیاز ندارد و برای تکمیل آن نیز تعامل کاربر قربانی لازم نیست. همچنین، دامنه امنیتی (Scope) پس از موفقیت حمله تغییر نمیکند. در مجموع، مهاجم می تواند با یک حساب دارای دسترسی پایین، از راه دور و بدون نیاز به تعامل کاربر قربانی، از این آسیب پذیری سوء استفاده کند.
از نظر پیامدهای امنیتی، این آسیب پذیری هر سه اصل اصلی امنیت اطلاعات را با شدت بالا تحت تأثیر قرار می دهد. از نظر محرمانگی (Confidentiality)، مهاجم می تواند اطلاعات حساس مرتبط با بازنشانی رمز عبور حساب های دیگر را از جدول تنظیمات سطح سامانه استخراج کند. از نظر یکپارچگی (Integrity)، مهاجم با استفاده از این اطلاعات می تواند رمز عبور حساب هدف را تغییر داده و کنترل غیرمجاز آن حساب را به دست آورد. از نظر دسترس پذیری (Availability) نیز تغییر رمز عبور می تواند دسترسی کاربر به حساب خود را مختل کند. در صورت هدف قرار گرفتن حساب ادمین، مهاجم می تواند با تغییر رمز عبور، دسترسی این حساب به قابلیت های مدیریتی Termix را مختل کند. این آسیب پذیری در نسخه 2.3.2 Termix پچ شده است.
CVSS
| Score | Severity | Version | Vector String |
| 8.8 | HIGH | 3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat < 2.3.2 | Termix |
لیست محصولات بروز شده
| Versions | Product |
| 2.3.2 and later | Termix |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که Termix-SSH را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 8 | site:.ir “Termix-SSH” | Termix-SSH |
نتیجه گیری
این آسیبپذیری با شدت بالا در Endpoint مربوط به مسیر POST /database/export نرمافزار Termix، ناشی از ضعف در کنترل مجوز دسترسی است و میتواند منجر به استخراج اطلاعات بازنشانی رمز عبور و کنترل غیرمجاز حساب کاربری شود. در صورت هدف قرار گرفتن حساب ادمین، مهاجم میتواند به دسترسی مدیریتی غیرمجاز دست یابد. برای کاهش ریسک سوءاستفاده از این آسیبپذیری، اقدامات زیر توصیه میشود:
- بهروزرسانی Termix: نرمافزار را به نسخه 3.2 یا نسخههای جدیدتر بهروزرسانی کنید. این اقدام مهمترین و مؤثرترین راهکار برای رفع آسیبپذیری است. سایر اقدامات بهعنوان لایههای حفاظتی مکمل، ریسک سوءاستفاده از این ضعف و آسیبپذیریهای مشابه را کاهش میدهند.
- محدود کردن سطح دسترسی کاربران: برای هر حساب کاربری فقط مجوزهای موردنیاز را فعال کنید و از اعطای دسترسیهای اضافی خودداری کنید تا در صورت سوءاستفاده از یک حساب، دامنه دسترسی مهاجم محدود باقی بماند.
- محدود کردن دسترسی شبکهای به Termix: دسترسی به رابط وب Termix را تا حد امکان به شبکهها و کاربران مورد اعتماد محدود کنید. برای این منظور میتوان از فایروال، VPN یا سایر سازوکارهای کنترل دسترسی شبکه استفاده کرد.
- استفاده از احراز هویت چندعاملی (MFA): در صورت پشتیبانی محیط استقرار، احراز هویت چندعاملی را برای حسابهای کاربری، بهویژه حسابهای دارای دسترسی مدیریتی، فعال کنید تا احتمال دسترسی غیرمجاز به حسابها و سوءاستفاده از آنها کاهش یابد.
- حفاظت از حسابهای ادمین: تعداد حسابهای دارای دسترسی مدیریتی را به حداقل برسانید و برای این حسابها از رمزهای عبور قوی و منحصربهفرد استفاده کنید.
- بررسی رخدادهای مربوط به بازنشانی رمز عبور: لاگهای ورود کاربران، درخواستهای بازنشانی رمز عبور و تغییر رمز حسابها را بررسی کنید و در صورت مشاهده فعالیت غیرعادی، حسابهای مشکوک و حسابهای در معرض سوءاستفاده را شناسایی و ایمنسازی کنید.
اجرای این اقدامات، بهویژه بهروزرسانی Termix، میتواند ریسک سوءاستفاده از این ضعف، افشای اطلاعات بازنشانی رمز عبور، کنترل غیرمجاز حسابهای کاربری و در نهایت دسترسی مدیریتی غیرمجاز را کاهش دهد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
CVE-2026-53547 خود Initial Access را فراهم نمی کند؛ زیرا مهاجم طبق CVSS باید از قبل یک حساب احراز هویت شده با سطح دسترسی پایین در Termix داشته باشد. با این حال، اگر مهاجم این حساب را از طریق یک روش دیگر مانند سرقت اعتبارنامه، فیشینگ یا ایجاد حساب در یک محیط آسیب پذیر به دست آورده باشد، CVE می تواند در ادامه زنجیره حمله برای تصاحب حساب های دارای سطح دسترسی بالاتر مورد استفاده قرار گیرد. PR:L و UI:N در بردار CVSS نیز این موضوع را تأیید میکنند.
Persistence (TA0003)
پس از دستیابی به reset_code_ یا temp_reset_token_ مربوط به حساب قربانی، مهاجم می تواند فرآیند عادی Password Reset را تکمیل کرده و کنترل حساب قربانی را به دست بگیرد. اگر حساب هدف دارای سطح دسترسی مدیریتی باشد، این فرآیند می تواند به Administrative Account Takeover منجر شود. از دید ATT&CK، این مرحله را می توان در قالب رفتارهای مرتبط با Account Manipulation و حفظ کنترل روی یک حساب معتبر تحلیل کرد؛ با این حال، باید توجه داشت که خود CVE مستقیماً یک مکانیزم Persistence در سطح سیستم ایجاد نمی کند.
Privilege Escalation (TA0004)
این آسیب پذیری می تواند در یک زنجیره حمله به Privilege Escalation منجر شود. مهاجم از ابتدا دارای یک حساب Termix با سطح دسترسی پایین است (PR:L) و سپس با افشای artefact های Password Reset یک کاربر دیگر، حساب آن کاربر را تصاحب میکند. اگر حساب قربانی Administrator باشد، مهاجم از سطح دسترسی محدود اولیه به Administrative Access ارتقا پیدا می کند. بنابراین، برخلاف یک Local Privilege Escalation کلاسیک، افزایش سطح دسترسی در اینجا از طریق Account Takeover انجام میشود
Credential Access (TA0006)
مهم ترین تاکتیک مرتبط با CVE-2026-53547، Credential Access است. مهاجم پس از احراز هویت در Termix و با سطح دسترسی پایین، endpoint POST /database/export را مورد استفاده قرار می دهد و به دلیل نقص کنترل دسترسی، داده هایی از جدول global settings دریافت می کند. این داده ها شامل artefact های مرتبط با Password Reset هستند و می توانند برای بازیابی حساب کاربر دیگر مورد استفاده قرار گیرند. بنابراین، آسیب پذیری عملاً امکان دستیابی غیرمجاز به اطلاعات لازم برای تصاحب حساب را فراهم میکند.
Collection (TA0009)
مهاجم در جریان بهره برداری، اطلاعاتی را از Export دریافت می کند که شامل داده های حساس مرتبط با حساب ها و فرآیند Password Reset است. بنابراین می توان این مرحله را به صورت محدود با Collection مرتبط دانست؛ اما هدف اصلی Collection در این CVE، جمع آوری داده برای Account Takeover است، نه جمع آوری گسترده اطلاعات سیستم.
Impact (TA0040)
در صورت موفقیت بهره برداری، مهاجم می تواند یک حساب محلی دیگر را تصاحب کند و در صورت Administrator بودن حساب قربانی، به Administrative Compromise برسد. از این سطح دسترسی، مهاجم بالقوه قادر به تغییر داده ها، دستکاری تنظیمات Termix، دسترسی به منابع مدیریت شده و ایجاد اختلال در سرویس خواهد بود. به همین دلیل CVSS برای Confidentiality، Integrity و Availability مقدار High در نظر گرفته است.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-53547
- https://www.cvedetails.com/cve/CVE-2026-53547/
- https://github.com/Termix-SSH/Termix/security/advisories/GHSA-6r97-7wp3-2g3x
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-53547
- https://vuldb.com/vuln/393445
- https://github.com/Termix-SSH/Termix/pull/874
- https://github.com/Termix-SSH/Termix/commit/52f4e51ae03b5b8d2608e1383e2ccf79d290132b
- https://github.com/Termix-SSH/Termix/releases/tag/release-2.3.2-tag
- https://nvd.nist.gov/vuln/detail/CVE-2026-53547
- https://cwe.mitre.org/data/definitions/862.html
گزارش اثبات آسیبپذیری CVE-2026-53547
اطلاعات آسیبپذیری
عنوان: تصاحب حساب کاربری در پی افشای تنظیمات عمومی سامانه Termix
شناسه: CVE-2026-53547
وضعیت مشاوره: Advisory / Patch Available
امتیاز: CVSS: 8.8 (HIGH)
محصول: Termix
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- نرم افزار Termix نسخه های قبل از 2.3.2
محیطهای درگیر
- سازمان هایی که Termix را به عنوان پلتفرم مدیریت سرور و SSH برای دسترسی به VPS یا سرورهای خود نصب کردهاند
- محیط هایی که کاربران میتوانند نشست SSH به سرورها برقرار کنند
- استقرارهای Web، Electron و Docker که از نسخه های آسیب پذیر استفاده میکنند
کامپوننتهای آسیبپذیر
- اندپوینت POST /database/export
- جدول سراسری settings در پایگاه داده SQLite
- مکانیزم تولید و ذخیره سازی کدهای بازنشانی رمز عبور (reset_code_ و temp_reset_token_)
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری به یک نقص بررسی مجوز (Missing Authorization – CWE-862) بازمیگردد. هنگامی که یک کاربر احراز هویت شده درخواست خروجی (Export) از پایگاه داده را از طریق اندپوینت POST /database/export ارسال میکند، سیستم یک فایل SQLite تولید میکند. اگرچه داده های مرتبط با برخی جداول به درستی بر اساس userId فیلتر میشوند، اما back-end به طور نا امن کل جدول سراسری settings را نیز در این فایل خروجی کپی میکند.
کد آسیب پذیر:
const settingsData = await getDb().select().from(settings);
for (const setting of settingsData) {
insertSetting.run(setting.key, setting.value);
}
به طور هم زمان، فرآیند بازنشانی رمز عبور (Reset Password) در Termix، آرتیفکت های حساس را در همین جدول settings سراسری ذخیره میکند
.run(
  `reset_code_${username}`,
  JSON.stringify({ code: resetCode, expiresAt: expiresAt.toISOString() }),
);
از آنجا که جریان کاری بازنشانی رمز عبور، اطلاعات حساسی مانند کد بازنشانی (reset_code_<username>) را در همین جدول سراسری settings ذخیره میکند، هر کاربر احراز هویت شده ای میتواند با دانلود این فایل خروجی، کد بازنشانی رمز عبور کاربران دیگر را استخراج کرده و با تکمیل فرآیند بازنشانی، کنترل حساب آنها را به دست گیرد.
بخش آسیبپذیر
رفتار ناامن سیستم:
سیستم Termix در فرآیند خروجیگیری از پایگاه داده، جدول settings را بدون فیلتر کردن محتوای حساس آن اکسپورت میکند. این جدول شامل آرتیفکت های فرآیند بازنشانی رمز عبور (مانند reset_code_) است که میتواند برای تصاحب حساب های کاربری دیگر استفاده شود.
نحوه سوءاستفاده مهاجم:
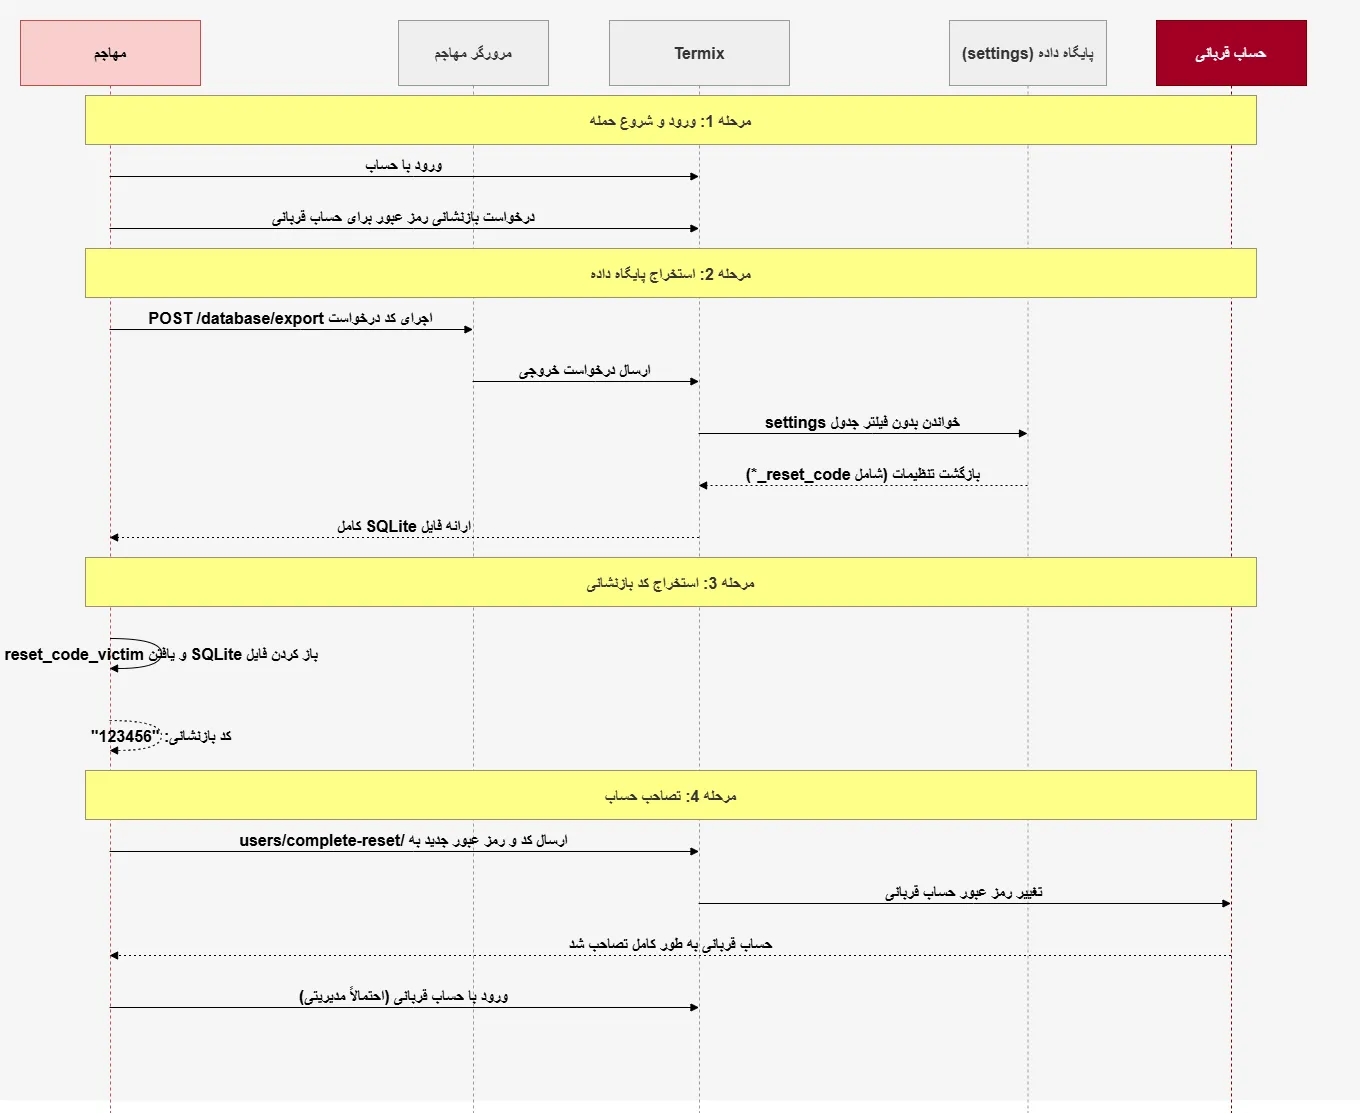
- مهاجم یک حساب کاربری معتبر در Termix دارد
- مهاجم فرآیند بازنشانی رمز عبور (Forgot Password) را برای یک حساب کاربری دیگر (قربانی) آغاز میکند
- در حالی که حساب قربانی در انتظار کد بازنشانی است، مهاجم از کنسول مرورگر خود یک درخواست POST /database/export ارسال میکند
- سرور Termix یک فایل SQLite حاوی کل پایگاه داده (از جمله جدول settings) تولید کرده و در اختیار مهاجم قرار میدهد
- مهاجم فایل SQLite را دانلود کرده و جدول settings را باز میکند. او یک رکورد به شکل (‘reset_code_victim’, ‘{“code”:”123456″,”expiresAt”:”…”}’) را مشاهده میکند
- مهاجم کد کشف شده را در صفحه تکمیل بازنشانی رمز عبور (POST /users/complete-reset) وارد کرده و رمز عبور حساب قربانی را به رمز دلخواه خود تغییر میدهد
- حساب قربانی به طور کامل تصاحب میشود
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری به عنوان یک ابزار قدرتمند برای افزایش سطح دسترسی (Privilege Escalation) و تصاحب حساب (Account Takeover) در محیط های چندکاربره عمل میکند. مهاجم تنها به یک حساب کاربری معتبر با کمترین سطح دسترسی نیاز دارد. اگر حساب کاربری هدف (قربانی) متعلق به یک مدیر سیستم (Administrator) باشد، این آسیب پذیری منجر به تصاحب کامل مدیریتی نمونه Termix میشود و به مهاجم اجازه میدهد تا با امتیازات مدیریتی عمل کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- حساب کاربری معتبر در Termix
- دسترسی شبکه به endpoint آسیب پذیر
- دسترسی مهاجم به مرورگر وب و توانایی اجرای اسکریپت در کنسول توسعه دهنده (Developer Console)
- عدم نصب وصله امنیتی و عدم اعمال بروزرسانی های امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- اندپوینت POST /database/export باید به شدت محدود به کاربران با نقش مدیریتی (Admin) باشد
- در صورتی که خروجی گیری برای کاربران عادی مجاز است، back-end باید به طور صریح از اکسپورت جداول سراسری حساس (مانند settings که حاوی توکن های بازنشانی است) خودداری کند یا آن ها را قبل از تولید فایل خروجی فیلتر نماید
- اطلاعات حساس مربوط به بازنشانی رمز عبور باید در یک جدول جداگانه با کنترل دسترسی سخت گیرانه ذخیره شوند، نه در جدول تنظیمات سراسری
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- ارتقای Termix به نسخه 2.3.2 یا بالاتر
- در صورت عدم امکان بروزرسانی فوری، دسترسی به اندپوینت /database/export را مسدود کنید
- فرض کنید تمام رمزهای عبور کاربران به خطر افتاده اند و یک بازنشانی اجباری رمز عبور برای تمام کاربران (به ویژه مدیران) اجرا کنید
- بررسی لاگ های دسترسی به اندپوینت /database/export برای شناسایی فعالیت های مشکوک
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- در صورت امکان، احراز هویت دو مرحلهای (2FA/MFA) را برای حساب های مدیریتی فعال کنید
- بررسی دوره ای کاربران و سطوح دسترسی برای شناسایی حساب های غیرفعال یا با دسترسی های غیرضروری
اقدامات بلندمدت برای کاهش ریسک:
- استقرار راهکارهای خودکار بروزرسانی نرم افزار برای Termix
- ممیزی دورهای امنیتی و تست نفوذ روی پلتفرم های مدیریتی
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- درخواست های مکرر POST به اندپوینت /database/export از سوی کاربران با نقش های غیرمدیریتی
- الگوهای غیرعادی در درخواست های بازنشانی رمز عبور (/users/initiate-reset و /users/verify-reset-code) برای حساب های کاربری مختلف از یک آدرس IP یا نشست واحد
منابع پیشنهادی برای مانیتورینگ و پایش:
- لاگ های دسترسی وب سرور Termix
- لاگ های دسترسی و احراز هویت پلتفرم Termix
- لاگ های احراز هویت SSH (مانند /var/log/auth.log یا /var/log/secure) روی سرورهای VPS هدف
- راهکارهای EDR یا HIDS برای پایش تغییرات فایل و اجرای فرآیندهای غیرمجاز روی سرورهای راه دور
واکنش به حادثه (Incident Response)
- ایزولهسازی فوری سرورهای VPS مشکوک از شبکه برای جلوگیری از گسترش نفوذ
- غیرفعال کردن فوری حساب های کاربری مشکوک به تصاحب
- جمع آوری و حفظ لاگ های Termix و لاگ های سیستم عامل سرورهای VPS برای تحلیل فارنزیک
- بررسی یکپارچگی فایل های سیستمی و شناسایی هرگونه Backdoor یا اسکریپت مخرب آپلود شده
- بازنشانی تمام کلیدهای SSH و اعتبارنامههای مرتبط با سرویس Termix
- در صورت اثبات نفوذ، سیستم را پاکسازی کرده، حساب های کاربری حساس را بررسی و اعتبارنامه ها را تعویض کنید
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با یک حساب کاربری سطح پایین، با استفاده از نقص در خروجی پایگاه داده، کد بازنشانی یک کاربر دیگر را دزدیده و حساب او را تصاحب میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر Termixاست
- اجرای فایل CVE-2026-53547.py با دستور زیر
python CVE-2026-53547.py –url “http://127.0.0.1:8080” –token “TOKEN” -o “export.sqlite”
- اجرای PoC در محیط آزمایشگاهی منجر به دانلود فایل export.sqlite میشود.
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-53547
https://nvd.nist.gov/vuln/detail/CVE-2026-53547
https://github.com/Termix-SSH/Termix/security/advisories/GHSA-6r97-7wp3-2g3x
https://cwe.mitre.org/data/definitions/862.html
Termix
CVE-2026-53547 – Account Takeover via Global Settings Disclosure
Affects
- Termix (web-based SSH and server management platform)
- Versions:
- All versions prior to 2.3.2
- Components:
POST /database/exportendpoint- Global
settingstable in the SQLite database - Password reset workflow
- Files:
- SQLite database export functionality
NOT VULNERABLE:
- Termix version 2.3.2 and later
Description
CVE-2026-53547 is a high-severity account takeover vulnerability in Termix, discovered by security researchers Gabriel Hinostroza and Camilo G. (Dédalo) .
The vulnerability lies in the POST /database/export endpoint, which allows any authenticated user to download a full SQLite export of the application’s database. While most tables in the export are correctly filtered by userId, the implementation incorrectly includes the entire global settings table without any user-scoped filtering.
This global settings table stores sensitive password reset artifacts, including reset_code_<username> entries that contain the plaintext reset code and its expiration timestamp. By exporting the database, any authenticated user (regardless of their privilege level) can retrieve the reset code for any other user account.
With this reset code, the attacker can complete the password reset flow for the victim account, effectively taking over the account. If the compromised account has administrative privileges, this leads to full administrative compromise of the Termix instance.
Key technical characteristics:
- CWE: CWE-200 (Exposure of Sensitive Information to an Unauthorized Actor) and CWE-639 (Authorization Bypass Through User-Controlled Key)
- Attack vector: Remote / Network
- Authentication required: Yes – attacker must have a valid user account
- User interaction: None
- Attack complexity: Low
- Public PoC: Yes – detailed in the GitHub Advisory
Attack Vector
Primary Attack Vector:
Remote / Network (requires authenticated user account)
Attack Scenario:
- An attacker creates or compromises a low-privileged account on a vulnerable Termix instance (prior to 2.3.2).
- The attacker triggers the normal “Reset Password” flow for another local user account (the victim).
- The attacker, still logged in with their own account, sends a
POSTrequest to the/database/exportendpoint. - The server responds with a complete SQLite database dump, which includes the global
settingstable. - The attacker locates the entry
reset_code_<victim_username>, which contains the victim’s password reset code in plaintext. - The attacker uses this valid reset code to complete the password reset flow for the victim account.
- The attacker successfully takes over the victim’s account. If the victim is an administrator, the Termix instance is fully compromised.
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | NETWORK |
| Attack Complexity | LOW |
| Privileges Required | LOW |
| User Interaction | NONE |
| Scope | CHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Yes – PoC provided in the advisory |
| Active Exploitation | Not confirmed – Not listed in CISA KEV |
Conditions Affecting Risk:
- Multi-user Termix deployments where account isolation is required.
- Termix instances exposed to the internet or untrusted networks.
- Termix instances where users have registered accounts.
Impact
Successful exploitation allows an authenticated attacker to:
- Take over any other local user account by recovering their password reset code.
- Escalate privileges from a low-privileged user to an administrator (if the targeted account is an administrator).
- Achieve full administrative compromise of the Termix instance, allowing the attacker to operate Termix with administrator privileges.
- Access, modify, or delete all data managed by the Termix instance.
- Potentially pivot to servers managed by the compromised Termix instance.
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to all instance data and managed servers |
| Integrity | HIGH | Complete control over instance settings and user accounts |
| Availability | HIGH | Potential to disrupt the entire instance |
Important: The vulnerability is not a typical IDOR (Insecure Direct Object Reference) flaw in a single endpoint but a data leakage issue—the application exports too much data, and that extra data contains credentials that allow account takeover.
Severity & Metrics
- CVSS v3.1: High (8.1) (calculated from advisory)
- Attack Vector: NETWORK
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: NONE
- Scope: CHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H
Relevant CWE:
- CWE-200 – Exposure of Sensitive Information to an Unauthorized Actor
- CWE-639 – Authorization Bypass Through User-Controlled Key
Patch & Vendor Status
- Official Patches Available: Yes – Termix version 2.3.2
- Vendor: Termix-SSH / Termix
- GitHub Security Advisory: https://github.com/Termix-SSH/Termix/security/advisories/GHSA-6r97-7wp3-2g3x
Fixed Versions:
| Version | Status |
|---|---|
| 2.3.2 and later | Fixed |
| All versions prior to 2.3.2 | Vulnerable |
Update Methods:
| Deployment Type | Method |
|---|---|
| Self-hosted (GitHub) | Pull the latest release from the Termix repository and redeploy |
| Other deployments | Check with provider for patch availability |
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Upgrade Termix to 2.3.2 or later | Pull the latest release from GitHub and redeploy |
| Restrict Termix access | Limit access to trusted users only – the vulnerability requires an authenticated user account |
| Monitor for suspicious activity | Check for unusual POST /database/export requests and password resets |
Critical Reminder: The patch was available on June 5, 2026. Organizations should apply the update immediately.
Short-Term Defensive Measures
If patching cannot be applied immediately:
- Restrict Termix access to trusted networks – use VPN or IP whitelisting.
- Limit user accounts – only allow authorized personnel to access the platform.
- Monitor access logs for unusual database export requests.
- Deploy a Web Application Firewall (WAF) to block
POSTrequests to/database/exportfrom untrusted users (though this is a partial mitigation).
Important Note: No workaround fully addresses the root cause of this vulnerability. Patching is the only complete mitigation.
Long-term Defensive Measures
- Limit Termix access to a managed internal network – avoid exposing the platform to the internet.
- Implement strong user management – restrict user accounts to authorized personnel only.
- Regularly audit Termix deployments for version compliance.
- Monitor Termix logs for unusual activity on the
/database/exportendpoint and the password reset flow.
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Termix application logs | Monitor for suspicious POST /database/export requests |
| User activity logs | Monitor for password reset initiation and completion for accounts |
| Network monitoring | Detect unauthorized access to Termix |
| Vulnerability scanners | Identify outdated Termix versions |
| SIEM / EDR | Monitor for anomalous access patterns |
Indicators of Attempted Exploitation:
- Unexpected
POST /database/exportrequests from non-administrative users. - Password reset flows initiated for accounts without a legitimate reason.
- Password reset codes being used shortly after a database export.
- Account takeover events (unexpected password changes).
Detection Strategy:
- Inventory all Termix instances across your organization.
- Check versions against the patched release:
- Termix: 2.3.2 or later – Not vulnerable.
- Prior to 2.3.2 – Vulnerable – patch immediately.
- Monitor logs for suspicious
POST /database/exportrequests and password reset activity. - Review user activity for unauthorized access.
Post-Incident Response
If exploitation is suspected:
- Isolate affected Termix instance from the network immediately.
- Preserve forensic evidence (application logs, network captures, user activity logs).
- Identify which accounts may have been compromised – check for password reset activity and unexpected account changes.
- Rotate credentials for all user accounts on the affected instance.
- Audit user accounts for unauthorized access or modifications.
- Upgrade Termix to version 2.3.2 immediately.
- Assume full compromise of any privileged accounts that were accessed.
- Document and report findings to internal security teams.
For Enterprise Environments:
- Apply patches through enterprise deployment tools immediately.
- Monitor for other compromised systems in the network.
- Review security monitoring and logging capabilities.
- Consider a full security review of affected Termix deployments.
