

توضیحات
آسیب پذیری ShieldBreak با شناسه CVE-2026-69414 در موتور امنیتی Microsoft Malware Protection Engine در دو دسته ضعف ساختاری شامل کنترل دسترسی نادرست، مطابق با CWE-284 (Improper Access Control) و مدیریت نادرست سطح دسترسی، مطابق با CWE-269 (Improper Privilege Management) قرار میگیرد. مایکروسافت بهعنوان مرجع اصلی تخصیص شناسه CVE (CNA)، این آسیب پذیری را تحت CWE-284 طبقه بندی کرده است؛ در مقابل، CISA-ADP نیز CWE-269 را بهعنوان طبقه بندی تکمیلی ثبت کرده است. این دو CWE یک ضعف را از دو منظر، یعنی ضعف در کنترل دسترسی و مدیریت نادرست سطح دسترسی توصیف میکنند.
Microsoft Malware Protection Engine در محصولات حفاظتی مایکروسافت برای شناسایی و مقابله با بدافزارها مورد استفاده قرار میگیرد. این موتور قابلیت هایی مانند شناسایی و حفاظت بلادرنگ، اسکن های زمان بندی شده واسکن های درخواستی را برای شناسایی تهدیدها و مقابله با فعالیت های مخرب ارائه میکند و مایکروسافت Defender نیز از این موتور برای انجام فرآیندهای شناسایی و مقابله با بدافزارها استفاده میکند.
ShieldBreak از نظر فنی با آسیب پذیری پیشین RoguePlanet با شناسه CVE-2026-50656 در Microsoft Malware Protection Engine مرتبط است. RoguePlanet یک آسیب پذیری در همین موتور امنیتی بود که امکان افزایش سطح دسترسی یک کاربر لوکال با سطح دسترسی پایین تا SYSTEM را فراهم میکرد. پس از انتشار PoC مربوط به ShieldBreak، توسعه دهنده این PoC مدعی شد که آسیب پذیری جدید میتواند پچ امنیتی ارائه شده برای RoguePlanet را دور بزند و همان مسیر افزایش سطح دسترسی را مجدداً فراهم کند. در توضیحات مخزن عمومی ShieldBreak نیز به صراحت ادعا شده است که این PoC برای دور زدن کامل پچ RoguePlanet طراحی شده و روی آخرین نسخه Windows 11 25H2، نسخه های Canary و Windows Server 2025 آزمایش شده است. ShieldBreak در ادامه با شناسه مستقل CVE-2026-69414 ثبت شد و نباید این دو شناسه را یک آسیب پذیری واحد در نظر گرفت. با این حال، ادعای توسعه دهنده PoC درباره دور زدن پچ RoguePlanet با اطلاعات رسمی ثبت شده برای CVE-2026-69414 تفاوت دارد؛ زیرا رکورد رسمی این CVE تنها وجود یک آسیب پذیری افزایش سطح دسترسی در Microsoft Malware Protection Engine را تأیید کرده است.
بر اساس معیارهای CVSS، مهاجم با داشتن دسترسی لوکال و یک حساب کاربری با سطح دسترسی پایین میتواند این آسیب پذیری را مورد سوء استفاده قرار دهد؛ این حمله به شرایط پیچیده ای وابسته نیست و برای موفقیت آن نیازی به تعامل با کاربر قربانی وجود ندارد. این آسیب پذیری میتواند به یک مهاجم لوکال با سطح دسترسی پایین اجازه دهد سطح دسترسی خود را تا SYSTEM افزایش دهد. همچنین، هر سه اصل اصلی امنیت با شدت بالا تحت تأثیر قرار میگیرند. از نظر محرمانگی (Confidentiality)، مهاجم میتواند پس از افزایش سطح دسترسی، به اطلاعات و منابعی دسترسی پیدا کند که حساب کاربری اولیه او مجوز دسترسی به آن ها را ندارد. از نظر یکپارچگی (Integrity)، مهاجم میتواند فایل ها، تنظیمات و سایر منابع سیستم را به صورت غیرمجاز تغییر دهد. از نظر دسترس پذیری (Availability) نیز مهاجم میتواند با استفاده از سطح دسترسی به دست آمده، در عملکرد سرویس ها و منابع سیستم اختلال ایجاد کند.
تاکنون برای این آسیب پذیری پچ امنیتی منتشر نشده است. مایکروسافت اعلام کرده که از این آسیب پذیری اطلاع دارد و در حال توسعه یک بروزرسانی امنیتی برای رفع آن است.
CVSS
| Score | Severity | Version | Vector String |
| 7.8 | HIGH | 3.1 | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H/E:P/RL:O/RC:C |

لیست محصولات آسیب پذیر
| Versions | Product |
| Not Specified by Microsoft | Microsoft Malware Protection Engine |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکس شده در گوگل با دامنه .ir که Microsoft Malware Protection Engine و Microsoft Defender را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 117 | site:.ir “Microsoft Malware Protection Engine” | Microsoft Malware Protection Engine |
| 10,400 | site:.ir “Microsoft Defender” | Microsoft Defender |
نتیجه گیری
آسیب پذیری ShieldBreak در Microsoft Malware Protection Engine میتواند امکان افزایش سطح دسترسی یک مهاجم لوکال با سطح دسترسی پایین تا SYSTEM را فراهم کرده و در نتیجه، کنترل منابع و عملکرد سیستم را در اختیار او قرار دهد. با توجه به وجود کد اثبات مفهومی (PoC) و عدم ارائه پچ رسمی تا این لحظه، اجرای اقدامات زیر به منظور کاهش سطح ریسک اکیداً توصیه میشود:
- پیگیری مستمر بروزرسانیهای مایکروسافت: اطلاعیه های امنیتی مایکروسافت و وضعیت CVE-2026-69414 را به صورت مستمر بررسی کرده و بلافاصله پس از انتشار پچ رسمی، Microsoft Malware Protection Engine را به نسخه پچ شده بروزرسانی کنید.
- اطمینان از فعال بودن قابلیت های حفاظتی مایکروسافت Defender: از فعال بودن قابلیت های حفاظتی مایکروسافت Defender، به ویژه حفاظت بلادرنگ، اطمینان حاصل کنید تا لایه های حفاظتی سیستم در برابر فعالیت های مخرب حفظ شوند.
- اعمال کنترل اجرای اپلیکیشن ها: از راهکارهای کنترل اجرای اپلیکیشن ها (Application Control) مانند Windows Defender Application Control (WDAC) یا AppLocker برای محدود کردن اجرای فایل های ناشناس و غیرمجاز استفاده کنید تا امکان اجرای PoC یا ابزارهای مورد استفاده برای سوء استفاده از آسیب پذیری کاهش یابد.
- اعمال محدودیت دسترسی روی پوشه های موقت: مجوزهای دسترسی به پوشه های موقت مورد استفاده کاربران و نرمافزارها را بررسی کرده و در صورت امکان محدود کنید. پیش از اعمال هرگونه تغییر در لیست کنترل دسترسی (ACL)، تأثیر آن بر نرمافزارها و فرآیندهای وابسته را بررسی کرده و تغییرات را ابتدا در محیط آزمایشی ارزیابی کنید تا از اختلال در عملکرد نرم افزارهای قانونی جلوگیری شود.
- محدود سازی دسترسی کاربران به سیستم های حساس: دسترسی کاربران غیرضروری به سیستم های حساس، به ویژه سرورها، را محدود کنید تا احتمال ایجاد دسترسی لوکال اولیه توسط مهاجم و در ادامه، سوء استفاده از این آسیب پذیری کاهش یابد.
اجرای این اقدامات تا زمان انتشار پچ رسمی میتواند ریسک سوء استفاده از آسیب پذیری را کاهش دهد؛ با این حال، این اقدامات جایگزین پچ امنیتی نیستند و پس از انتشار پچ رسمی، نصب آن برای رفع آسیب پذیری ضروری خواهد بود.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
TA0001 – Initial Access:
این CVE مستقیماً یک مسیر Initial Access از راه دور ایجاد نمیکند، زیرا مهاجم برای بهرهبرداری به اجرای کد یا دسترسی محلی اولیه نیاز دارد. بنابراین Initial Access معمولاً از یک زنجیره حمله قبلی تأمین میشود.
Execution (TA0002)
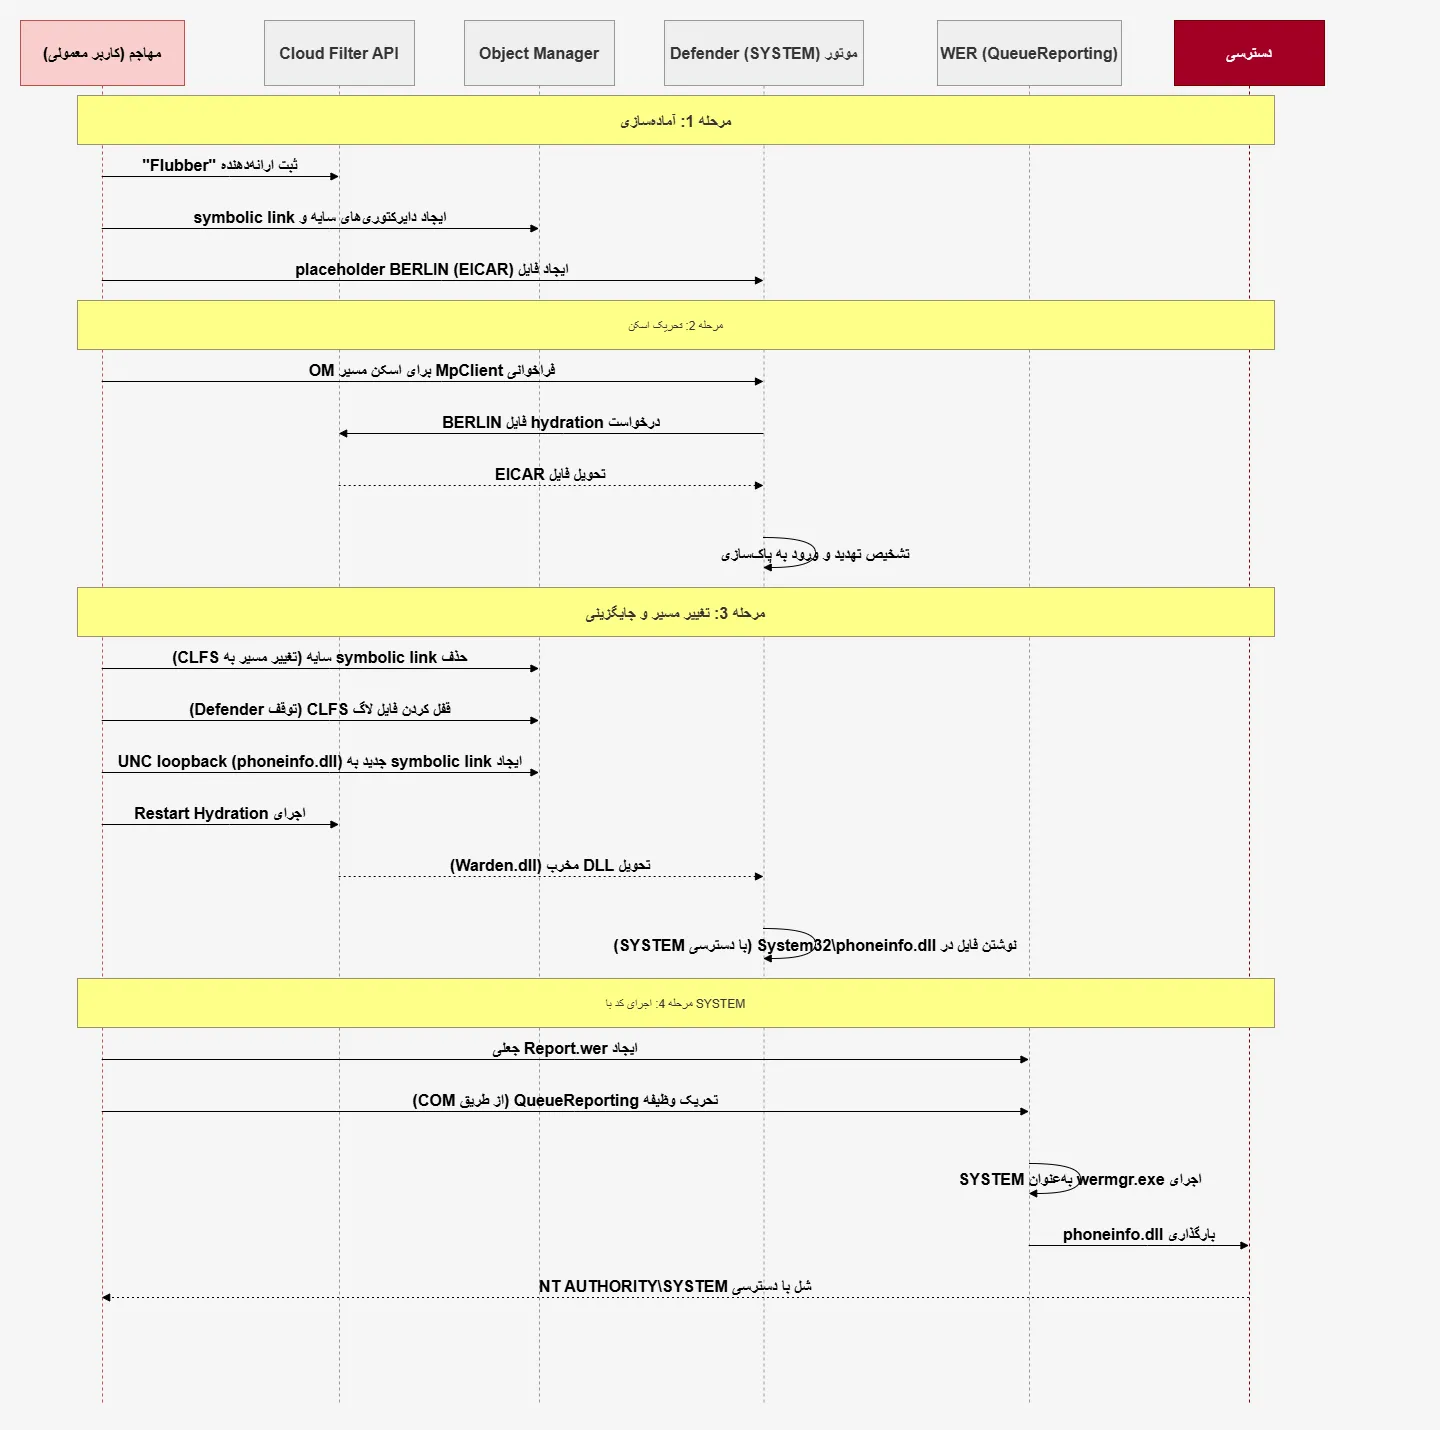
پس از دسترسی اولیه، مهاجم با اجرای برنامهٔ اثبات مفهوم (PoC) که به صورت عمومی منتشر شده است، زنجیرهٔ حمله را آغاز میکند. این زنجیرهٔ حمله که از تکنیک های پیشرفته ای استفاده میکند، طی ۵ مرحله انجام میشود و بر روی سیستم های کاملاً بروز کار میکند. مکانیزم اصلی حمله به این صورت است که مهاجم از Cloud Filter API (CFAPI) برای ثبت یک ارائه دهنده ابری جعلی (Fake Cloud Sync Provider) سوء استفاده کرده و با ایجاد یک فایل Placeholder، موتور اسکن ویندوز Defender را فریب میدهد تا فرآیند بروزرسانی محتوای فایل (Hydration) را با سطح دسترسی بالا آغاز کند. در طول اجرای این فرآیند، مهاجم از یک فراخوانی برگشتی در فضای کاربر (User-Mode Callback) به همراه دستکاری فضای نام شی (Object Manager Namespace) استفاده میکند تا مسیر فایل های مورد اسکن Defender را به مقصد دلخواه خود تغییر دهد. در نهایت، مهاجم با استفاده از یک شرط رقابتی (Race Condition)، باعث میشود که Defender ویندوز یک فایل DLL جعلی به نام phoneinfo.dll را در مسیر C:\Windows\System32\ با دسترسی SYSTEM بنویسد.
Persistence (TA0003)
خود آسیب پذیری ShieldBreak یک مکانیسم ماندگاری محسوب نمیشود، اما دسترسی SYSTEM به دست آمده به مهاجم اجازه میدهد تا حضور خود را در سیستم به هر روشی که تمایل دارد تداوم بخشد. بلافاصله پس از نوشته شدن فایل phoneinfo.dll در مسیر سیستمی، فرآیند wermgr.exe (گزارش گر خطای ویندوز – Windows Error Reporting) که با دسترسی SYSTEM اجرا میشود، به طور خودکار این فایل DLL را بارگذاری (Load) کرده و اجرا میکند. این یک نمونه کلاسیک از تکنیک DLL Side-Loading است که به مهاجم اجازه میدهد کد خود را با بالاترین سطح دسترسی اجرا کند. پس از این مرحله، مهاجم میتواند با ایجاد یک وظیفه زمان بندی شده (Scheduled Task)، یک سرویس جدید، یا تغییر مجوزهای فایل ها، اطمینان حاصل کند که همیشه دسترسی خود را حفظ میکند.
Privilege Escalation (TA0004)
هسته اصلی این آسیب پذیری در تاکتیک افزایش سطح دسترسی (Privilege Escalation) خلاصه میشود. این نقص به مهاجم اجازه میدهد تا از یک کاربر با امتیاز پایین (Low-privileged user) به سطح دسترسی NT AUTHORITY\SYSTEM، که بالاترین سطح دسترسی در ویندوز است، ارتقا یابد. این افزایش اختیار از طریق پردازه WerFault.exe (wermgr.exe) که یک باینری معتبر با امضای مایکروسافت است، انجام میشود. تکنیک مورد استفاده در این حمله، سوء استفاده از اعتماد به پردازه های معتبر (Abuse of Trusted Process) است، به این معنا که مهاجم از یک پردازه معتبر سیستمی برای اجرای کد مخرب خود استفاده کرده و بدینترتیب، مکانیزم های امنیتی ویندوز را کاملاً بی اثر میسازد.
Defense Evasion (TA0005)
ShieldBreak از چند جهت به طور موثر از مکانیسم های تشخیصی فرار میکند. اولاً، این حمله هیچ ردپای شبکه ای (Network-based IOCs) از خود بر جای نمیگذارد و تشخیص آن کاملاً به الگوهای رفتاری در سطح سیستم (Host-based Behavioral Patterns) وابسته است. ثانیاً، مهاجم از فرآیندهای کاملاً قانونی و ضروری سیستم مانند ویندوز Defender و wermgr.exe برای اجرای پیلود مخرب خود استفاده میکند که تشخیص آن را از فعالیت های عادی سیستم بسیار دشوار میسازد. همچنین استفاده از جریان های داده جایگزین (Alternate Data Stream)، لینک های نمادین (Symbolic Links) و دستکاری فضای نام Object Manager به مهاجم اجازه میدهد تا ردپای خود را در میان عملیات عادی سیستم پنهان کند.
Impact (TA0040)
بهره برداری موفق از CVE-2026-69414 یک نقض کامل امنیت سیستم است که میتواند عواقب فاجعه باری داشته باشد. زیرا با دستیابی به سطح دسترسی SYSTEM، مهاجم کنترل کامل بر سیستم پیدا کرده و میتواند تمام فایل ها را بخواند، تغییر دهد یا حذف کند، ویندوز Defender و سایر کنترل های امنیتی را غیرفعال سازد، بدافزار، باج افزار یا بک دور نصب نماید، اطلاعات حساسی همچون اعتبارنامه ها و اسرار تجاری را سرقت کند، بهعنوان یک کاربر ممتاز در شبکه حرکت جانبی (Lateral Movement) انجام دهد و داده ها را دستکاری کرده یا در سرویس ها اختلال ایجاد نماید (Denial of Service). سازمان ها باید آن را یک تهدید جدی تلقی کرده و هرچه سریع تر اقدامات جبرانی را پیاده سازی کنند. چراکه این نقض میتواند به افشای گستردهٔ داده ها، خسارت مالی، از دست رفتن اعتبار سازمان و جریمه های قانونی سنگین منجر شود.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-69414
- https://www.cvedetails.com/cve/CVE-2026-69414/
- https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-69414
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-69414
- https://vuldb.com/vuln/390134
- https://github.com/MSNightmare/ShieldBreak
- https://windowsforum.com/windows-news.4/cve-2026-50656-shieldbreak-claims-defender-fix-bypass-megathread.442663/
- https://nvd.nist.gov/vuln/detail/cve-2026-69414
- https://cwe.mitre.org/data/definitions/284.html
- https://cwe.mitre.org/data/definitions/269.html
گزارش اثبات آسیبپذیری CVE-2026-69414
اطلاعات آسیبپذیری
عنوان: آسیب پذیری افزایش سطح دسترسی در Windows Defender با نام مستعار ShieldBreak
شناسه: CVE-2026-69414
وضعیت مشاوره: Zero-Day / No Patch Available
امتیاز: CVSS: 7.8 (High)
محصول: Microsoft Malware Protection Engine (Microsoft Defender)
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- Microsoft Malware Protection Engine نسخه های پیش از 1.1.26060.3008
- تمامی نسخه های Windows 10 و Windows 11 که از موتور آسیب پذیر استفاده میکنند
- موتور پشتیبان System Center Endpoint Protection و Microsoft Security Essentials
محیطهای درگیر
- تمام سیستم های Windows با Microsoft Defender فعال (معمولاً پیش فرض)
- محیط های سازمانی، سرورها، و ایستگاه های کاری که از Defender استفاده میکنند
- کلیه ایستگاه های کاری و سرورهای ویندوزی که Microsoft Defender Antivirus به عنوان راهکار محافظتی اصلی یا ثانویه (Passive Mode) روی آن ها فعال است
کامپوننتهای آسیبپذیر
- Microsoft Malware Protection Engine (از جمله mpengine.dll)
- مسیر اسکن، قرنطینه و پردازش فایل Defender
- وظیفه زمان بندی شده QueueReporting در Windows Error Reporting که توسط wermgr.exe اجرا میشود
- Cloud Filter API (cfapi) و فرآیند hydration فایل های placeholder
- Object Manager symbolic links / reparse points
- Common Log File System (CLFS)
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری که با نام ShieldBreak شناخته میشود، به یک نقص در طراحی تعامل بین فرآیند رفع تهدید (Remediation) دیفندر و مکانیزم های پیشرفته مدیریت فایل ویندوز بازمیگردد. این تکنیک به عنوان یک دور زدن کامل (Full Patch Bypass) برای آسیب پذیری قبلی RoguePlanet (CVE-2026-50656) عمل میکند.
در حالی که پچ جولای 2026 مسیر، تغییر مسیر مبتنی بر NTFS Junction را مسدود کرد، ShieldBreak کل فرآیند تغییر مسیر را به فضای نام مدیریت گر اشیاء NT (NT Object Manager) منتقل میکند که پچ قبلی آن را پوشش نمیدهد. مهاجم با ثبت یک ارائه دهنده همگام سازی ابری (Cloud Sync Provider) جعلی، یک فایل Placeholder ایجاد میکند. هنگامی که Defender فایل را اسکن و تهدید را تشخیص میدهد، مهاجم با استفاده از قابلیت “Restart Hydration” در CfApi، محتوای فایل را در میانه عملیات رفع تهدید به یک DLL مخرب تغییر میدهد. همزمان، پیوندهای نمادین در Object Manager تغییر مسیر داده میشوند تا عملیات نوشتن با دسترسی SYSTEM توسط Defender، فایل را در یک مسیر محافظت شده مانند C:\Windows\System32\phoneinfo.dll قرار دهد.
بخش آسیبپذیر
رفتار ناامن سیستم:
موتور Defender هنگام رفع تهدید یک فایل آلوده، به طور کورکورانه به مسیرهای حل شده توسط مدیریت گر اشیاء NT اعتماد میکند و عملیات نوشتن را با دسترسی NT AUTHORITY\SYSTEM انجام میدهد، بدون اینکه اعتبارسنجی نهایی کند که فایل واقعاً در محل امن مورد نظر نوشته شده است یا خیر.
نحوه سوءاستفاده مهاجم:
- مهاجم یک حساب کاربری سطح پایین (standard user) روی سیستم هدف دارد
- یک ارائه دهنده CfApi جعلی (مثلاً با نام “Flubber”) ثبت کرده و یک فایل Placeholder حاوی محتوای تست EICAR ایجاد میکند
- مهاجم با استفاده از API های NT، دایرکتوری های سایه و پیوندهای نمادین را در فضای نام BaseNamedObjects\Restricted پیکربندی میکند تا مسیر اسکن Defender را به صورت پویا تغییر دهد
- مهاجم یک NTFS Junction (پیوند) یا Symbolic Link از فایل مخرب در درایو مجازی به یک فایل سیستمی (مثلاً C:\Windows\System32\evil.dll) ایجاد میکند
- مهاجم از طریق MpClient.dll یک اسکن هدفمند Defender را روی این مسیر آغاز میکند
- Defender محتوای EICAR را تشخیص داده و فرآیند رفع تهدید را شروع میکند
- در حین رفع تهدید، مهاجم محتوا را از طریق Restart Hydration به DLL مخرب (Warden.dll) تغییر داده و مسیر نوشتن را به C:\Windows\System32\phoneinfo.dll هدایت میکند
- Defender فایل DLL را با دسترسی SYSTEM در پوشه System32 مینویسد
- مهاجم یک گزارش خطای جعلی (Report.wer) ایجاد کرده و وظیفه زمان بندی شده QueueReporting را فراخوانی میکند. این وظیفه که با دسترسی SYSTEM اجرا میشود، فایل phoneinfo.dll را بارگذاری کرده و یک شل با دسترسی کامل SYSTEM به مهاجم میدهد
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک Local Privilege Escalation کامل است که از حساب استاندارد به NT AUTHORITY\SYSTEM میرسد. پس از دسترسی اولیه، مهاجم میتواند کنترل کامل سیستم را در اختیار بگیرد. از آنجا که بهعنوان bypass پچ قبلی مطرح شده، حتی سیستم های بروزرسانیشده نسبت به RoguePlanet نیز ممکن است آسیب پذیر باشند.
پیشنیازهای بهرهبرداری (Prerequisites)
- استفاده از نسخه آسیب پذیر Microsoft Malware Protection Engine
- دسترسی محلی با کاربر معمولی (Local Access)
- قابلیت استفاده از Cloud Files API و Object Manager (در ویندوزهای مدرن موجود است)
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- Microsoft Malware Protection Engine باید منبع و یکپارچگی فایلهای دریافتی از Cloud Filter API را در طول فرآیند اسکن و پاکسازی بهطور کامل اعتبارسنجی کند
- موتور اسکن نباید به تغییر مسیرهای ایجاد شده در NT Object Manager (زیر سطح NTFS) برای نوشتن فایل های خروجی اعتماد کند
- عملیات نوشتن توسط Defender باید به جای مسیرهای UNC لوپ بک یا Object Manager، محدود به مسیرهای معتبر و قابل پیش بینی باشد
- اصل Fail Secure، هرگونه خطا یا شرایط غیرمنتظره در فرآیند اسکن باید منجر به پایان ایمن عملیات شود و اجازه اجرای کد مخرب را ندهد
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- بروزرسانی فوری Microsoft Malware Protection Engine از طریق Windows Update یا بروزرسانی های امنیتی Defender
- اطمینان از فعال بودن بروزرسانی خودکار موتور Defender
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- پایش فعالیت های مشکوک مربوط به Cloud Filter API، ایجاد Object Manager links و فایل های placeholder غیرعادی
- استفاده از EDR برای شناسایی الگوهای مرتبط با ShieldBreak و تغییرات در System32 (مانند phoneinfo.dll)
- محدود کردن امکان ثبت Cloud Sync Root برای کاربران عادی در صورت امکان
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی سریع و متمرکز برای Defender Engine
- استفاده از Application Whitelisting برای محدود کردن اجرای برنامه های غیرمجاز
- hardening با استفاده از AppLocker/WDAC و محدود کردن اجرای فایل های غیرمجاز از مسیرهای موقت
- بررسی منظم یکپارچگی فایل های سیستمی
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زودهنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- ایجاد دایرکتوری های موقت با الگوی ShieldBreak_ یا مشابه
- ثبت Cloud Sync Root و فایل های placeholder مشکوک (مانند BERLIN)
- ایجاد Object Manager links در مسیرهای Restricted
- ظاهر شدن phoneinfo.dll یا ADS های مرتبط در System32
- ایجاد فایل های مشکوک در مسیرهای موقت
- فعالیت غیرعادی Windows Error Reporting با Report.wer ساختگی
منابع پیشنهادی برای مانیتورینگ و پایش:
- سیستم های SIEM برای جمع آوری و تحلیل مرکزی لاگ ها
- لاگ های Microsoft Defender و Windows Event Log
- ابزارهای EDR و Sysmon برای نظارت بر cfapi، Object Manager و تغییرات فایل سیستمی
- پایش یکپارچگی فایل (FIM) روی فایل های حساس System32
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری، سیستم آسیب دیده را از شبکه جدا کنید تا از حرکت جانبی مهاجم جلوگیری شود
- جمع آوری و حفظ لاگ های برای تحلیل فارنزیک (Forensics)
- بررسی وجود فایل های مخرب یا تغییرات غیرمجاز در سیستم
- بازنشانی تمام رمزهای عبور کاربران، توکنهای session، و هر گونه اعتبار دسترسی
- نصب فوری وصله امنیتی و بهروزرسانی فوری
- بررسی یکپارچگی فایل های سیستمی و شناسایی باینریهای غیرمجاز
- اسکن کامل سایر سیستم های شبکه برای شناسایی علائم مشابه یا دسترسی مهاجم به آن ها
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با یک حساب کاربری سطح پایین، با استفاده از Cloud Filter API و Object Manager، فایل های جعلی را در طول اسکن Defender جایگزین کرده و با تحریک WER، یک شل با دسترسی SYSTEM به دست میآورد.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیبپذیر Windows Defenderاست
- کامپایل و اجرای باینری PoC با یک حساب کاربری استاندارد (غیر Admin)
- پس از اتمام عملیات، PoC یک شل با دسترسی NT AUTHORITY\SYSTEM را ارائه میدهد
- اجرای PoC در محیط آزمایشگاهی منجر به ایجاد و دسترسی شل با دسترسی NT AUTHORITY\SYSTEM در سامانه آسیبپذیر شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود

رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-69414
https://nvd.nist.gov/vuln/detail/cve-2026-69414
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-69414
https://git.churchofmalware.org/Nightmare_Eclipse/ShieldBreak
https://cwe.mitre.org/data/definitions/284.html
https://cwe.mitre.org/data/definitions/269.html
Microsoft Defender
CVE-2026-69414 – Privilege Escalation via Cloud Filter API Manipulation (ShieldBreak)
Affects
- Microsoft Malware Protection Engine (the scanning engine used by Microsoft Defender)
- Platforms:
- Windows 10
- Windows 11 (including 25H2 and Canary channel)
- Windows Server 2025
- Windows Server (other supported versions)
- Components:
- Cloud Filter API (CFAPI) file hydration handler
- Object Manager (Windows kernel object namespace)
- Files:
MsMpEng.exe(Microsoft Defender service)
NOT VULNERABLE:
- Systems where Microsoft Defender is disabled or not the active antivirus provider
- Microsoft Edge version 151.0.4129.86 and later (which uses the affected engine)
Description
CVE-2026-69414, known as “ShieldBreak” , is a high-severity local privilege escalation vulnerability in the Microsoft Malware Protection Engine . It allows a low-privileged local attacker to escalate to NT AUTHORITY\SYSTEM .
This vulnerability is a full patch bypass for the earlier RoguePlanet vulnerability (CVE-2026-50656) . The flaw was disclosed and demonstrated by independent researcher “Nightmare Eclipse” on August 12, 2026, with no prior notice to Microsoft .
The vulnerability exploits how Microsoft Defender handles files during cloud-file hydration . The attack chain involves:
- The attacker uses the Cloud Filter API (CFAPI) to register a malicious cloud sync root and create a specially crafted placeholder file .
- This setup triggers Defender’s scanning process, which then uses CFAPI to “hydrate” (download) the file. During this process, the attacker uses a user-mode callback to interfere with the file data that Defender receives, effectively controlling which file Defender ultimately scans .
- By combining this with Windows filesystem and Object Manager mechanisms, the attacker can force Defender (which runs with SYSTEM privileges) to process attacker-controlled content . This ultimately allows the attacker to execute code as SYSTEM .
Key technical characteristics:
- CWE: CWE-284 – Improper Access Control
- CVSS Score: 7.8 (High)
- Attack vector: Local
- Authentication required: Yes (attacker must have local user access)
- User interaction: None
- Attack complexity: Low
Attack Vector
Primary Attack Vector:
Local (requires authenticated local user access to the system)
Attack Scenario:
- An attacker obtains a low-privileged account on a target Windows system.
- The attacker runs the ShieldBreak exploit code on the local system.
- The exploit uses the Cloud Filter API to manipulate Defender’s file scanning process, causing it to process attacker-controlled content with SYSTEM privileges .
- The attacker escalates to NT AUTHORITY\SYSTEM .
- With SYSTEM privileges, the attacker can fully compromise the system.
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | LOCAL |
| Attack Complexity | LOW |
| Privileges Required | LOW |
| User Interaction | NONE |
| Scope | UNCHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Yes – public PoC available |
| Active Exploitation | Confirmed – attributed to North Korea’s Lazarus Group |
Impact
Successful exploitation allows a local unprivileged attacker to:
- Escalate privileges to SYSTEM (the highest level of access in Windows)
- Bypass the earlier RoguePlanet patch
- Gain full control over the compromised Windows system
- Disable or bypass security protections, including Microsoft Defender itself
- Install persistent backdoors
- Steal sensitive data
- Use the compromised system as a pivot point for lateral movement within the enterprise network
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to all system data |
| Integrity | HIGH | Complete control over system modification |
| Availability | HIGH | Potential to disrupt or destroy the system |
Observed Exploitation & Threat Activity
- Discovery: “Nightmare Eclipse” (independent researcher)
- Public PoC Released: August 12, 2026
- CVE Assigned: August 14, 2026
- CVSS Score: 7.8 (High)
- Public PoC: Yes – available and confirmed to work
- In-the-Wild Exploitation: Confirmed – attributed to North Korea’s Lazarus Group as part of Operation Dream Job
- Official Patch: No patch available as of August 2026
- CISA KEV Catalog: Vulnerability is under CISA BOD 26-04, requiring mitigation within 14 days
Disclosure Timeline:
| Date | Event |
|---|---|
| August 12, 2026 | Public PoC released by Nightmare Eclipse |
| August 14, 2026 | Microsoft assigns CVE-2026-69414 |
| August 25, 2026 | CISA KEV deadline for patching the underlying WinSock flaw (CVE-2026-68820) |
Note: This is the tenth zero-day from researcher Nightmare Eclipse since April 2026. Every prior one was confirmed exploited in the wild within days of release .
Severity & Metrics
- CVSS v3.1: High (7.8)
- Attack Vector: LOCAL
- Attack Complexity: LOW
- Privileges Required: LOW
- User Interaction: NONE
- Scope: UNCHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String: CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
Additional Metrics:
- CVSS v4.0: 8.5 (High) – CVSS:4.0/AV:L/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
- EPSS Score: 96.8% (as of September 2026)
- CISA KEV: Not yet listed, but under CISA BOD 26-04, requiring mitigation within 14 days
Relevant CWE:
- CWE-284 – Improper Access Control
Patch & Vendor Status
- Official Patch: None available as of August 2026
- Microsoft Status: Confirmed the vulnerability, assigned CVE-2026-69414, and is actively working on a security update
- No timeline for the patch has been provided
- Microsoft Advisory: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-69414
Mitigation & Remediation
Immediate Actions
| Action | Method |
|---|---|
| Apply August 2026 cumulative updates | Addresses the underlying WinSock flaw (CVE-2026-68820) that ShieldBreak bypasses |
| Create a 0-byte “phoneinfo.dll” file | Temporary mitigation for the ShieldBreak attack chain: [IO.File]::OpenWrite("$env:windir\\System32\\phoneinfo.dll").Dispose() |
| Enforce application allowlisting | Use AppLocker or Windows Defender Application Control to limit what local attackers can run |
| Restrict local interactive logon rights | On high-value endpoints, limit who can log in locally |
| Monitor EDR telemetry | Watch for anomalous behavior around MsMpEng.exe |
Short-Term Defensive Measures
Since no official fix is available :
- Avoid untrusted code execution – ShieldBreak is a local privilege escalation issue, so attackers need initial access to the machine .
- Disable Microsoft Defender (as a last resort) – The exploit requires Defender to be active. Disabling Defender stops the attack chain but removes a critical security layer .
Long-term Defensive Measures
- Prepare for emergency patch deployment – Microsoft has confirmed a fix is in development. Schedule it for immediate deployment upon release .
- Implement defense-in-depth – Use EDR/XDR solutions that can catch post-exploitation activity even if the privilege escalation succeeds .
- Apply the underlying WinSock flaw patch – While not a direct fix for ShieldBreak, it addresses the vulnerability ShieldBreak bypasses, reducing the attack surface .
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| EDR/XDR solutions | Monitor for unusual MsMpEng.exe activity or SYSTEM-level processes |
| Security logs / SIEM | Detect SYSTEM-level process creation, token duplication, or unusual file system operations |
| Vulnerability scanners | Identify systems with outdated Malware Protection Engine versions |
| Qualys VMDR | Provides detection and visibility for CVE-2026-69414 (ShieldBreak) across Windows environments |
Indicators of Attempted Exploitation:
- Unexpected SYSTEM-level processes or command shells
- Anomalous behavior from Microsoft Defender process (
MsMpEng.exe), such as child process creation - Unusual file system operations involving CFAPI, cloud sync roots, or placeholder files
- Changes to Microsoft Defender settings or services
- Suspicious scheduled tasks or service creations
Post-Incident Response
If exploitation is suspected:
- Isolate affected system from the network immediately
- Preserve forensic evidence (system logs, process history, file system changes, network captures)
- Identify the source of local access used for exploitation
- Rotate all credentials stored on the compromised system (SSH keys, application secrets, user passwords)
- Audit for backdoors – Check:
- SYSTEM-level processes
- Scheduled tasks
- Windows services
- Registry modifications
- Modified system files
- Unauthorized user accounts
- Assume full compromise – SYSTEM-level access means the attacker could have modified any system component
- Rebuild system from a trusted, clean installation
- Apply all available patches and mitigations before reconnecting to the network
- Extend investigation to any systems accessible from the compromised host
References
- https://www.cert.ug/index.php/microsoft-officially-assigns-cve-shieldbreak-zero-day-patch-development-confirmed-cve-2026-69414
- https://www.govcert.gov.hk/en/alerts_detail.php?id=2019
- https://cvetodo.com/news/microsoft-assigns-cve-2026-69414-to-unpatched-defender-zero-day-shieldbreak-promises-fix
- https://www.cybersecurity-help.cz/vdb/vulns/143636/
- https://www.malwarebytes.com/blog/bugs/2026/08/shieldbreak-bypasses-microsofts-patch-for-earlier-defender-flaw
- https://cwe.mitre.org/data/definitions/269.html
- https://cwe.mitre.org/data/definitions/284.html
