

توضیحات
آسیب پذیری CVE-2026-79911 در روتر TOTOLINK N600R و در فریمور نسخه V4.3.0cu.7570_B20200620 شناسایی شده است. این آسیب پذیری ناشی از سرریز بافر مبتنی بر پشته (Stack-Based Buffer Overflow) در تابع setSystemConfig است. این تابع در فایل /cgi-bin/cstecgi.cgi از کامپوننت CGI روتر قرار دارد. این ضعف امنیتی زمانی رخ میدهد که مقدار وارد شده در پارامتر hostname از ظرفیت بافر بیشتر باشد و برنامه بدون بررسی طول ورودی، داده را فراتر از ظرفیت بافر مقصد بنویسد. از آنجا که این تابع در پردازش درخواست های HTTP مورد استفاده قرار میگیرد، مهاجم میتواند از راه دور و بدون نیاز به دسترسی فیزیکی، این آسیب پذیری را هدف قرار دهد.
کامپوننت CGI بخشی از رابط وب روتر است که درخواست های ارسال شده به سرویس وب دستگاه را دریافت و پردازش میکند. در این میان، تابع setSystemConfig وظیفه پردازش بخشی از درخواست های مربوط به تنظیمات سیستم را بر عهده دارد و پارامترهایی مانند hostname را دریافت میکند. نحوه پردازش این ورودی باعث میشود داده ای با طول بیشتر از ظرفیت بافر در آن نوشته شود و در نتیجه، بخش های مجاور حافظه نیز تحت تأثیر قرار بگیرند.
در این آسیب پذیری، سرریز ایجاد شده میتواند داده های کنترلی ذخیره شده در بخش پشته را نیز تحت تأثیر قرار دهد. در معماری پردازنده مورد استفاده در N600R، یکی از این داده های حساس، آدرس بازگشت تابع (Return Address) است؛ مقداری که مشخص میکند پس از پایان اجرای یک تابع، برنامه باید اجرای خود را از کدام بخش ادامه دهد. در صورت بازنویسی این مقدار، جریان اجرای برنامه میتواند از مسیر مورد انتظار خارج شود و به بخش دیگری از حافظه منتقل گردد. در شرایط مناسب، مهاجم میتواند با سوءاستفاده از این وضعیت، جریان اجرای برنامه را تغییر دهد و به اجرای کد از راه دور (RCE) دست یابد.
بررسی فنی نشان میدهد که این ضعف تنها به تابع setSystemConfig محدود نیست و در 24 تابع از بخش های مختلف باینری cstecgi.cgi نیز استفاده ناایمن از توابعی مانند strcpy() و sprintf() برای پردازش داده های ورودی مشاهده شده است. در برخی از این مسیرها، نبود کنترل مناسب بر طول داده ورودی میتواند باعث نوشتن اطلاعات فراتر از ظرفیت بافر و ایجاد سرریز شود.
در صورت سوءاستفاده موفق، سرریز بافر میتواند جریان اجرای برنامه را تحت تأثیر قرار دهد و در شرایط مناسب، امکان اجرای کد از راه دور (RCE) را برای مهاجم فراهم کند. در چنین شرایطی، مهاجم میتواند کنترل بخش هایی از عملکرد روتر را به دست بگیرد و منجر به تغییر تنظیمات یا ایجاد اختلال در عملکرد دستگاه شود.
از آنجا که این ضعف از طریق رابط وب و درخواست های HTTP قابل دسترسی است، مهاجم برای سوءاستفاده از آن به احراز هویت یا سطح دسترسی قبلی نیاز ندارد و میتواند از راه دور آن را هدف قرار دهد. با این حال، تبدیل موفق سرریز بافر به اجرای کد به شرایط فنی و امکان کنترل جریان اجرای برنامه بستگی دارد.
برای این آسیب پذیری دو ضعف مرتبط با حافظه شامل خرابی حافظه (Memory Corruption) مطابق با CWE-119 و سرریز بافر مبتنی بر پشته مطابق با CWE-121 ثبت شده است. هر دو ضعف به پردازش ناایمن داده های ورودی در کامپوننت CGI مربوط میشوند.
این آسیب پذیری هر سه اصل اصلی امنیت اطلاعات، یعنی محرمانگی (Confidentiality)، یکپارچگی (Integrity) و دسترس پذیری (Availability) را تحت تأثیر قرار میدهد. از نظر محرمانگی ، مهاجم میتواند به اطلاعات و داده های موجود در روتر دسترسی پیدا کند. از نظر یکپارچگی، امکان تغییر تنظیمات و عملکرد روتر وجود دارد. از نظر دسترس پذیری نیز سوءاستفاده از آسیب پذیری میتواند باعث اختلال، کرش یا راه اندازی مجدد روتر شود.
این آسیب پذیری به صورت عمومی افشا شده است و امکان سوءاستفاده از آن وجود دارد. در حال حاضر، بر اساس اطلاعات ثبتشده برای این آسیب پذیری، پچ تأیید شده ای برای نسخه آسیب پذیر V4.3.0cu.7570_B20200620 اعلام نشده است.
CVSS
| Score | Severity | Version | Vector String |
| 10.0 | CRITICAL | 4.0 | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P |
| 10.0 | CRITICAL | 3.1 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H/E:P/RL:X/RC:R |
| 10.0 | CRITICAL | 3.0 | CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H/E:P/RL:X/RC:R |
| 10.0 | – | 2.0 | AV:N/AC:L/Au:N/C:C/I:C/A:C/E:POC/RL:ND/RC:UR |
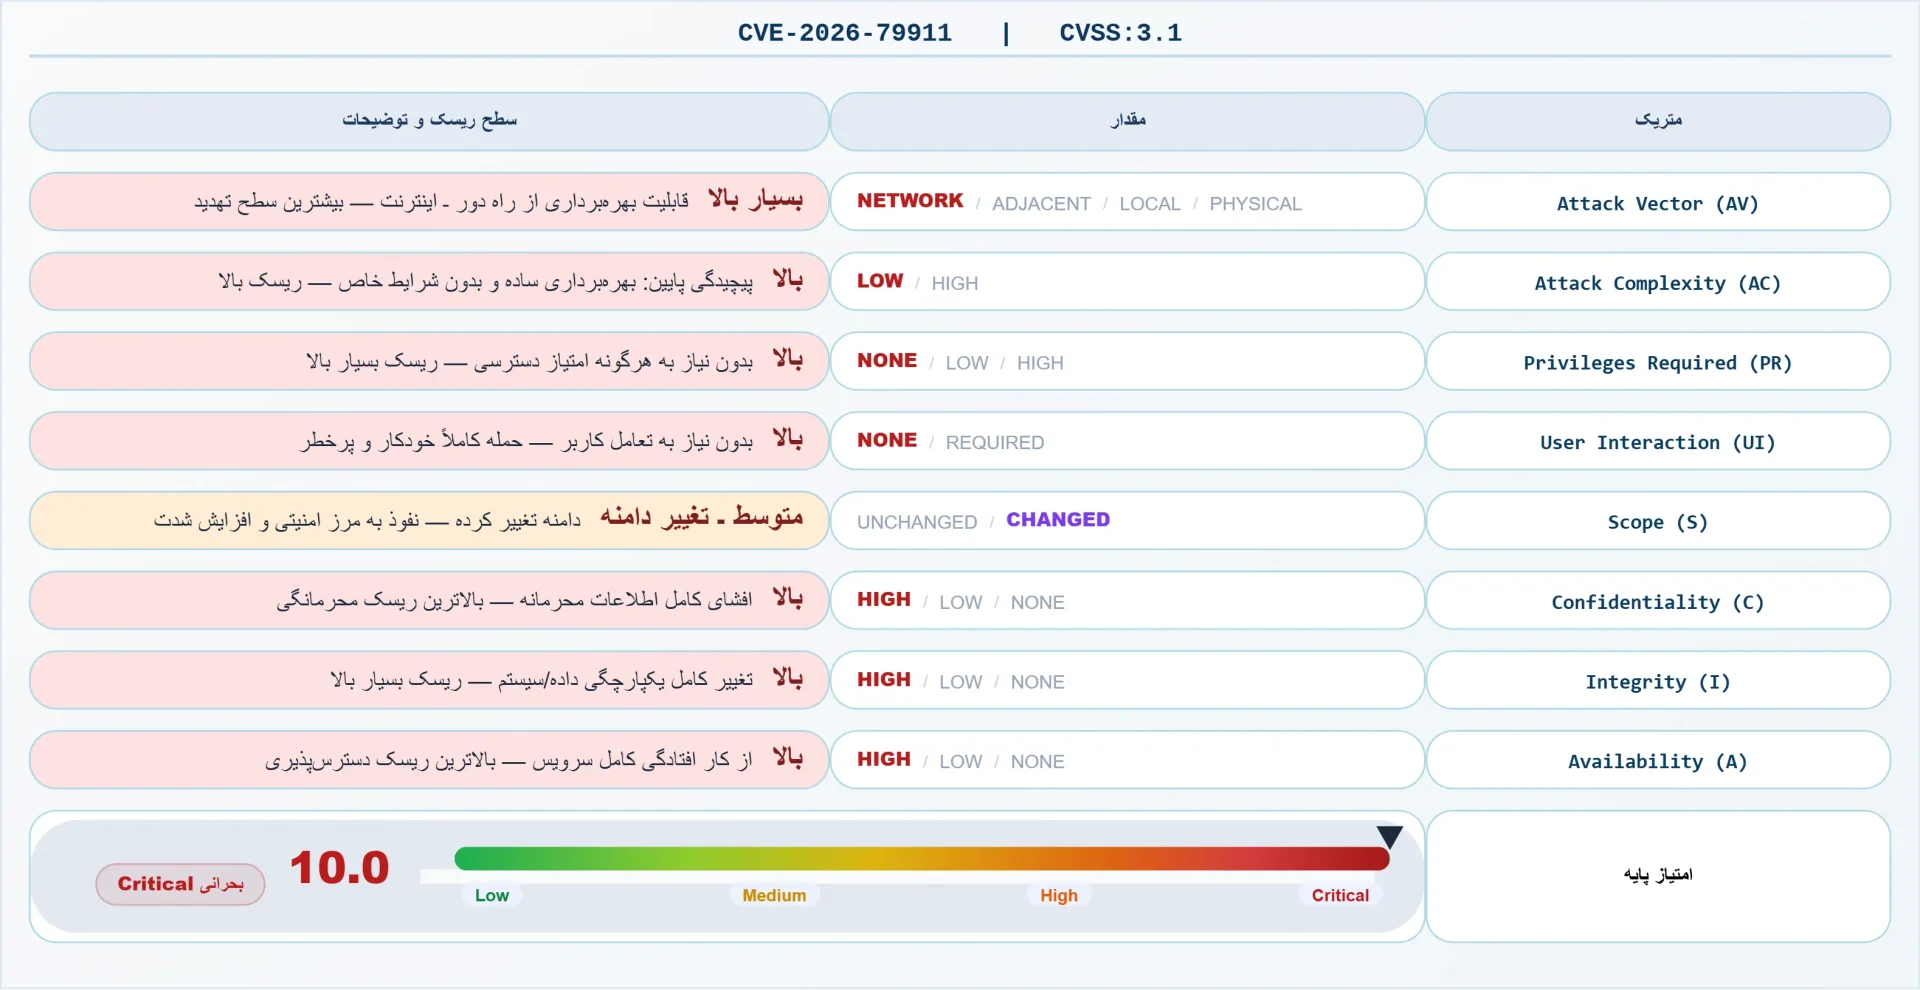
لیست محصولات آسیب پذیر
| Versions | Product |
| affectedat 4.3.0cu.7647_B20210106 | N600R |
استفاده محصول در ایران
در این جدول، تعداد صفحات ایندکسشده در گوگل با دامنه .ir که TOTOLINK N600R را ذکر کرده اند، ثبت شده است. این داده صرفاً برای برآورد تقریبی حضور محصولات در وب ایران استفاده شده و نمایانگر میزان نصب دقیق و استفاده واقعی نیست.
| Approx. Usage in .ir Domain via Google (Total Pages) | Search Query (Dork) | Product |
| 26,300 | site:.ir “TOTOLINK” | TOTOLINK |
| 8 | site:.ir “TOTOLINK N600R” | TOTOLINK N600R |
نتیجه گیری
این آسیب پذیری بحرانی در کامپوننت CGI روتر TOTOLINK N600R، ناشی از سرریز بافر مبتنی بر پشته است که در اثر پردازش ناایمن داده های ورودی در باینری cstecgi.cgi رخ میدهد. این ضعف امنیتی در شرایط مناسب میتواند منجر به تغییر جریان اجرای برنامه و اجرای کد از راه دور(RCE) شود. با توجه به شدت بحرانی این آسیب پذیری و عدم وجود پچ تأیید شده برای فریمور آسیب پذیر، اجرای اقدامات زیر برای کاهش ریسک توصیه میشود:
- جایگزینی توابع ناایمن: تابع strcpy() با strncpy() یا strlcpy() جایگزین شود تا هنگام کپی داده ها، طول ورودی از ظرفیت بافر مقصد بیشتر نباشد. تابع sprintf() نیز با snprintf() جایگزین شود تا طول داده های ورودی محدود شده و از سرریز بافر جلوگیری شود.
- فعال سازی مکانیزم های حفاظتی حافظه: مکانیزم هایی مانند محافظ پشته (Stack Canary) با استفاده از گزینه -fstack-protector-strong و قابلیت بررسی محدوده بافر با استفاده از -D_FORTIFY_SOURCE=2 فعال شوند تا احتمال سوءاستفاده از آسیب پذیری های مرتبط با حافظه کاهش یابد.
- اعتبارسنجی طول ورودی ها: پیش از کپی داده های دریافت شده از طریق websGetVar()، طول آن ها بررسی شود تا از ظرفیت بافر مقصد بیشتر نباشد.
- بازبینی توابع آسیب پذیر: هر 24 تابعی که در باینری cgi از strcpy و sprintf استفاده میکنند، به طور کامل بررسی و اصلاح شوند تا از وجود آسیب پذیری های مشابه جلوگیری شود.
- محدود سازی دسترسی مدیریتی: تا زمان انتشار پچ، دسترسی به رابط مدیریت روتر با استفاده از قوانین فایروال محدود شود و امکان مدیریت دستگاه از طریق WAN غیرفعال گردد.
- کنترل ترافیک شبکه: در صورت امکان، از فایروال اپلیکیشن وب (WAF) یا سایر سازوکارهای امنیتی شبکه برای شناسایی و مسدود کردن درخواست های غیرعادی HTTP POST و ورودی های بیشتر از ظرفیت مجاز به cgi استفاده شود.
اجرای این اقدامات میتواند دریافت و پردازش درخواست های مخرب توسط روتر را محدود کرده و احتمال سوءاستفاده موفق از این آسیب پذیری را تا زمان انتشار پچ رسمی کاهش دهد.
امکان استفاده در تاکتیکهای MITRE ATT&CK (در زمان اجرای حمله)
Initial Access (TA0001)
از آنجا که آسیب پذیری در یک مؤلفه شبکه ای روتر قرار دارد و اکسپلویت از راه دور، بدون PR:N و بدون UI:R امکان پذیر است، مهاجم میتواند با ارسال درخواست مخرب به سرویس CGI دستگاه، بدون داشتن حساب کاربری یا نیاز به تعامل قربانی، نقطه ورود اولیه ای به خود دستگاه ایجاد کند. در نتیجه، Initial Access در سناریویی که روتر هدف از شبکه مهاجم قابل دسترسی باشد، مستقیماً با نحوه بهره برداری از این آسیبپذیری مرتبط است.
Execution (TA0002)
آسیب پذیری CVE-2026-79911 در تابع setSystemConfig از فایل /cgi-bin/cstecgi.cgi در فریمور نسخه ی V4.3.0cu.7570_B20200620 قرار دارد. مهاجم میتواند با دست کاری مقدار hostname باعث سرریز بافر مبتنی بر پشته (Stack-based Buffer Overflow) شود. این آسیب پذیری از راه دور و بدون نیاز به احراز هویت یا تعامل کاربر قابل بهره برداری است. در صورت کنترل مناسب جریان اجرای برنامه، سرریز میتواند به Arbitrary Code Execution روی روتر منجر شود؛ برخی منابع نیز صراحتاً امکان اجرای کد دلخواه را برای این آسیب پذیری ذکر کرده اند.
Privilege Escalation (TA0004)
این آسیب پذیری در دسته Exploitation for Privilege Escalation (T1068) قرار میگیرد. مهاجم از یک موقعیت بدون دسترسی (Unauthenticated) شروع کرده و با اجرای shellcode از طریق سرریز بافر، به سطح دسترسی ریشه (Root) روی روتر دست مییابد . این بالاترین سطح دسترسی ممکن در دستگاه است و کنترل کامل بر سیستم عامل و سخت افزار روتر را فراهم میکند.
Impact (TA0040)
سرریز بافر روی پشته میتواند علاوه بر کرش شدن پردازه CGI، در صورت تبدیل شدن به اجرای کد، کنترل مؤلفه های حیاتی روتر را در اختیار مهاجم قرار دهد. امتیاز CVSS برابر 10.0 Critical با اثرگذاری بالا بر Confidentiality، Integrity و Availability (C:H/I:H/A:H) نیز نشان میدهد که بهره برداری موفق میتواند دستگاه را به طور کامل در اختیار مهاجم قرار دهد. در چنین شرایطی مهاجم میتواند به پیکربندی روتر و سرویس های آن دسترسی پیدا کرده، عملکرد دستگاه را مختل یا تغییر داده و در سناریوهای عملی از روتر به عنوان نقطه ای برای اثرگذاری بر شبکه داخلی استفاده کند.
منابع
- https://www.cve.org/CVERecord?id=CVE-2026-79911
- https://www.cvedetails.com/cve/CVE-2026-79911/
- https://vulmon.com/vulnerabilitydetails?qid=CVE-2026-79911
- https://vuldb.com/submit/881258
- https://vuldb.com/cve/CVE-2026-79911
- https://vuldb.com/vuln/395061
- https://vuldb.com/vuln/395061/cti
- https://github.com/dxz0069/WAVLINK-WN530H4-Command-Injection-in-set_add_routing/blob/main/TOTOLINK_N600R_cstecgi_strcpy_sprintf_Multi_Function_Stack_Overflow.md
- https://codeby.net/threads/cve-2026-79911-ekspluatatsiya-rce-v-totolink-n600r.95395/#1
- https://nvd.nist.gov/vuln/detail/cve-2026-79911
- https://cwe.mitre.org/data/definitions/119.html
- https://cwe.mitre.org/data/definitions/121.html
گزارش اثبات آسیبپذیری CVE-2026-79911
اطلاعات آسیبپذیری
عنوان: آسیب پذیری سرریز مبتنی بر پشته در فایل cstecgi.cgi روتر TOTOLINK N600R در پردازش درخواست setSystemConfig
شناسه: CVE-2026-79911
وضعیت مشاوره: Advisory / Public Exploit Disclosed / Affected / No Fix Planned
امتیاز: CVSS: 10.0 (Critical)
محصول: TOTOLINK N600R
محصول / نسخههای آسیبپذیر
در نسخههای زیر:
- TOTOLINK N600R
- فریم ور نسخه ی 4.3.0cu.7647_B20210106
محیطهای درگیر
- روترهای TOTOLINK N600R با فریم ور آسیب پذیر
- دستگاه هایی که رابط مدیریت وب (CGI) از طریق LAN یا WAN در دسترس است
کامپوننتهای آسیبپذیر
- فایل /cgi-bin/cstecgi.cgi
- تابع setSystemConfig
- پارامتر hostname (و در گزارش های مرتبط، چندین تابع دیگر که از strcpy/sprintf بدون بررسی محدوده استفاده میکنند)
ریشه مشکل (Root Cause Analysis)
ریشه اصلی این آسیب پذیری یک Stack-based Buffer Overflow (CWE-121 / CWE-119) است
تابع setSystemConfig در CGI Handler، مقدار پارامتر hostname دریافتی از درخواست HTTP را بدون اعتبارسنجی طول، با استفاده از توابع ناامن مانند strcpy (یا مشابه) در یک بافر با اندازه ثابت روی پشته کپی میکند. ارسال رشته بیش از حد طولانی باعث سرریز بافر پشته، بازنویسی آدرس بازگشتی ($ra در معماری MIPS) و امکان کنترل جریان اجرا میشود.
بخش آسیبپذیر
رفتار ناامن سیستم:
تابع setSystemConfig ورودی کاربر را بدون محدود کردن طول در بافر پشته کپی میکند. این رفتار همراه با نبود محافظت های حافظه (canary/ASLR) امکان بازنویسی کنترل جریان و اجرای کد دلخواه را فراهم میکند.
نحوه سوءاستفاده مهاجم:
- مهاجم درخواست HTTP POST به /cgi-bin/cstecgi.cgi ارسال میکند
- پارامتر topicurl را روی setting/setSystemConfig تنظیم و مقدار بسیار طولانی برای hostname قرار میدهد
- بافر پشته سرریز شده و $ra بازنویسی میشود
- با کنترل آدرس بازگشتی، مهاجم میتواند به ROP یا shellcode برسد و کد را با سطح دسترسی فرآیند CGI (معمولاً root) اجرا کند
نقش این آسیبپذیری در زنجیره حمله
این آسیب پذیری یک نقطه ورود اولیه (Initial Access) بسیار قدرتمند و یک ابزار اجرای کد از راه دور (Remote Code Execution) در زنجیره حمله محسوب میشود و مهاجم از راه دور میتواند روتر را کاملاً در اختیار بگیرد، تنظیمات را تغییر دهد، backdoor نصب کند، ترافیک شبکه را رهگیری کند یا از دستگاه برای حرکت جانبی در شبکه داخلی استفاده کند.
پیشنیازهای بهرهبرداری (Prerequisites)
- دسترسی شبکه ای به رابط مدیریت وب روتر (LAN یا WAN در صورت فعال بودن)
- عدم نیاز به احراز هویت
- عدم نیاز به تعامل کاربر
- عدم نصب وصله امنیتی
رفتار مورد انتظار در حالت امن (Expected Secure Behavior)
- تابع setSystemConfig باید طول پارامتر Hostname را قبل از کپی بررسی کند
- اعتبارسنجی طول تمام ورودی های websGetVar قبل از کپی
- استفاده از strncpy() یا strlcpy() به جای strcpy() برای محدود کردن تعداد بایت های کپی شده
- استفاده از snprintf() به جای sprintf() برای جلوگیری از سرریز قالب بندی
- فعال سازی stack protector و سایر محافظت های کامپایل
- محدود کردن دسترسی به رابط مدیریت
راهکارها و کاهش ریسک (Mitigation / Patch Guidance)
اقدامات فوری برای کاهش ریسک:
- غیرفعال کردن مدیریت از راه دور (WAN Administration)
- محدود کردن دسترسی به رابط وب فقط از شبکه های مورد اعتماد توسط فایروال
- پیگیری و اعمال firmware جدید از TOTOLINK در صورت انتشار پچ
اقدامات کوتاهمدت / میانمدت برای کاهش ریسک:
- جدا سازی روتر از اینترنت در صورت امکان
- استفاده از قوانین WAF فیلتر برای مسدود کردن پارامترهای بیش از حد طولانی به cstecgi.cgi
- جایگزینی دستگاه در صورت عدم پشتیبانی فروشنده
اقدامات بلندمدت برای کاهش ریسک:
- سیاست بروزرسانی منظم firmware تجهیزات شبکه
- انتخاب تجهیزات با سابقه امنیتی بهتر
- پیاده سازی فرآیندهای منظم تست نفوذ (Penetration Testing) و ارزیابی امنیتی برای کشف زود هنگام آسیب پذیری های مشابه در زیرساخت
تشخیص و مانیتورینگ (Detection & Monitoring)
نشانههای تلاش برای سوءاستفاده:
- درخواست های POST به /cgi-bin/cstecgi.cgi با topicurl=setting/setSystemConfig و مقدار بسیار طولانی برای hostname
- کرش یا ریبوت ناگهانی روتر پس از درخواست های مشکوک
- ترافیک غیرعادی به پورت مدیریت وب
منابع پیشنهادی برای مانیتورینگ و پایش:
- لاگ های فایروال و IDS/IPS
- مانیتورینگ دسترسی به رابط مدیریت روتر
- اسکن دوره ای دستگاه های IoT/روتر در شبکه
واکنش به حادثه (Incident Response)
- ایزوله سازی فوری روتر مشکوک از شبکه
- اعمال فوری بروزرسانی
- بازگشت به تنظیمات کارخانه و بروزرسانی فریم ور (در صورت وجود)
- بررسی ترافیک و دستگاه های متصل برای نشانه های نفوذ به دستگاه
- تغییر تمام رمزهای عبور و کلیدهای مرتبط
- نصب فوری وصله امنیتی و بروزرسانی فوری
- مستندسازی کامل حادثه (زمان وقوع، نشانهها، اقدامات انجامشده، درسآموختهها) و گزارش به مدیریت ارشد و تیم واکنش سریع (CSIRT)
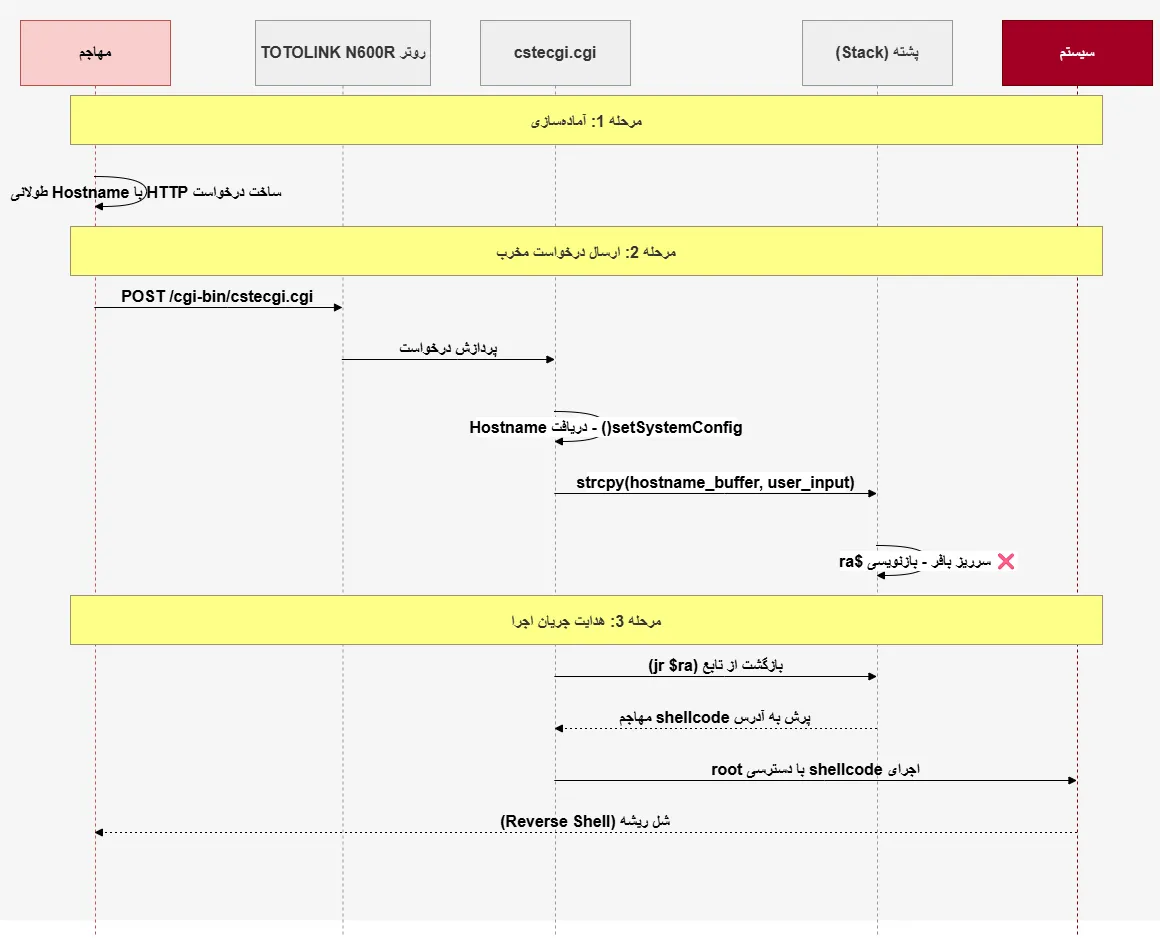
جریان حمله (Attack Flow)
در نمودار زیر (شکل ۱)، مهاجم با ارسال یک درخواست HTTP POST مخرب به رابط CGI روتر، از نقص سرریز بافر پشته برای اجرای کد استفاده میکند.
اثبات مفهوم (PoC) — کاملاً غیرمخرب
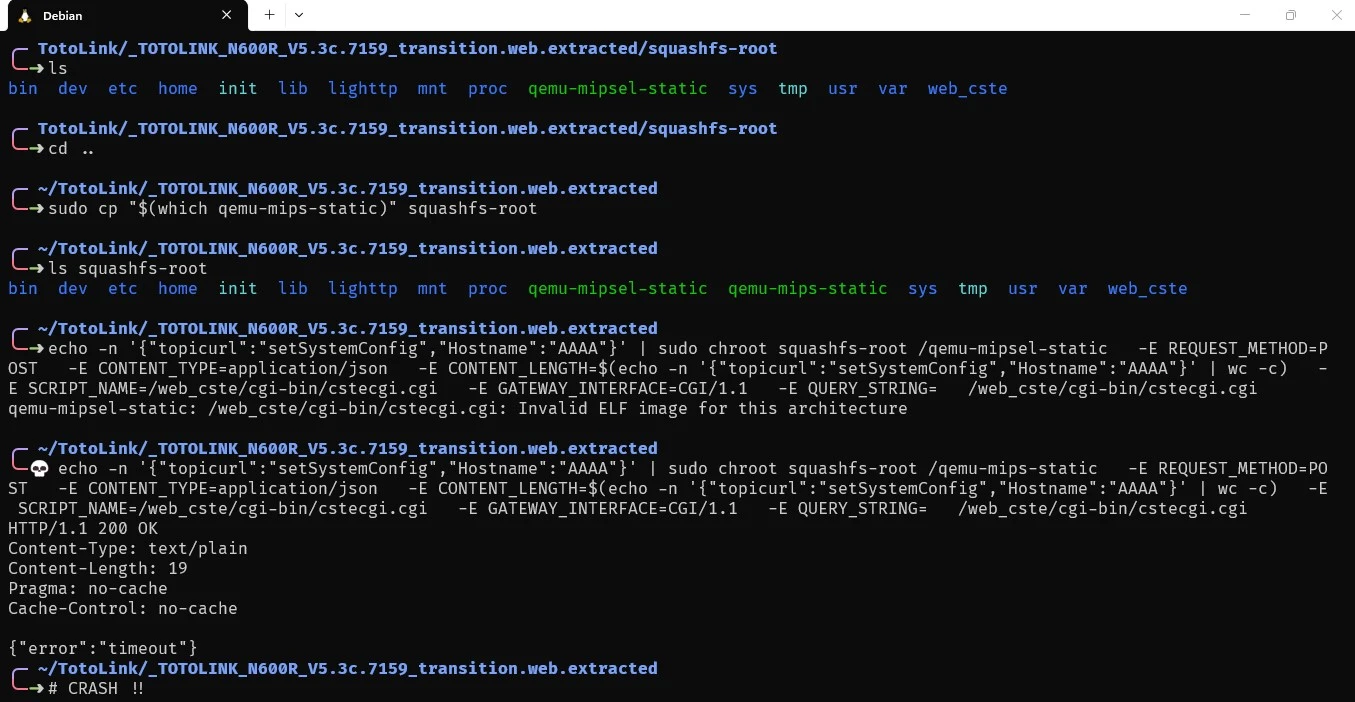
آزمایشگاه تخصصی Vulnerbyte، این آسیبپذیری را در محیط ایزوله و کنترلشده با استفاده از نسخه آسیبپذیر بررسی و اجرا کرده است
- این آزمایشگاه شامل نسخه آسیب پذیر فریم ور روتر TOTOLINK است
- اجرای PoC در محیط آزمایشگاهی منجر اثبات کرش پس از درخواست HTTP POST بدون احراز هویت به فایل cstecgi شد
- این اثبات مفهوم صرفاً توصیفی و آموزشی بوده و شامل تغییرات مخرب نمیشود
رفع مسئولیت
این گزارش صرفاً با هدف آموزش، تحلیل فنی و ارتقای امنیت سازمانی تهیه شده است. هرگونه استفاده مخرب یا خارج از چارچوبهای قانونی از محتوای آن ممنوع است.
منابع
https://www.cve.org/CVERecord?id=CVE-2026-79911
https://nvd.nist.gov/vuln/detail/CVE-2026-79911
https://cwe.mitre.org/data/definitions/119.html
https://cwe.mitre.org/data/definitions/121.html
https://codeby.net/threads/cve-2026-79911-ekspluatatsiya-rce-v-totolink-n600r.95395
TOTOLINK N600R
CVE-2026-79911 – Stack-Based Buffer Overflow in CGI Handler Leading to Remote Code Execution
Affects
- TOTOLINK N600R Wireless N Router
- Firmware version: 4.3.0cu.7647_B20210106
- Components:
- CGI Handler (
/cgi-bin/cstecgi.cgi)
- CGI Handler (
- Function:
setSystemConfig - Argument:
Hostname
NOT VULNERABLE:
- No patched firmware version available as of publication (vendor has not released a fix)
Description
CVE-2026-79911 is a critical stack-based buffer overflow vulnerability in TOTOLINK N600R router firmware version 4.3.0cu.7647_B20210106 . The flaw exists in the setSystemConfig function of the /cgi-bin/cstecgi.cgi CGI handler component .
The vulnerability occurs because the setSystemConfig handler copies the user-controlled Hostname parameter into a stack buffer using an unbounded strcpy() operation without validating the input length . An oversized Hostname value can corrupt adjacent stack memory, including the saved return address, enabling control-flow hijacking .
The router’s MIPS architecture lacks NX (No-Execute) protection, which simplifies exploitation and allows an attacker to overwrite the return address with a jump to shellcode . The vulnerability can be exploited remotely without authentication .
Key technical characteristics:
- CWE: CWE-121 (Stack-based Buffer Overflow) / CWE-119 (Improper Restriction of Operations within Memory Bounds)
- CVSS v3.1 Score: 10.0 (Critical)
- CVSS v4.0 Score: 9.3 (Critical)
- Attack Vector: Network (remote)
- Authentication Required: No
- Public PoC: Yes – exploit code available on GitHub
- Active Exploitation: Not confirmed as of publication
Attack Vector
Primary Attack Vector:
Remote / Unauthenticated (Network Access to Router CGI Interface)
Attack Scenario:
- An attacker identifies a TOTOLINK N600R router with firmware version 4.3.0cu.7647_B20210106 accessible over the network .
- The attacker sends a crafted HTTP request to the
/cgi-bin/cstecgi.cgiendpoint, targeting thesetSystemConfigfunction . - The request contains an oversized
Hostnameparameter that overflows the stack buffer . - The overflow corrupts the saved return address on the stack .
- The attacker redirects execution to shellcode (MIPS architecture without NX protection simplifies this) .
- The attacker gains remote code execution with the privileges of the CGI service, resulting in complete router compromise .
Key Characteristics:
| Attribute | Details |
|---|---|
| Attack Vector | NETWORK |
| Attack Complexity | LOW |
| Privileges Required | NONE |
| User Interaction | NONE |
| Scope | CHANGED |
| Confidentiality Impact | HIGH |
| Integrity Impact | HIGH |
| Availability Impact | HIGH |
| Exploit Availability | Yes – public PoC on GitHub |
| Active Exploitation | Not confirmed |
Conditions Affecting Risk:
- Router administration interface exposed to the internet (WAN access enabled)
- Default configuration unchanged
- Lack of network segmentation for IoT/SOHO devices
- Unpatched firmware (no vendor fix available)
Impact
Successful exploitation allows an unauthenticated remote attacker to:
- Execute arbitrary code on the affected router
- Fully compromise the router’s confidentiality, integrity, and availability
- Use the router as a pivot point to attack internal network systems
- Enroll the device in a botnet for DDoS attacks or credential stuffing
- Establish persistence through firmware corruption
- Intercept and manipulate network traffic passing through the router
| Impact Area | Level | Description |
|---|---|---|
| Confidentiality | HIGH | Full access to all data passing through the router |
| Integrity | HIGH | Complete control over router configuration and behavior |
| Availability | HIGH | Potential to disrupt or destroy network connectivity |
Important: A compromised perimeter router can be used for persistence, malicious traffic relay, botnet activity, or pivoting toward systems on the internal network .
Observed Exploitation & Threat Activity
- Discovery: Security researcher ST4R0002
- Public Disclosure: August 25, 2026
- VulDB Entry Created: August 25, 2026
- CVE Published: August 25, 2026
- Public PoC: Yes – available on GitHub (
github.com/dxz0069/...) - Vendor Response: No fix available
- In-the-Wild Exploitation: Not confirmed as of publication
- CISA KEV Catalog: Not listed
- SSVC Assessment: Exploitation: PoC; Automatable: Yes; Technical Impact: Total
- EPSS Score: 0.0064 (low probability, but SOHO routers are frequently targeted by automated scanners)
Disclosure Timeline:
| Date | Event |
|---|---|
| July 4, 2026 | Vulnerability identified |
| August 25, 2026 | CVE published and publicly disclosed |
| August 25, 2026 | Public PoC available on GitHub |
Severity & Metrics
- CVSS v3.1: Critical (10.0)
- CVSS v4.0: Critical (9.3)
- Attack Vector: NETWORK
- Attack Complexity: LOW
- Privileges Required: NONE
- User Interaction: NONE
- Scope: CHANGED
- Confidentiality Impact: HIGH
- Integrity Impact: HIGH
- Availability Impact: HIGH
Vector String (CVSS v3.1): CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Vector String (CVSS v4.0): CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H/E:P
Relevant CWE:
- CWE-121 – Stack-based Buffer Overflow
- CWE-119 – Improper Restriction of Operations within the Bounds of a Memory Buffer
Patch & Vendor Status
- Official Patch Available: None
- Vendor: TOTOLINK
- Vendor Response: No fix released as of publication
- Vendor Status: No patch provided; users are advised to apply compensating controls or replace the device
Vendor Status:
| Vendor | Status |
|---|---|
| TOTOLINK | No patch available – no fix released |
Mitigation & Remediation
Immediate Actions
Since no official patch is available, the following mitigations are recommended :
| Action | Method |
|---|---|
| Disable WAN-based router administration | Prevent access to the router’s web interface from the internet |
| Restrict access to administrative/CGI interfaces | Limit access to authorized management hosts or isolated management networks |
| Enforce firewall and segmentation controls | Prevent untrusted clients from reaching the router-management service |
| Monitor for unusually large Hostname values | Detect exploitation attempts targeting the configuration handler |
| Investigate anomalous outbound connections | May indicate post-exploitation activity |
Recommended Compensating Measures (if patching impossible) :
- Use firewalls to restrict remote access to the vulnerable device
- Limit access using whitelist-based access schemes
- Deploy IDS/IPS to detect and respond to exploitation attempts
- Use VPNs for remote access
- Restrict access to the device from external networks (Internet)
Short-Term Defensive Measures
If the router cannot be replaced or protected immediately:
- Place the router behind a firewall with strict ingress filtering
- Disable remote management if not strictly required
- Use a separate management VLAN if supported
- Monitor network traffic for signs of compromise
Long-Term Defensive Measures
- Replace affected N600R devices – particularly where deployed at network perimeters or exposed to untrusted networks
- Consider alternative router models with active vendor support
- Implement network segmentation for IoT and SOHO devices
- Maintain a hardware inventory to track end-of-life devices
Detection & Monitoring
Recommended Detection Sources:
| Source | Purpose |
|---|---|
| Network monitoring | Detect unusually large Hostname values submitted to /cgi-bin/cstecgi.cgi |
| Firewall logs | Monitor for access to router management interfaces from untrusted sources |
| Router outbound traffic | Detect anomalous outbound connections that may indicate post-exploitation |
| IDS/IPS | Deploy signatures to detect exploitation attempts |
Indicators of Attempted Exploitation:
- Unusually large
Hostnamevalues submitted to the configuration handler - Anomalous outbound connections from the router
- Unexpected router crashes or service restarts
- Unauthorized configuration changes
Detection Strategy:
- Inventory all TOTOLINK N600R devices in your environment
- Check firmware versions – version 4.3.0cu.7647_B20210106 is vulnerable
- Monitor logs for suspicious requests to
/cgi-bin/cstecgi.cgi - Review network traffic for signs of exploitation
Post-Incident Response
If exploitation is suspected:
- Isolate the affected router from the network immediately
- Preserve forensic evidence (router logs, network captures, configuration data)
- Identify the source of the attack – check for unauthorized access
- Assume full compromise of the router and potentially the internal network
- Audit internal systems for signs of lateral movement
- Replace the router with a supported, patched device
- Change all credentials associated with the network
- Document and report findings to internal security teams
For Enterprise Environments:
- Remove affected N600R devices from production networks
- Replace with enterprise-grade routers with active vendor support
- Monitor for other compromised systems in the network
- Review network segmentation policies for IoT/SOHO devices
