

جستجو














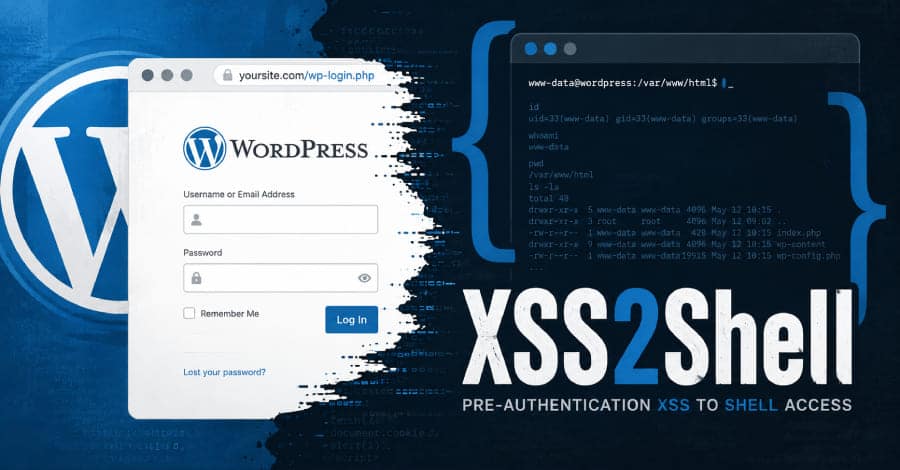
وردپرس یک آسیبپذیری XSS بازتابی پیش از احراز هویت (Pre-Authentication Reflected XSS) را در صفحه ورود خود پچ کرده است. این آسیبپذیری وردپرس تمامی نسخههای این سیستم مدیریت محتوا را تحت تأثیر قرار میدهد و در شرایط خاص میتواند از طریق زنجیره حمله منجر به اجرای کد PHP روی سرور شود
این آسیبپذیری در پلاگین Import and export users and customers برای سیستم مدیریت محتوای وردپرس، ناشی از مدیریت نادرست مجوزهای متادیتای کاربران است و میتواند به مهاجم اجازه دهد بدون نیاز به احراز هویت، از طریق ارسال یک درخواست ثبتنام (registration request) دستکاریشده، سطح دسترسی خود را به Administrator افزایش دهد.
وردپرس یک آسیبپذیری XSS بازتابی پیش از احراز هویت (Pre-Authentication Reflected XSS) را در صفحه ورود خود پچ کرده است. این آسیبپذیری وردپرس تمامی نسخههای این سیستم مدیریت محتوا را تحت تأثیر قرار میدهد و در شرایط خاص میتواند از طریق زنجیره حمله منجر به اجرای کد PHP روی سرور شود
این آسیبپذیری در پلاگین Import and export users and customers برای سیستم مدیریت محتوای وردپرس، ناشی از مدیریت نادرست مجوزهای متادیتای کاربران است و میتواند به مهاجم اجازه دهد بدون نیاز به احراز هویت، از طریق ارسال یک درخواست ثبتنام (registration request) دستکاریشده، سطح دسترسی خود را به Administrator افزایش دهد.
