

جستجو














CrowdStrike، بیست و پنجم جولای ۲۰۲۴ در خصوص یک حمله فیشینگ هدفمند هشدار داد. هکرها در این حملات در تلاش هستد تا از شکست به روزرسانی سنسور فالکون (Falcon Sensor) که در نوزدهم جولای رخ داد، برای توزیع نصب کنندههای مخرب استفاده کند. این حملات تاکنون فقط مشتریان آلمانی CrowdStrike
محققان امنیت سایبری، نقصی را در پروتکل احراز هویت شبکه [1]RADIUS به نام آسیب پذیری Blast-RADIUS کشف کردهاند که میتواند توسط هکرها برای انجام حملات [2]MitM و دور زدن بررسی یکپارچگی و احراز هویت تحت شرایط خاص مورد سوء استفاده قرار گیرد. سرویس احراز هویت از راه دور یا RADIUS
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
سیسکو حداقل از هجدهم مارس 2024 در مورد افزایش جهانی حملات بروت فورس [1] که دستگاههای مختلف از جمله سرویسهای شبکه خصوصی مجازی ([2]VPN)، اینترفیسهای احراز هویت اپلیکیشنهای وب و سرویسهای SSH را هدف قرار می دهند، هشدار صادر کرده است. سیسکو تالوس در گزارش شانزدهم آوریل خود اعلام کرد
سیسکو، ششم مارس ۲۰۲۴ وصلههایی را برای رفع یک نقص امنیتی با شدت بالا به نام آسیب پذیری CRLF injection منتشر کرد که بر نرمافزار Secure Client تأثیر میگذارد و میتواند توسط یک عامل تهدید برای باز کردن یک نشست VPN با یک کاربر هدف مورد سوء استفاده قرار گیرد.
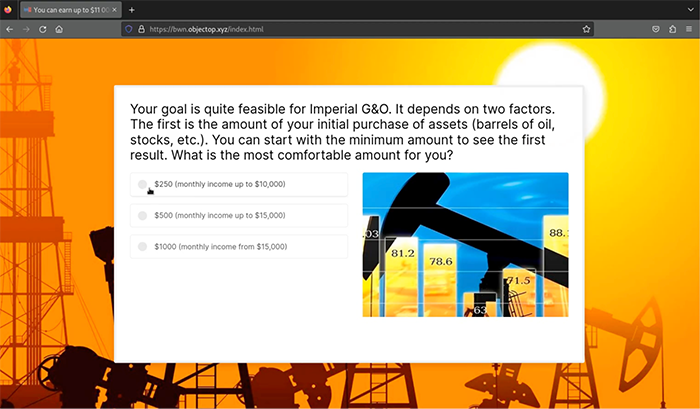
یک عامل تهدید جدید DNS به نام Savvy Seahorse از تکنیک های پیچیده برای جذب اهداف به پلتفرمهای سرمایه گذاری جعلی و سرقت وجوه سوء استفاده میکند. Savvy Seahorse در واقع یک عامل تهدید DNS است که قربانیان را متقاعد میسازد تا در پلتفرم های سرمایه گذاری جعلی حساب ایجاد
HaxRob یک محقق امنیتی، بدافزار لینوکس جدیدی به نام بکدور GTPDOOR را کشف کرده است که برای عملیات مخفی در شبکههای حامل تلفن همراه طراحی شده است. بکدور GTPDOOR به منظور استقرار در شبکههای مخابراتی که در مجاورت سیستمهای تبادل رومینگ GPRS (GRX) همچون SGSN، GGSN و P-GW قرار دارند،
محققان امنیت سایبری دو آسیب پذیری جدید Wi-Fi را که در دستگاههای اندروید، لینوکس و ChromeOS یافت میشوند، شناسایی کردهاند. این نقصها که دور زدن احراز هویت میباشند میتوانند کاربران را فریب دهند تا به کلون مخرب یک شبکه قانونی بپیوندند و یا به مهاجم اجازه دهند بدون رمز عبور
آزمایشگاه Black Lotus لومن، سیزدهم دسامبر 2023، یافتههایی را در خصوص باتنت KV (KV-botnet)، یک شبکه انتقال داده مخفی که توسط عوامل تحت حمایت دولت چین برای انجام فعالیتهای جاسوسی و اطلاعاتی با هدف نفوذ به زیرساختهای حیاتی ایالات متحده استفاده میشود را گزارش کرد. محققان در حوالی زمان اولین
CrowdStrike، بیست و پنجم جولای ۲۰۲۴ در خصوص یک حمله فیشینگ هدفمند هشدار داد. هکرها در این حملات در تلاش هستد تا از شکست به روزرسانی سنسور فالکون (Falcon Sensor) که در نوزدهم جولای رخ داد، برای توزیع نصب کنندههای مخرب استفاده کند. این حملات تاکنون فقط مشتریان آلمانی CrowdStrike
محققان امنیت سایبری، نقصی را در پروتکل احراز هویت شبکه [1]RADIUS به نام آسیب پذیری Blast-RADIUS کشف کردهاند که میتواند توسط هکرها برای انجام حملات [2]MitM و دور زدن بررسی یکپارچگی و احراز هویت تحت شرایط خاص مورد سوء استفاده قرار گیرد. سرویس احراز هویت از راه دور یا RADIUS
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
سیسکو حداقل از هجدهم مارس 2024 در مورد افزایش جهانی حملات بروت فورس [1] که دستگاههای مختلف از جمله سرویسهای شبکه خصوصی مجازی ([2]VPN)، اینترفیسهای احراز هویت اپلیکیشنهای وب و سرویسهای SSH را هدف قرار می دهند، هشدار صادر کرده است. سیسکو تالوس در گزارش شانزدهم آوریل خود اعلام کرد
سیسکو، ششم مارس ۲۰۲۴ وصلههایی را برای رفع یک نقص امنیتی با شدت بالا به نام آسیب پذیری CRLF injection منتشر کرد که بر نرمافزار Secure Client تأثیر میگذارد و میتواند توسط یک عامل تهدید برای باز کردن یک نشست VPN با یک کاربر هدف مورد سوء استفاده قرار گیرد.
یک عامل تهدید جدید DNS به نام Savvy Seahorse از تکنیک های پیچیده برای جذب اهداف به پلتفرمهای سرمایه گذاری جعلی و سرقت وجوه سوء استفاده میکند. Savvy Seahorse در واقع یک عامل تهدید DNS است که قربانیان را متقاعد میسازد تا در پلتفرم های سرمایه گذاری جعلی حساب ایجاد
HaxRob یک محقق امنیتی، بدافزار لینوکس جدیدی به نام بکدور GTPDOOR را کشف کرده است که برای عملیات مخفی در شبکههای حامل تلفن همراه طراحی شده است. بکدور GTPDOOR به منظور استقرار در شبکههای مخابراتی که در مجاورت سیستمهای تبادل رومینگ GPRS (GRX) همچون SGSN، GGSN و P-GW قرار دارند،
محققان امنیت سایبری دو آسیب پذیری جدید Wi-Fi را که در دستگاههای اندروید، لینوکس و ChromeOS یافت میشوند، شناسایی کردهاند. این نقصها که دور زدن احراز هویت میباشند میتوانند کاربران را فریب دهند تا به کلون مخرب یک شبکه قانونی بپیوندند و یا به مهاجم اجازه دهند بدون رمز عبور
آزمایشگاه Black Lotus لومن، سیزدهم دسامبر 2023، یافتههایی را در خصوص باتنت KV (KV-botnet)، یک شبکه انتقال داده مخفی که توسط عوامل تحت حمایت دولت چین برای انجام فعالیتهای جاسوسی و اطلاعاتی با هدف نفوذ به زیرساختهای حیاتی ایالات متحده استفاده میشود را گزارش کرد. محققان در حوالی زمان اولین
