تگ: بدافزار به عنوان یک سرویس

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - فیشینگ - دسامبر 2024 - بدافزار

تاکتیک‌های اتخاذ شده توسط کمپین‌های فیشینگ و بدافزار در دسامبر 2024

فیشینگ نوعی حمله سایبری است که از ایمیل‌ها، پیام‌های متنی، تماس‌های تلفنی و یا وب ‌سایت‌های جعلی استفاده می‌کند تا افراد را فریب دهد داده‌های حساس خود را به اشتراک بگذارند، بدافزارها را دانلود کنند و یا خود را در معرض سایر جرایم سایبری قرار دهند. حملات فیشینگ نوعی، مهندسی اجتماعی هستند و برخلاف سایر حملات سایبری که مستقیماً

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار اندرویدی Droidbot - ارز دیجیتال - اپلیکیشن‌ بانکی - تروجان بانکی

نفوذ بدافزار جدید اندرویدی Droidbot به اپلیکیشن‌های بانکی و ارز دیجیتال

بدافزار Droidbot، یک تروجان دسترسی از راه دور ([1]RAT) اندرویدی است که کاربران اپلیکیشن‌های بانکی تلفن همراه و ارز دیجیتال را در اروپا مورد هدف قرار داده است. این بدافزار از ژوئن 2024 فعال بوده و در قالب [2]MaaS (بدافزار به عنوان یک سرویس) توزیع می‌شود. Droidbot از سرویس دسترسی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار More_eggs - بکدور RevC2 - لودر Venom

توسعه عملیات بدافزار More_eggs توسط بکدور RevC2 و لودر Venom!

محققان شرکت امنیت سایبری کانادایی eSentire در ماه ژوئن ۲۰۲۴، فعالیت‌های مربوط به یک حمله فیشینگ توسط بدافزار More_eggs را شناسایی کردند. این بدافزار در قالب رزومه استخدامی توزیع شده است. این حمله بدافزاری، یک شرکت ناشناس در حوزه خدمات صنعتی را در ماه مِی مورد هدف قرار داد که

فریمورک Gophish - تروجان های PowerRAT و DCRAT - فیشینگ - گروه vulnerbyte - گروه والنربایت - vulnerbyte group

سوء استفاده هکرها از فریمورک Gophish برای تحویل PowerRAT و DCRAT

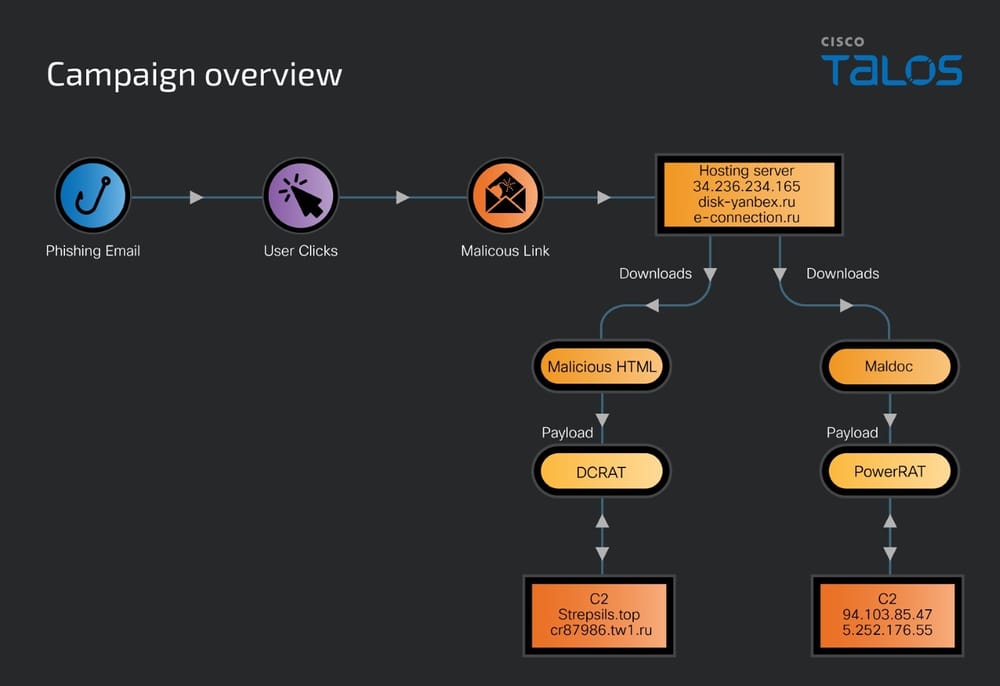
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit   فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیره‌های نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار)‌ یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) می‌باشند

vulnerbyte - ویژگی رمزگذاری محدود به اپلیکیشن - App-Bound Encryption -

Infostealerها، ویژگی رمزگذاری محدود به اپلیکیشن را در مرورگر کروم دور زدند!

توسعه‌دهندگان بدافزارهای Infostealer (یا رباینده اطلاعات)، به‌روزرسانی‌هایی را منتشر کرده‌اند که مدعی هستند می‌توانند ویژگی اخیراً معرفی‌شده گوگل کروم، یعنی App-Bound Encryption یا رمزگذاری محدود به اپلیکیشن را که به منظور محافظت از داده‌های حساس مانند کوکی‌ها افزوده شده بود، دور بزنند. ویژگی رمزگذاری محدود به اپلیکیشن در کروم 127

vulnerbyte - Octo2 - تروجان Octo2 - Octo

تروجان Octo2 در قالب برنامه‌های NordVPN و Google Chrome توزیع می‌شود!

نسخه جدیدی از بدافزار اندرویدی Octo  به نام «Octo2» در حال گسترش در سراسر اروپا است که در قالب برنامه‌های قانونی مانند NordVPN، Google Chrome و Europe Enterprise ظاهر و توزیع می‌شود. تروجان Octo2 از سرویس Zombider برای افزودن پیلود مخرب به این فایل‌های APK استفاده می‌کند و در عین

بدافزار DarkGate

سوء استفاده بدافزار DarkGate از فایل Samba

محققان امنیت سایبری، حملاتی را در ارتباط با بدافزار DarkGate شناسایی کرده‌اند که از اشتراک‌گذاری فایل‌های Samba برای آغاز فرآیند نفوذ استفاده می‌کنند. این فعالیت در ماه‌های مارس و آوریل 2024 رخ داده است و زنجیره‌های‌ نفوذ از سرورهایی استفاده کرده‌اند که اشتراک‌های فایل Samba را در معرض دسترس عموم

تروجان بانکی Medusa

نوع جدید تروجان بانکی Medusa شناسایی شد!

تروجان بانکی Medusa  (مدوسا) پس از گذشت حدودا یک سال، حملاتی را علیه تلفن‌های همراه اندروید در کشورهای فرانسه، ایتالیا، ایالات متحده، کانادا، اسپانیا، بریتانیا و ترکیه از سر گرفته است. فعالیت اخیر این تروجان از اواخر ماه می ۲۰۲۴ توسط تیم اطلاعات تهدید شرکت Cleafy شناسایی شده است. Medusa

بدافزار more_eggs

نفوذ بدافزار more_eggs به استخدام کنندگان در لینکدین توسط فایل رزومه آلوده

محققان شرکت امنیت سایبری کانادایی eSentire، فعالیت‌های مربوط به یک حمله فیشینگ توسط بدافزار more_eggs را شناسایی کردند. این بدافزار در قالب رزومه استخدامی توزیع می‌شود و تکنیکی است که اولین بار بیش از دو سال پیش شناسایی شد. eSentire، ششم ژوئن ۲۰۲۴ فاش کرد که این حمله بدافزاری، یک

تروجان بانکی Grandoreiro

تروجان بانکی Grandoreiro بیش از 1500 بانک در سراسر جهان را مورد هدف قرار داد

IBM X-Force از مارس 2024، چندین دسته حملات فیشینگ در مقیاس بزرگ را شناسایی کرده است که تروجان بانکی Grandoreiro را توزیع می‌کنند. این تروجان معمولا در قالب بدافزار به عنوان یک سرویس (MaaS) ارائه می‌گردد. Grandoreiro در آخرین حمله فیشینگ شناسایی شده، در بیش از 60 کشور جهان خصوصا