

جستجو














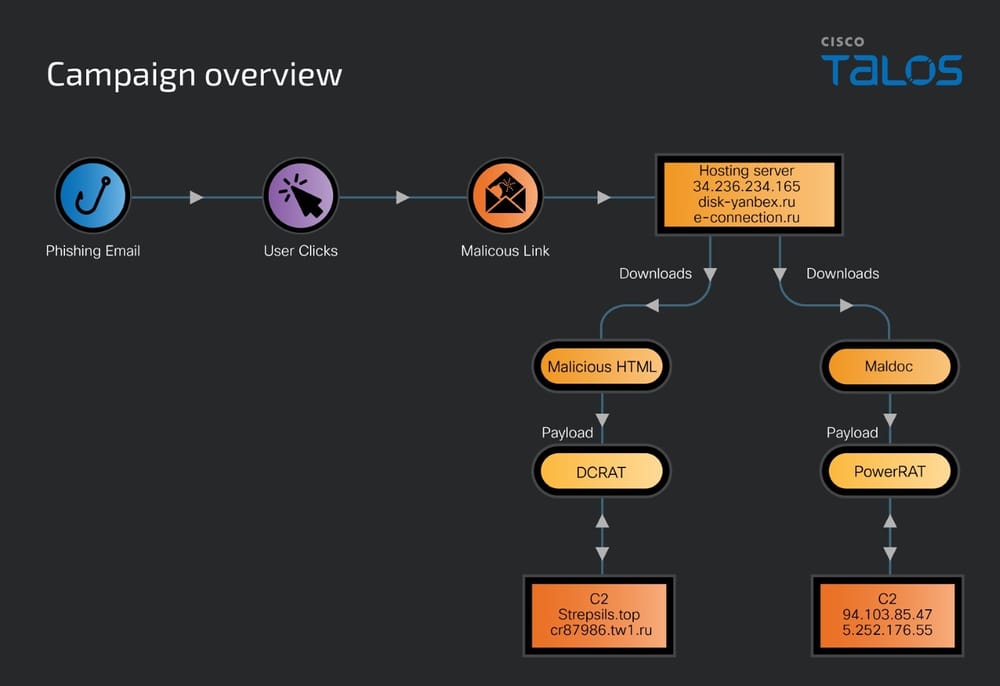
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
