

جستجو














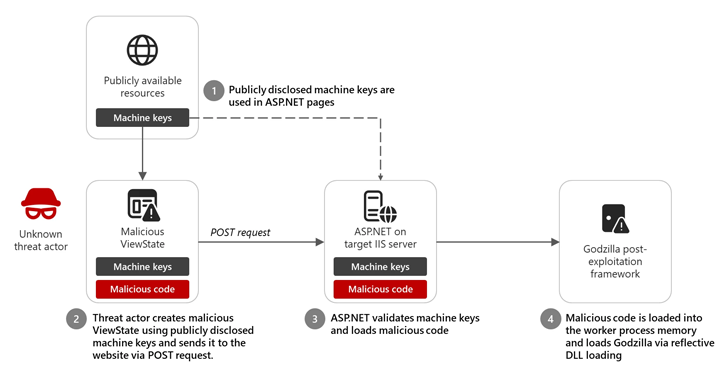
مایکروسافت هشدار داده است که بیش از ۳,۰۰۰ کلید ماشین ASP.NET بهصورت عمومی در دسترس قرار گرفتهاند که میتوانند برای مهاجمان امکان حملات Code Injection را فراهم آورند. این کلیدها که بهعنوان کلیدهای ماشین ASP.NET شناخته میشوند، برای تأمین امنیت دادهها در فریمورک ASP.NET استفاده میگردند و افشای آنها میتواند

مایکروسافت، بیست و هفتم ژانویه ۲۰۲۵ طی بیانیهای اعلام کرد که پچهایی را برای رفع دو آسیب پذیری بحرانی در سرویس Azure AI Face و Microsoft Account منتشر کرده است. این آسیب پذیریها در صورت وقوع شرایط خاص، ممکن است به مهاجم اجازه دهند تا دسترسیهای خود را افزایش دهند.

اخیراً یک آسیب پذیری بحرانی در پلتفرم شبکه ابری Aviatrix Controller شناسایی شده است که برای استقرار بکدورها و ماینرهای ارز دیجیتال مورد سوء استفاده قرار گرفته است. این آسیب پذیری که با شناسه CVE-2024-50603 (امتیاز CVSS: 10.0) دنبال میشود، یک نقص امنیتی بحرانی در Aviatrix Controller است که به

تیم تحقیقاتی Socket یک پکیج مخرب پایتون به نام ” fabrice ” را کشف کرده است که یک نوعِ typosquat (تایپسکوات) شده از کتابخانه محبوب اتوماسیون fabric SSH است. Fabric یک کتابخانه سطح بالای پایتون است که برای اجرای دستورات shell از راه دور بر روی SSH طراحی شده است.
محققان Aqua Nautilus مدتهاست که حملات سایبری جدیدی را توسط گروه هک TeamTNT شناسایی کردهاند. TeamTNT یک گروه تهدید کننده فعال است که به علت حملات کریپتوجکینگ یا استخراج ارز دیجیتال شهرت یافته است. این گروه از منابع IT قربانیان برای استخراج غیرقانونی ارز دیجیتال استفاده میکند! به نظر میرسد
یک حمله سایبری هدفمند به نام EastWind در اواخر جولای 2024، سازمانهای دولتی و شرکتهای فناوری اطلاعات روسیه را تحت تأثیر قرار داد. نفوذ اولیه EastWind، متکی به ایمیلهای فیشینگ هدفمند است که حاوی فایل آرشیو RAR ضمیمه شده میباشند. این فایل RAR دارای یک LNK (فایل شورتکات ویندوز) است
یک سازمان فعال در حوزه رسانه در جنوب آسیا در نوامبر 20233 توسط بکدور GoGra مورد هدف قرار گرفت. GoGra یک بکدور جدید مبتنی بر Go است که سیمانتک که از آن با عنوان ” Trojan.Gogra ” یاد میکند. بکدور GoGra از Graph API مایکروسافت برای تعامل با سرور فرماندهی
مایکروسافت هشدار داده است که بیش از ۳,۰۰۰ کلید ماشین ASP.NET بهصورت عمومی در دسترس قرار گرفتهاند که میتوانند برای مهاجمان امکان حملات Code Injection را فراهم آورند. این کلیدها که بهعنوان کلیدهای ماشین ASP.NET شناخته میشوند، برای تأمین امنیت دادهها در فریمورک ASP.NET استفاده میگردند و افشای آنها میتواند
مایکروسافت، بیست و هفتم ژانویه ۲۰۲۵ طی بیانیهای اعلام کرد که پچهایی را برای رفع دو آسیب پذیری بحرانی در سرویس Azure AI Face و Microsoft Account منتشر کرده است. این آسیب پذیریها در صورت وقوع شرایط خاص، ممکن است به مهاجم اجازه دهند تا دسترسیهای خود را افزایش دهند.
اخیراً یک آسیب پذیری بحرانی در پلتفرم شبکه ابری Aviatrix Controller شناسایی شده است که برای استقرار بکدورها و ماینرهای ارز دیجیتال مورد سوء استفاده قرار گرفته است. این آسیب پذیری که با شناسه CVE-2024-50603 (امتیاز CVSS: 10.0) دنبال میشود، یک نقص امنیتی بحرانی در Aviatrix Controller است که به
تیم تحقیقاتی Socket یک پکیج مخرب پایتون به نام ” fabrice ” را کشف کرده است که یک نوعِ typosquat (تایپسکوات) شده از کتابخانه محبوب اتوماسیون fabric SSH است. Fabric یک کتابخانه سطح بالای پایتون است که برای اجرای دستورات shell از راه دور بر روی SSH طراحی شده است.
محققان Aqua Nautilus مدتهاست که حملات سایبری جدیدی را توسط گروه هک TeamTNT شناسایی کردهاند. TeamTNT یک گروه تهدید کننده فعال است که به علت حملات کریپتوجکینگ یا استخراج ارز دیجیتال شهرت یافته است. این گروه از منابع IT قربانیان برای استخراج غیرقانونی ارز دیجیتال استفاده میکند! به نظر میرسد
یک حمله سایبری هدفمند به نام EastWind در اواخر جولای 2024، سازمانهای دولتی و شرکتهای فناوری اطلاعات روسیه را تحت تأثیر قرار داد. نفوذ اولیه EastWind، متکی به ایمیلهای فیشینگ هدفمند است که حاوی فایل آرشیو RAR ضمیمه شده میباشند. این فایل RAR دارای یک LNK (فایل شورتکات ویندوز) است
یک سازمان فعال در حوزه رسانه در جنوب آسیا در نوامبر 20233 توسط بکدور GoGra مورد هدف قرار گرفت. GoGra یک بکدور جدید مبتنی بر Go است که سیمانتک که از آن با عنوان ” Trojan.Gogra ” یاد میکند. بکدور GoGra از Graph API مایکروسافت برای تعامل با سرور فرماندهی
