جستجو














شرکت سیسکو تأیید کرده است که یک تهدید کننده چینی به نام Salt Typhoon احتمالا با سوءاستفاده از یک نقص امنیتی شناخته شده (CVE-2018-0171) و بهدستآوردن اطلاعات لاگین قربانیان، به شبکههای مخابراتی بزرگ ایالات متحده نفوذ کرده است. به گفتهی تیم سیسکو تالوس، این تهدید کننده توانسته است به مدت
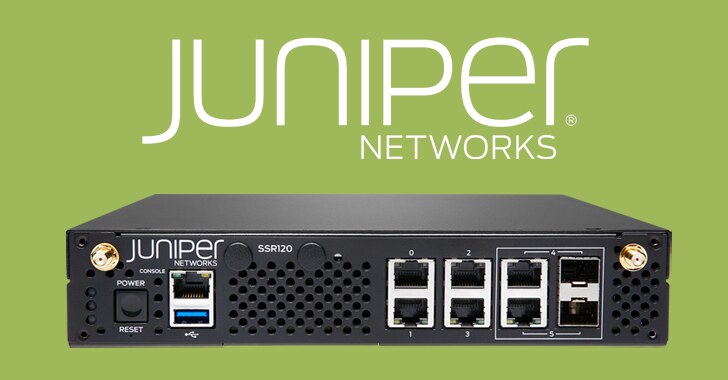
شرکت Juniper Networks یازدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی را برای پچ یک آسیب پذیری بحرانی در محصولات Session Smart Router،Session Smart Conductor و WAN Assurance Router خود منتشر کرد. این آسیب پذیری که با شناسه CVE-2025-21589 دنبال میشود میتواند برای کنترل دستگاههای آسیب پذیر مورد سوءاستفاده قرار گیرد. شرکت
گروه RansomHub یک گروه باج افزار است که در سال ۲۰۲۴ به یکی از گروههای پیشرو در حملات سایبری تبدیل شد. این گروه از باج افزار به عنوان یک سرویس ([1]RaaS) برای انجام حملات خود استفاده میکند و با بهرهبرداری از آسیب پذیریهای امنیتی در سیستمهای مختلف از جمله اکتیو
اخیراً یک آسیب پذیری خطرناک در فایروالهای KerioControl کشف شده است که به مهاجمان اجازه میدهد کد مخرب خود را از راه دور اجرا کنند. این آسیب پذیری که با شناسه CVE-2024-52875 دنبال میشود، بیش از دوازده هزار نمونه فایروال GFI KerioControl را در معرض خطر قرار داده است. CVE-2024-52875
شرکت Zyxel در اواخر ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب پذیری بحرانی روز صفر در دستگاههای سری CPE این شرکت صادر کرد. Zyxel همچنین اعلام کرد که دیگر هیچگونه پچ و به روزرسانی برای دستگاههای سری CPE نخواهد داشت و کاربران باید دستگاههای قدیمی خود را با نمونه
آژانس امنیت سایبری و امنیت زیرساخت (CISA)، بیست و چهارم ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب پذیری بحرانی صادر کرد. این آسیب پذیری که با شناسه CVE-2025-23006 (امتیاز CVSS:9.8) دنبال میشود بر دستگاههای SonicWall SMA[1] سری 1000 تأثیر میگذارد. شواهد حاکی از آن است که این آسیب پذیری

باج افزارهای محیط ESXi یکی از تهدیدات جدید و پیچیدهای هستند که سرورهای مجازیسازی که ازVMware ESXi استفاده میکنند را مورد هدف قرار میدهند. مهاجمان در این قبیل حملات از باج افزار برای رمزگذاری دادههای محیطهای مجازی استفاده میکنند و این تهدید به دلیل عملکرد خاص سیستمهای مجازی، ممکن است

فورتینت (Fortinet) چهاردهم ژانویه ۲۰۲۴ هشداری را در خصوص یک آسیب پذیری بحرانی روز صفر با شناسه CVE-2024-55591 صادر کرد که به طور فعال در حملاتی که فایروالهای FortiOS و گیتویهای FortiProxy را هدف قرار میدهند، مورد سوء استفاده قرار میگیرد. آسیب پذیری CVE-2024-55591 به مهاجمان از راه دور اجازه

دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
شرکت سیسکو تأیید کرده است که یک تهدید کننده چینی به نام Salt Typhoon احتمالا با سوءاستفاده از یک نقص امنیتی شناخته شده (CVE-2018-0171) و بهدستآوردن اطلاعات لاگین قربانیان، به شبکههای مخابراتی بزرگ ایالات متحده نفوذ کرده است. به گفتهی تیم سیسکو تالوس، این تهدید کننده توانسته است به مدت
شرکت Juniper Networks یازدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی را برای پچ یک آسیب پذیری بحرانی در محصولات Session Smart Router،Session Smart Conductor و WAN Assurance Router خود منتشر کرد. این آسیب پذیری که با شناسه CVE-2025-21589 دنبال میشود میتواند برای کنترل دستگاههای آسیب پذیر مورد سوءاستفاده قرار گیرد. شرکت
گروه RansomHub یک گروه باج افزار است که در سال ۲۰۲۴ به یکی از گروههای پیشرو در حملات سایبری تبدیل شد. این گروه از باج افزار به عنوان یک سرویس ([1]RaaS) برای انجام حملات خود استفاده میکند و با بهرهبرداری از آسیب پذیریهای امنیتی در سیستمهای مختلف از جمله اکتیو
اخیراً یک آسیب پذیری خطرناک در فایروالهای KerioControl کشف شده است که به مهاجمان اجازه میدهد کد مخرب خود را از راه دور اجرا کنند. این آسیب پذیری که با شناسه CVE-2024-52875 دنبال میشود، بیش از دوازده هزار نمونه فایروال GFI KerioControl را در معرض خطر قرار داده است. CVE-2024-52875
شرکت Zyxel در اواخر ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب پذیری بحرانی روز صفر در دستگاههای سری CPE این شرکت صادر کرد. Zyxel همچنین اعلام کرد که دیگر هیچگونه پچ و به روزرسانی برای دستگاههای سری CPE نخواهد داشت و کاربران باید دستگاههای قدیمی خود را با نمونه
آژانس امنیت سایبری و امنیت زیرساخت (CISA)، بیست و چهارم ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب پذیری بحرانی صادر کرد. این آسیب پذیری که با شناسه CVE-2025-23006 (امتیاز CVSS:9.8) دنبال میشود بر دستگاههای SonicWall SMA[1] سری 1000 تأثیر میگذارد. شواهد حاکی از آن است که این آسیب پذیری
باج افزارهای محیط ESXi یکی از تهدیدات جدید و پیچیدهای هستند که سرورهای مجازیسازی که ازVMware ESXi استفاده میکنند را مورد هدف قرار میدهند. مهاجمان در این قبیل حملات از باج افزار برای رمزگذاری دادههای محیطهای مجازی استفاده میکنند و این تهدید به دلیل عملکرد خاص سیستمهای مجازی، ممکن است
فورتینت (Fortinet) چهاردهم ژانویه ۲۰۲۴ هشداری را در خصوص یک آسیب پذیری بحرانی روز صفر با شناسه CVE-2024-55591 صادر کرد که به طور فعال در حملاتی که فایروالهای FortiOS و گیتویهای FortiProxy را هدف قرار میدهند، مورد سوء استفاده قرار میگیرد. آسیب پذیری CVE-2024-55591 به مهاجمان از راه دور اجازه
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای