بدافزار Coyote، یک تروجان بانکی پیشرفته است که به طور قابل توجهی دسترسی خود را گسترش داده و اکنون ۱,۰۳۰ وب سایت و ۷۳ موسسه مالی را عمدتا در برزیل مورد هدف قرار داده است. این تروجان بانکی از تکنیکهای پیشرفته برای سرقت اطلاعات و دسترسی غیرمجاز به دادههای حساس

دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی

فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بیسابقهای را در تجارت الکترونیک و خرید آنلاین تجربه میکند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده

Cleafy یک شرکت فعال در حوزه امنیت شبکه و کامیپوتر است که راهکارهای امنیتی به بانکها و موسسات مالی ارائه میدهد. این شرکت دهم سپتامبر ۲۰۲۴، نوع جدیدی از تروجان بانکی TrickMo را مشاهده و بصورت عمومی فاش کرد. این نوع تروجان از تکنیکهای نوآورانه برای فرار از تشخیص و

محققان ESET یک سناریوی حمله جدید و منحصر به فرد را بررسی کردهاند که روشهای شناخته شده مانند فیشینگ را با یک تکنیک بدافزار جدید برای انتقال ترافیک NFC از کارتهای پرداخت فیزیکی قربانیان به دستگاه تلفن همراه اندروید مهاجمان ترکیب میکند. این بدافزار که NGate نام دارد، هکرها را

محققان تیم Cleafy TIR در پایان ماه می 2024، یک بدافزار اندرویدی جدید به نام تروجان BingoMod را کشف و آنالیز کردند. هدف اصلی BingoMod این است که انتقال پول از دستگاههای آلوده به بدافزار را از طریق تصاحب و در اختیار گرفتن حساب ([1]ATO) و با استفاده از تکنیک

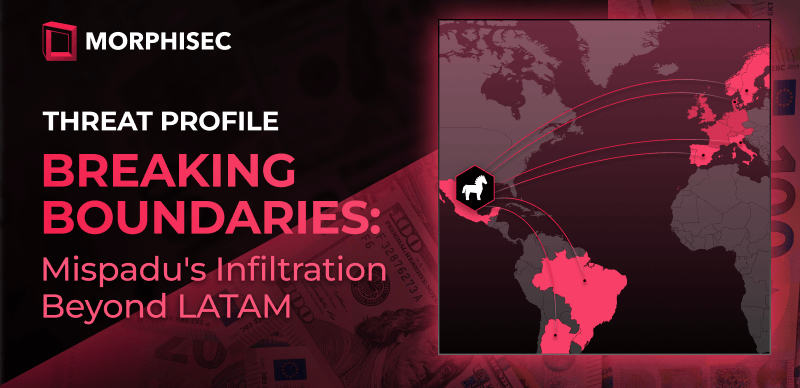
آزمایشگاه Morphisec اخیراً، افزایش قابل توجهی را در فعالیتهای مرتبط با بدافزار Mispadu شناسایی کرده است. Mispadu یک تروجان بانکی میباشد که اولین بار توسط ESET در سال 2019 شناسایی و نامگذاری شده است. این تروجان در ابتدا بر روی کشورهای آمریکای لاتین و افراد اسپانیایی زبان متمرکز بود اما

محققان امنیت سایبری یک نوع به روز شده از یک رباینده و لودر بدافزار به نام BunnyLoader را کشف کردهاند که عملکردهای مختلف، آن را ماژولار میکند و همچنین به آن اجازه می دهد تا از شناسایی توسط مکانیزمهای امنیتی بگریزد. BunnyLoaderبه صورت پویا در حال توسعه بدافزار با قابلیت