

جستجو















محققان امنیت سایبری اخیراً دو افزونه مخرب Google Chrome با نام یکسان و منتشرشده توسط یک توسعهدهنده شناسایی کردهاند که قادر به ردگیری ترافیک و سرقت اطلاعات احراز هویت کاربران هستند. این افزونهها با عنوان “افزونه تست سرعت شبکه چندمحلی” برای توسعهدهندگان و فعالان تجارت خارجی تبلیغ شدهاند. هر دو

موزیلا فایرفاکس با انتشار Firefox 145 یک ارتقای مهم در حریمخصوصی را معرفی کرده که میزان امکان شناسایی و ردیابی کاربران از طریق اثرانگشت دیجیتال (Fingerprinting) را بیش از پیش کاهش میدهد. این قابلیتها در ابتدا فقط در Private Browsing و حالت Enhanced Tracking Protection (ETP) Strict فعال هستند و
مایکروسافت، ششم فوریه ۲۰۲۵ یک به روزرسانی امنیتی برای مرورگر Edge خود منتشر کرد که چندین آسیب پذیری را پچ میکند. این آسیب پذیریها میتوانند به مهاجمان اجازه دهند تا کد خود را از راه دور اجرا کنند و سیستمهای کاربران را تحت تاثیر قرار دهند. چهار آسیب پذیری قابل

گوگل، بیست و هفتم ژانویه ۲۰۲۵ اعلام کرد که ویژگی همگامسازی کروم (Chrome Sync) در اوایل سال ۲۰۲۵ برای نسخههای قدیمیتر از چهار سال این مرورگر متوقف خواهد شد. زمانی که ویژگی همگامسازی کروم فعال باشد، این ویژگی بوکمارکها، رمزهای عبور، تاریخچه، تبهای باز، تنظیمات، ترجیحات و گاهی اطلاعات پرداخت
دو روز قبل گزارشی را منتشر کردیم مبنی بر آنکه هکرها توانستهاند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آن بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و
هکرها اخیرا موفق شدند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آنها بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و افشای اطلاعات قرار گرفتند. در واقع هکرها با

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی
شرکت Mandiant اخیراً تکنیک جدیدی را کشف کرده است که به مهاجمان اجازه میدهد تا با استفاده از کدهای QR در برقراری ارتباط با سرور فرماندهی و کنترل (C2)، فناوری browser isolation را دور بزنند. browser isolation یا جداسازی مرورگر از شبکه داخلی، یک مدل امنیت سایبری است که برای
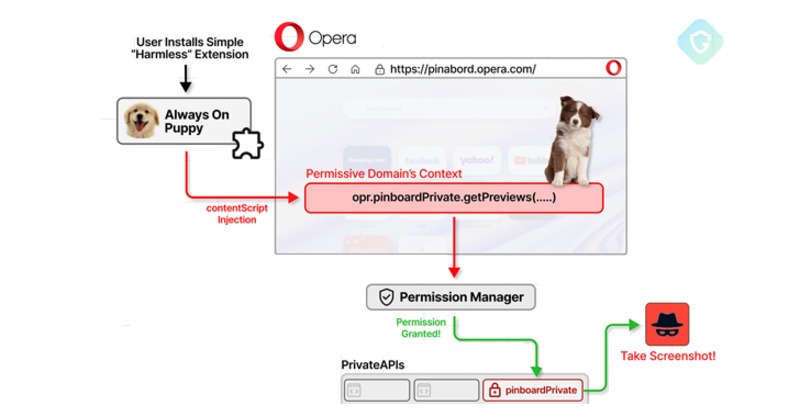
مرورگر اپرا (Opera) یک آسیب پذیری بحرانی را پچ کرده است که به افزونههای مخرب امکان دسترسی غیرمجاز به APIهای خصوصی را میدهد. از این APIها برای تقویت تعدادی از ویژگیهای مرورگر از جمله کیف پول کریپتو، VPN، Pinboard و غیره استفاده میشود. APIهای مرورگر، پلی بین برنامههای کاربردی وب
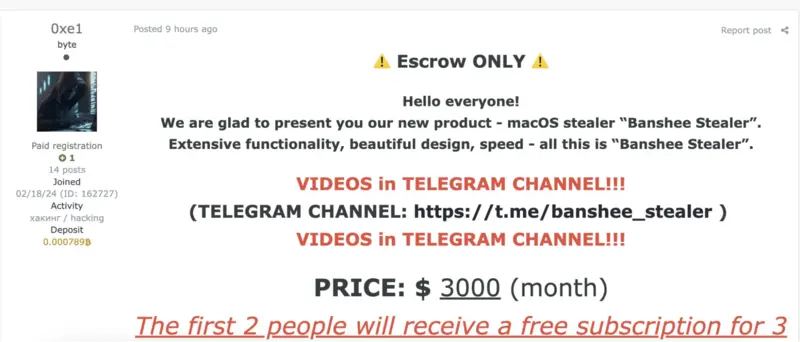
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
محققان امنیت سایبری اخیراً دو افزونه مخرب Google Chrome با نام یکسان و منتشرشده توسط یک توسعهدهنده شناسایی کردهاند که قادر به ردگیری ترافیک و سرقت اطلاعات احراز هویت کاربران هستند. این افزونهها با عنوان “افزونه تست سرعت شبکه چندمحلی” برای توسعهدهندگان و فعالان تجارت خارجی تبلیغ شدهاند. هر دو
موزیلا فایرفاکس با انتشار Firefox 145 یک ارتقای مهم در حریمخصوصی را معرفی کرده که میزان امکان شناسایی و ردیابی کاربران از طریق اثرانگشت دیجیتال (Fingerprinting) را بیش از پیش کاهش میدهد. این قابلیتها در ابتدا فقط در Private Browsing و حالت Enhanced Tracking Protection (ETP) Strict فعال هستند و
مایکروسافت، ششم فوریه ۲۰۲۵ یک به روزرسانی امنیتی برای مرورگر Edge خود منتشر کرد که چندین آسیب پذیری را پچ میکند. این آسیب پذیریها میتوانند به مهاجمان اجازه دهند تا کد خود را از راه دور اجرا کنند و سیستمهای کاربران را تحت تاثیر قرار دهند. چهار آسیب پذیری قابل
گوگل، بیست و هفتم ژانویه ۲۰۲۵ اعلام کرد که ویژگی همگامسازی کروم (Chrome Sync) در اوایل سال ۲۰۲۵ برای نسخههای قدیمیتر از چهار سال این مرورگر متوقف خواهد شد. زمانی که ویژگی همگامسازی کروم فعال باشد، این ویژگی بوکمارکها، رمزهای عبور، تاریخچه، تبهای باز، تنظیمات، ترجیحات و گاهی اطلاعات پرداخت
دو روز قبل گزارشی را منتشر کردیم مبنی بر آنکه هکرها توانستهاند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آن بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و
هکرها اخیرا موفق شدند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آنها بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و افشای اطلاعات قرار گرفتند. در واقع هکرها با
موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی
شرکت Mandiant اخیراً تکنیک جدیدی را کشف کرده است که به مهاجمان اجازه میدهد تا با استفاده از کدهای QR در برقراری ارتباط با سرور فرماندهی و کنترل (C2)، فناوری browser isolation را دور بزنند. browser isolation یا جداسازی مرورگر از شبکه داخلی، یک مدل امنیت سایبری است که برای
مرورگر اپرا (Opera) یک آسیب پذیری بحرانی را پچ کرده است که به افزونههای مخرب امکان دسترسی غیرمجاز به APIهای خصوصی را میدهد. از این APIها برای تقویت تعدادی از ویژگیهای مرورگر از جمله کیف پول کریپتو، VPN، Pinboard و غیره استفاده میشود. APIهای مرورگر، پلی بین برنامههای کاربردی وب
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
