تگ: امنیت_شبکه

BambooToken

بدافزار BambooToken با استفاده از MQTT سیستم‌های ویندوز و لینوکس را کنترل می‌کند

یک فریم‌ورک بدافزاری ناشناخته با نام BambooToken که دست‌کم از سال 2023 فعال است، با بهره‌گیری از پروتکل MQTT برای ارتباطات فرماندهی و کنترل (C2)، سیستم‌های ویندوز و لینوکس را هدف قرار داده است. بررسی‌های جدید نشان می‌دهد BambooToken در نسخه‌هایی که طی سال‌های 2024 و 2025 توسعه یافته‌اند، به سرورهای مورد استفاده در اپلیکیشن‌های موبایل، سرویس‌های حقوقی و مالی و محیط‌های توسعه نرم‌افزار نفوذ کرده و از طریق ارتباطات مبتنی بر MQTT، دستورات مهاجمان را به سیستم‌های آلوده منتقل می‌کند.

روترهای میکروتیک

هکرها با سوءاستفاده از آسیب‌پذیری‌های جدید RouterOS، کنترل روترهای میکروتیک را به دست می‌آورند

هکرها با سوءاستفاده از دو آسیب‌پذیری جدید در RouterOS، روترهای میکروتیک(MikroTik routers) را هدف حملات خود قرار داده‌اند. مهاجمان از این ضعف‌های امنیتی برای دور زدن احراز هویت SSH و دستیابی به سطح دسترسی مدیریتی استفاده می‌کنند. روترهای میکروتیک که سرویس SSH آن‌ها از طریق اینترنت قابل دسترسی است، هدف این حملات قرار گرفته‌اند و CERT لهستان نیز سوءاستفاده مهاجمان از این آسیب‌پذیری‌ها در حملات واقعی را تأیید کرده است. میکروتیک برای رفع این آسیب‌پذیری‌ها به‌روزرسانی امنیتی منتشر کرده است.

آسیب‌پذیری CVE-2026-20079

سیسکو سوءاستفاده از آسیب‌پذیری CVE-2026-20079 در Secure FMC را تأیید کرد

سیسکو تأیید کرده است که آسیب‌پذیری CVE-2026-20079 در نرم‌افزار Secure Firewall Management Center (FMC)، با شدت بحرانی و امتیاز کامل 10.0 در سیستم CVSS، به‌صورت فعال در حملات مورد سوءاستفاده قرار گرفته است. این آسیب‌پذیری از نوع دور زدن احراز هویت (Authentication Bypass) است و به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه می‌دهد پس از عبور از سازوکار امنیتی، اسکریپت‌ها و دستورات دلخواه خود را با سطح دسترسی Root روی دستگاه‌های آسیب‌پذیر اجرا کنند. اهمیت آسیب‌پذیری CVE-2026-20079 زمانی بیشتر شد که تیم واکنش به رخدادهای امنیتی محصولات سیسکو (Cisco PSIRT) در آگوست 2026 از سوءاستفاده فعال مهاجمان از این آسیب‌پذیری اطلاع پیدا کرد؛ موضوعی که ضرورت بررسی سامانه‌های آسیب‌پذیر و نصب فوری به‌روزرسانی‌های امنیتی سیسکو را بیش از پیش نشان می‌دهد.

هکرها در حمله ربایش BGP، بسته به‌روزرسانی مخرب Virtualizor را به نصب‌های این نرم‌افزار رساندند

هکرها با اجرای حمله ربایش BGP (BGP Hijacking)، مسیر ترافیک زیرساخت به‌روزرسانی Virtualizor را به سمت سرورهای مخرب تغییر دادند و یک بسته به‌روزرسانی مخرب Virtualizor را به تعداد محدودی از نصب‌ها رساندند. این حمله ربایش BGP که از 28 تا 30 آگوست ادامه داشت، علاوه بر زیرساخت به‌روزرسانی، ترافیک مربوط به پورتال مشتریان و امور مالی Softaculous را نیز منحرف کرد. اکنون این شرکت از مدیران Virtualizor خواسته است سیستم‌های خود را برای شناسایی شاخص‌های احتمالی نفوذ (IOC) بررسی کنند.

آسیب‌پذیری Ray

هشدار CISA درباره اکسپلویت فعال آسیب‌پذیری Ray که امکان اجرای کد از راه دور از طریق مرورگر را فراهم می‌کند

آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) درباره اکسپلویت فعال یک آسیب‌پذیری بحرانی در فریم‌ورک Ray هشدار داده و این ضعف امنیتی را به فهرست KEV اضافه کرده است. این آسیب‌پذیری Ray با شناسه CVE-2025-62593 و امتیاز CVSS 9.4، در شرایط خاص می‌تواند از طریق حمله DNS Rebinding و مرورگرهایی مانند فایرفاکس و سافاری (Safari) منجر به اجرای کد از راه دور (RCE) شود. با توجه به اکسپلویت فعال آسیب‌پذیری Ray در حملات واقعی، به‌روزرسانی نمونه‌های آسیب‌پذیر و محدودسازی دسترسی به آن‌ها باید در اولویت اقدامات امنیتی سازمان‌ها قرار گیرد.

آسیب‌پذیری OpenWrt با شدت بحرانی در DHCPv6 به مهاجمان احراز هویت‌نشده امکان اجرای کد با سطح دسترسی روت را می‌دهد

آسیب‌پذیری OpenWrt با شدت بحرانی و امتیاز 9.8 در CVSS 3.1، به مهاجمان احراز هویت‌نشده اجازه می‌دهد با ارسال یک درخواست دست‌کاری‌شده DHCPv6، باعث سرریز بافر پشته (Stack Buffer) در سرویس odhcpd شوند و در شرایط مناسب، کد دلخواه را با سطح دسترسی Root اجرا کنند

آسیب‌پذیری HollowByte

آسیب‌پذیری HollowByte با یک پیلود 11 بایتی باعث افزایش شدید مصرف حافظه سرورهای OpenSSL و اجرای حملات DDoS می‌شود

آسیب‌پذیری HollowByte در OpenSSL به مهاجمان بدون نیاز به احراز هویت اجازه می‌دهد تنها با ارسال یک پیلود مخرب 11 بایتی، شرایط انکار سرویس (DoS) را در سرورهای OpenSSL ایجاد کنند. آسیب‌پذیری HollowByte توسط تیم OpenSSL بدون اختصاص شناسه CVE برطرف شده

روترهای تندا

هشدار CERT/CC درباره بکدور ادمین پنهان در فریم‌ور روترهای تندا

مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریم‌ور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاه‌ها را فراهم می‌کند

آسیب‌پذیری libssh2

انتشار کد اثبات مفهوم عمومی برای آسیب‌پذیری libssh2 در کلاینت‌های SSH

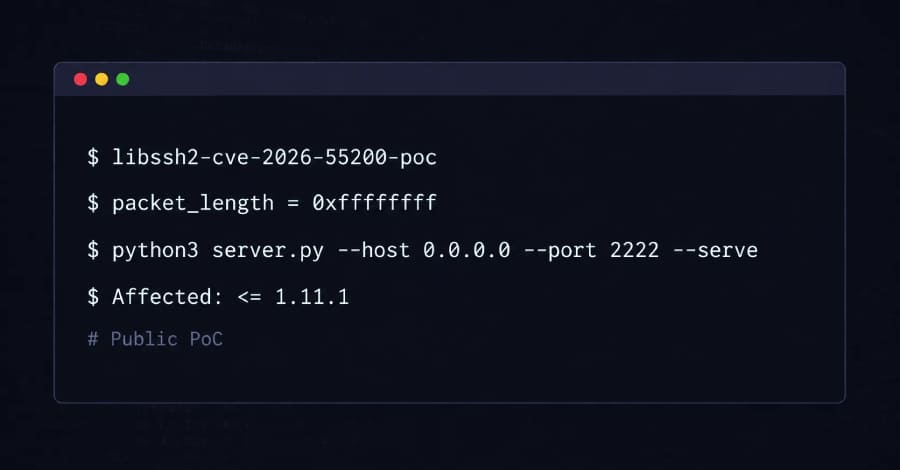
با انتشار کد اثبات مفهوم (PoC) برای آسیب‌پذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیب‌پذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه می‌دهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند

اکسپلویت فعال آسیب‌پذیری Cisco Unified CM با شناسه CVE-2026-20230 در حملات واقعی

یک ضعف امنیتی با شدت بالا (CVSS 8.6) در زیرساخت ارتباطی سیسکو(Cisco) اکنون وارد فاز اکسپلویت عملیاتی شده است. آسیب‌پذیری Cisco Unified CM که با شناسه CVE-2026-20230 ردیابی می‌شود، می‌تواند امکان اجرای حملات جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) را از طریق دستگاه آسیب‌پذیر برای مهاجم فراهم کند.