تگ: انکار_سرویس

هشدار سایبری CVE-2026-8461

CVE-2026-8461

آسیب ‌پذیری PixelSmash با شناسه CVE-2026-8461 از نوع نوشتن خارج از محدوده Heap در رمزگشای (دیکدر) MagicYUV کتابخانه libavcodec نرم‌افزار FFmpeg است و در فایل libavcodec/magicyuv.c شناسایی شده است. پردازش یک فایل ویدئویی دست ‌کاری ‌شده از طریق این رمزگشا می‌تواند منجر به انکار سرویس (DoS) شود و در برخی شرایط نیز امکان اجرای کد از راه دور (RCE) را برای مهاجم فراهم کند.

آسیب‌پذیری HollowByte

آسیب‌پذیری HollowByte با یک پیلود 11 بایتی باعث افزایش شدید مصرف حافظه سرورهای OpenSSL و اجرای حملات DDoS می‌شود

آسیب‌پذیری HollowByte در OpenSSL به مهاجمان بدون نیاز به احراز هویت اجازه می‌دهد تنها با ارسال یک پیلود مخرب 11 بایتی، شرایط انکار سرویس (DoS) را در سرورهای OpenSSL ایجاد کنند. آسیب‌پذیری HollowByte توسط تیم OpenSSL بدون اختصاص شناسه CVE برطرف شده

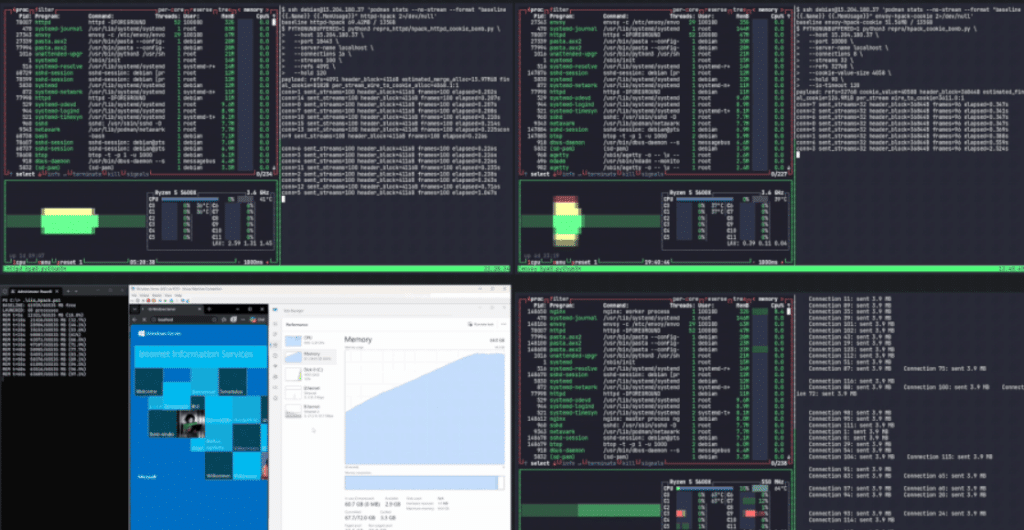
آسیب‌پذیری HTTP/2 Bomb امکان حملات انکار سرویس از راه دور علیه وب‌سرورهای مطرح را فراهم می‌کند

پژوهشگران امنیت سایبری از شناسایی آسیب‌پذیری HTTP/2 Bomb خبر داده‌اند؛ ضعفی که می‌تواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وب‌سرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.

هشدار سایبری CVE-2026-23398

CVE-2026-23398

آسیب‌پذیری در زیرسیستم شبکه IPv4 کرنل لینوکس (Linux Kernel) ناشی از یک خطای برنامه‌نویسی از نوع ارجاع به اشاره‌گر تهی (NULL Pointer Dereference) در تابع icmp_tag_validation() است. این ضعف زمانی رخ می‌دهد که کرنل در حالت Hardened Path MTU Discovery یک پیام ICMP خاص را پردازش کند و پروتکل داخلی مربوطه در سیستم ثبت نشده باشد. در این شرایط، کرنل بدون بررسی مقدار NULL به ساختار داده مربوطه دسترسی پیدا می‌کند که می‌تواند باعث Kernel Panic یا کرش کرنل شده و در نهایت منجر به انکار سرویس (DoS) شود.

هشدار سایبری CVE-2025-14178

CVE-2025-14178

آسیب‌پذیری سرریز بافر هیپ (heap buffer overflow) در تابع array_merge() زبان PHP به دلیل سرریز عددی در پیش‌محاسبه تعداد المنت‌های آرایه‌های فشرده (Packed Arrays) رخ می‌دهد. در شرایطی که مجموع المنت‌های آرایه‌های ورودی از محدودیت 32 بیتی یا مقدار HT_MAX_SIZE عبور کند، محاسبات اندازه حافظه به‌درستی انجام نشده و منجر به نوشتن داده خارج از محدوده تخصیص‌یافته در حافظه هیپ می‌شود