تگ: اکسپلویت اثبات مفهوم

بدافزار EDRKillShifter

سوء استفاده از بدافزار EDRKillShifter برای غیرفعال سازی حفاظت EDR

اپراتورهای باج افزار RansomHub اکنون بدافزار جدیدی به نام EDRKillShifter  را برای غیرفعال سازی نرم افزار امنیتی [1]EDR در حملات BYOVD[2] مستقر می‌کنند. این بدافزار توسط محققان امنیتی Sophos طی تحقیقات باج ‌افزار ماه می 2024 کشف گردید. بدافزار EDRKillShifter  ، به منظور افزایش سطح دسترسی، غیرفعال سازی راه حل‌های

آسیب پذیری Serv-U

پچ فوری آسیب پذیری نرم افزار Serv-U شرکت SolarWinds

یک آسیب پذیری امنیتی با شدت بالا بر روی نرم افزار انتقال فایل Serv-U شرکت SolarWinds پچ شده است. این آسیب پذیری (CVE-2024-28995) تاکنون به طور فعال مورد سوء استفاده قرار گرفته است و مربوط به یک باگ پیمایش دایرکتوری[1] می‌باشد. مهاجمان با سوء استفاده از این باگ می‌توانند فایل‌های

آسیب ‌پذیری بحرانی در دستگاه‌های NAS شرکت Zyxel

کشف پنج آسیب ‌پذیری بحرانی در دستگاه‌های NAS شرکت Zyxel

شرکت Zyxel، چهارم ژوئن ۲۰۲۴، یک به ‌روزرسانی امنیتی فوری برای رفع سه آسیب ‌پذیری بحرانی منتشر کرده است که دستگاه‌های قدیمی NAS این شرکت را تحت تأثیر قرار می‌دهند. این آسیب ‌پذیری‌ها مربوط به NAS326 و NAS542  که به ترتیب نسخه‌های فریمور 5.21(AAZF.16)C0 و 5.21(ABAG.13)C0 و قدیمی‌تر را اجرا

باگ بحرانی RCE در FortiSIEM

انتشار اکسپلویت برای باگ بحرانی RCE در FortiSIEM – فورا به روزرسانی کنید

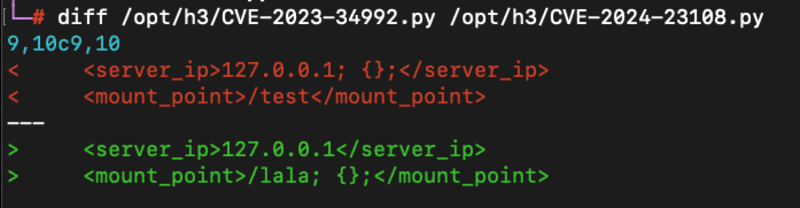
یک اکسپلویت اثبات مفهوم ([1]PoC) برای آسیب ‌پذیری بحرانی در محصول مدیریت اطلاعات و رویدادهای امنیتی ([2]SIEM) فورتینت[3] منتشر شده است. این آسیب ‌پذیری پیش‌تر در ماه فوریه پچ شده بود. این نقص امنیتی (CVE-2024-23108)، یک آسیب‌ پذیری تزریق فرمان است که توسط زک هانلی، متخصص آسیب ‌پذیری Horizon3 کشف

آسیب پذیری در QNAP QTS و QuTS hero - وصله های امنیتی - به روزرسانی - پچ

انتشار پچ های جدید برای پنج آسیب پذیری در QNAP QTS و QuTS hero

شرکت تایوانی QNAP، بیست و یکم مِی ۲۰۲۴، اصلاحاتی را برای ۵ نقص‌ امنیتی (CVE-2024-21902، CVE-2024-27127، CVE-2024-27128، CVE-2024-27129 و CVE-2024-27130) با شدت متوسط که بر QTS 5.1.x و QuTS hero h5.1.x تأثیر می‌گذارند، منتشر کرد. برخی از این نقص‌ها می‌توانند به منظور اجرای کد در دستگاه‌های ذخیره‌ سازی متصل به