

جستجو














سیستم شکار تهدید NSFOCUS در سپتامبر 2024، خانواده بدافزار جدیدی به نام بات نت Gorilla (معروف به GorillaBot) را شناسایی کرد که مشتق شده از کد منبع بات نت Mirai میباشد. این بات نت بین 4 تا 27 سپتامبر، بیش از سیصد هزار فرمان حمله DDoS را صادر کرده است.

سیستمهای حفاظتی Cloudflare از اوایل سپتامبر ۲۰۲۴، حجم عظیمی از حملات DDoS (انکار سرویس توزیع شده [1]) را تجربه کردهاند که چندین مشتری Cloudflare را در بخشهای خدمات مالی، اینترنت و مخابرات مورد هدف قرار داده است. به گفته متیو پراینس رئیس Cloudflare، قدرت این حملات به ۳.۸ ترابیت بر
مرکز تحقیقاتی SANS اخیرا (سی و یکم جولای ۲۰۲۴) گزارشی منتشر کرده است که نشان میدهد چگونه فریمورک ERP منبع باز OFBiz، هدفِ نوع جدیدی از بات نت Mirai قرار گرفته است. بنیاد آپاچی به عنوان بخشی از مجموعه پروژههای گسترده خود، از OFBiz، یک فریمورک مبتنی بر جاوا برای
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
تروجان بانکی Medusa (مدوسا) پس از گذشت حدودا یک سال، حملاتی را علیه تلفنهای همراه اندروید در کشورهای فرانسه، ایتالیا، ایالات متحده، کانادا، اسپانیا، بریتانیا و ترکیه از سر گرفته است. فعالیت اخیر این تروجان از اواخر ماه می ۲۰۲۴ توسط تیم اطلاعات تهدید شرکت Cleafy شناسایی شده است. Medusa
انتشار انواع بدافزارها در قالب برنامههای کرک شده و اشتراکگذاری این برنامهها میان کاربران، منجر به توزیع گسترده بدافزار و ایجاد بات نت میشود. مرکز AhnLab تأیید کرده است که بات نت های پرطرفدار از سال 2019 تا کنون به طور مداوم برای نصب تروجان NiceRAT مورد استفاده قرار گرفتهاند.
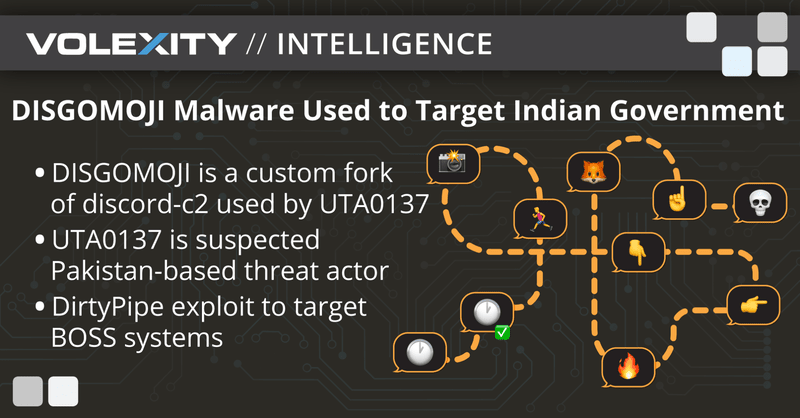
شرکت امنیتی Volexity اخیرا یک سری حملات جاسوسی سایبری را شناسایی کرده است که توسط گروه مستقر در پاکستان هدایت میشوند. عامل تهدید مورد استفاده در این حملات، بدافزار DISGOMOJI نام دارد که به زبان Golang نوشته شده و برای سیستمهای لینوکس کامپایل شده است. Volexity این حملات را تحت
شرکت Aqua Nautilus، حملات جدیدی را از بدافزار بات نت Muhstik کشف کرده است که اپلیکیشنهای [1]MQ (صف پیام) از جمله پلتفرم Apache RocketMQ را مورد هدف قرار میدهند. Apache RocketMQT، یک پلتفرم پیام رسان و پخش توزیع شده با تاخیر کم، کارایی، قابلیت اطمینان و انعطاف پذیری بالا و
آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
آزمایشگاه Black Lotus لومن، سیزدهم دسامبر 2023، یافتههایی را در خصوص باتنت KV (KV-botnet)، یک شبکه انتقال داده مخفی که توسط عوامل تحت حمایت دولت چین برای انجام فعالیتهای جاسوسی و اطلاعاتی با هدف نفوذ به زیرساختهای حیاتی ایالات متحده استفاده میشود را گزارش کرد. محققان در حوالی زمان اولین
سیستم شکار تهدید NSFOCUS در سپتامبر 2024، خانواده بدافزار جدیدی به نام بات نت Gorilla (معروف به GorillaBot) را شناسایی کرد که مشتق شده از کد منبع بات نت Mirai میباشد. این بات نت بین 4 تا 27 سپتامبر، بیش از سیصد هزار فرمان حمله DDoS را صادر کرده است.
سیستمهای حفاظتی Cloudflare از اوایل سپتامبر ۲۰۲۴، حجم عظیمی از حملات DDoS (انکار سرویس توزیع شده [1]) را تجربه کردهاند که چندین مشتری Cloudflare را در بخشهای خدمات مالی، اینترنت و مخابرات مورد هدف قرار داده است. به گفته متیو پراینس رئیس Cloudflare، قدرت این حملات به ۳.۸ ترابیت بر
مرکز تحقیقاتی SANS اخیرا (سی و یکم جولای ۲۰۲۴) گزارشی منتشر کرده است که نشان میدهد چگونه فریمورک ERP منبع باز OFBiz، هدفِ نوع جدیدی از بات نت Mirai قرار گرفته است. بنیاد آپاچی به عنوان بخشی از مجموعه پروژههای گسترده خود، از OFBiz، یک فریمورک مبتنی بر جاوا برای
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
تروجان بانکی Medusa (مدوسا) پس از گذشت حدودا یک سال، حملاتی را علیه تلفنهای همراه اندروید در کشورهای فرانسه، ایتالیا، ایالات متحده، کانادا، اسپانیا، بریتانیا و ترکیه از سر گرفته است. فعالیت اخیر این تروجان از اواخر ماه می ۲۰۲۴ توسط تیم اطلاعات تهدید شرکت Cleafy شناسایی شده است. Medusa
انتشار انواع بدافزارها در قالب برنامههای کرک شده و اشتراکگذاری این برنامهها میان کاربران، منجر به توزیع گسترده بدافزار و ایجاد بات نت میشود. مرکز AhnLab تأیید کرده است که بات نت های پرطرفدار از سال 2019 تا کنون به طور مداوم برای نصب تروجان NiceRAT مورد استفاده قرار گرفتهاند.
شرکت امنیتی Volexity اخیرا یک سری حملات جاسوسی سایبری را شناسایی کرده است که توسط گروه مستقر در پاکستان هدایت میشوند. عامل تهدید مورد استفاده در این حملات، بدافزار DISGOMOJI نام دارد که به زبان Golang نوشته شده و برای سیستمهای لینوکس کامپایل شده است. Volexity این حملات را تحت
شرکت Aqua Nautilus، حملات جدیدی را از بدافزار بات نت Muhstik کشف کرده است که اپلیکیشنهای [1]MQ (صف پیام) از جمله پلتفرم Apache RocketMQ را مورد هدف قرار میدهند. Apache RocketMQT، یک پلتفرم پیام رسان و پخش توزیع شده با تاخیر کم، کارایی، قابلیت اطمینان و انعطاف پذیری بالا و
آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
آزمایشگاه Black Lotus لومن، سیزدهم دسامبر 2023، یافتههایی را در خصوص باتنت KV (KV-botnet)، یک شبکه انتقال داده مخفی که توسط عوامل تحت حمایت دولت چین برای انجام فعالیتهای جاسوسی و اطلاعاتی با هدف نفوذ به زیرساختهای حیاتی ایالات متحده استفاده میشود را گزارش کرد. محققان در حوالی زمان اولین
