

جستجو














یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان
تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب
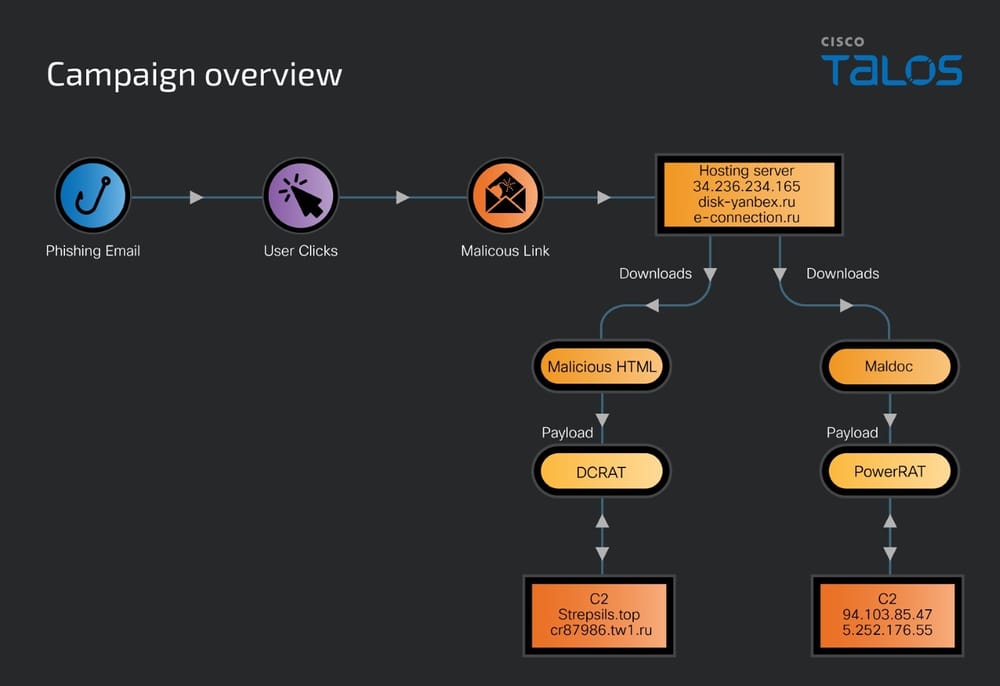
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان
تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
