

جستجو














یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در
بیش از 60 هزار دستگاه NAS قدیمی متعلق به شرکت D-Link وجود دارد که دیگر توسط این شرکت پشتیبانی نمیشوند و به روزرسانی دریافت نمیکنند. علاه براین، این تعداد دستگاه در برابر یک نقص بحرانی تزریق فرمان و یک اکسپلویت در دسترس عمومی آسیب پذیر هستند. این آسیب پذیری بحرانی

بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که

سیسکو ششم نوامبر ۲۰۲۴، یک آسیب پذیری بحرانی را در اکسس پوینتهای [1]URWB بیسیم خود برطرف کرد. این آسیب پذیری که با شناسه CVE-2024-20418 (امتیاز CVS: ۱۰.۰) دنبال میشود، به مهاجمان احراز هویت نشده و از راه دور اجازه میدهد تا دستورات دلخواه خود را با سطح دسترسی بالا اجرا
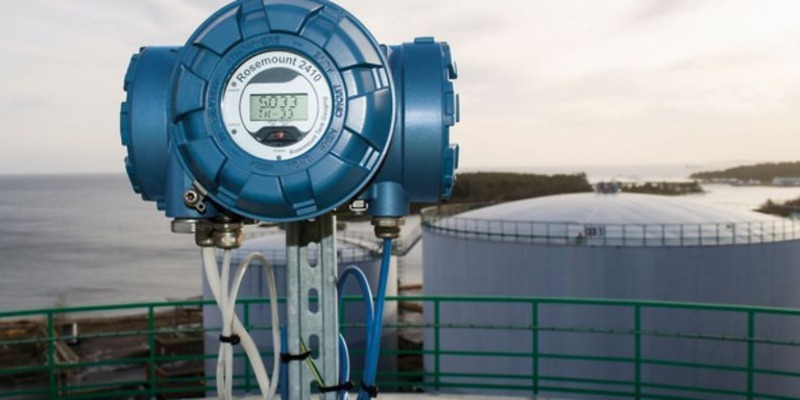
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
سیسکو اخیرا یک آسیب پذیری تزریق فرمان (command injection) دارای کد اکسپلویت عمومی را برطرف کرده است. این نقص امنیتی (CVE-2024-20469) که در محصول ISE[1] سیسکو شناسایی شده است، به هکرها اجازه میدهد تا سطح دسترسی خود را در سیستمهای آسیب پذیر به root افزایش دهند. ISE یک نرمافزار کنترل
سیسکو یک نقص امنیتی در سوئیچهای NX-OS خود شناسایی کرده است که برای ارائه بدافزار با سطح دسترسی root بر روی این دستگاهها مورد سوء استفاده قرار میگیرد. این آسیبپذیری روز صفر NX-OS (با شناسه CVE-2024-20399)، مربوط به یک مورد تزریق فرمان میباشد که به مهاجم لوکال احراز هویت شده

شرکت Zyxel، چهارم ژوئن ۲۰۲۴، یک به روزرسانی امنیتی فوری برای رفع سه آسیب پذیری بحرانی منتشر کرده است که دستگاههای قدیمی NAS این شرکت را تحت تأثیر قرار میدهند. این آسیب پذیریها مربوط به NAS326 و NAS542 که به ترتیب نسخههای فریمور 5.21(AAZF.16)C0 و 5.21(ABAG.13)C0 و قدیمیتر را اجرا
یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در
بیش از 60 هزار دستگاه NAS قدیمی متعلق به شرکت D-Link وجود دارد که دیگر توسط این شرکت پشتیبانی نمیشوند و به روزرسانی دریافت نمیکنند. علاه براین، این تعداد دستگاه در برابر یک نقص بحرانی تزریق فرمان و یک اکسپلویت در دسترس عمومی آسیب پذیر هستند. این آسیب پذیری بحرانی
بدافزار AndroxGh0st، یک ابزار حمله ابری مبتنی بر پایتون میباشد که به دلیل نفوذ به اپلیکیشنهای لاراول (Laravel ) با هدف دستیابی به دادههای حساس سرویسهایی مانند وب آمازون AWS)، SendGrid و Twilio) شناخته شده است. AndroxGh0st در حملاتی استفاده میشود که از مجموعه بزرگتری از نقصهای امنیتی استفاده میکنند که
سیسکو ششم نوامبر ۲۰۲۴، یک آسیب پذیری بحرانی را در اکسس پوینتهای [1]URWB بیسیم خود برطرف کرد. این آسیب پذیری که با شناسه CVE-2024-20418 (امتیاز CVS: ۱۰.۰) دنبال میشود، به مهاجمان احراز هویت نشده و از راه دور اجازه میدهد تا دستورات دلخواه خود را با سطح دسترسی بالا اجرا
سیستمهای کنترل صنعتی ساخته شده توسط سازندگان مختلف برای نظارت بر مخازن ذخیره ساز سوخت، از جمله آنهایی که در پمپ بنزینها استفاده میشوند، حاوی آسیب پذیریهای بحرانی هستند که میتوانند آنها را به اهدافی برای هکرها تبدیل کنند. سیستمهای سنج یا اندازهگیری مخزن اتوماتیک (ATG[1])، سیستمهای حسگری هستند که
سیسکو اخیرا یک آسیب پذیری تزریق فرمان (command injection) دارای کد اکسپلویت عمومی را برطرف کرده است. این نقص امنیتی (CVE-2024-20469) که در محصول ISE[1] سیسکو شناسایی شده است، به هکرها اجازه میدهد تا سطح دسترسی خود را در سیستمهای آسیب پذیر به root افزایش دهند. ISE یک نرمافزار کنترل
سیسکو یک نقص امنیتی در سوئیچهای NX-OS خود شناسایی کرده است که برای ارائه بدافزار با سطح دسترسی root بر روی این دستگاهها مورد سوء استفاده قرار میگیرد. این آسیبپذیری روز صفر NX-OS (با شناسه CVE-2024-20399)، مربوط به یک مورد تزریق فرمان میباشد که به مهاجم لوکال احراز هویت شده
شرکت Zyxel، چهارم ژوئن ۲۰۲۴، یک به روزرسانی امنیتی فوری برای رفع سه آسیب پذیری بحرانی منتشر کرده است که دستگاههای قدیمی NAS این شرکت را تحت تأثیر قرار میدهند. این آسیب پذیریها مربوط به NAS326 و NAS542 که به ترتیب نسخههای فریمور 5.21(AAZF.16)C0 و 5.21(ABAG.13)C0 و قدیمیتر را اجرا
