تگ: تهدیدات سایبری

Advanced Security Isn't Stopping Ancient Phishing Tactics گروه والنربایت vulnerbyte

تاکتیک‌های فیشینگ سنتی همچنان از سد پیشرفته‌ترین سامانه‌های امنیتی عبور می‌کنند!

پژوهش‌های جدید نشان می‌دهد که حتی پیچیده‌ترین و بالغ‌ترین سامانه‌های امنیت سازمانی همچنان در برابر حملات با استفاده از تاکتیک‌های فیشینگ سنتی آسیب‌پذیر هستند؛ حملاتی که سال‌هاست یکی از رایج‌ترین تهدیدات فضای سایبری محسوب می‌شوند. این بررسی که قرار است در رویداد Black Hat Europe در اوایل دسامبر ارائه شود، تلاش کرده

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - اکسپلویت - CVE

تعداد 768 آسیب ‌پذیری CVE در سال 2024 اکسپلویت شدند!

سال 2024 به ‌عنوان یک سال‌ طلایی و پرموفقیت برای هکرها در اکسپلویت آسیب ‌پذیری‌های شناخته شده به ثبت رسیده است. گزارش پیش رو، تعداد آسیب ‌پذیری‌هایی که اکسپلویت آنها اولین بار در سال 2024 به‌طور عمومی فاش شده است را مورد بررسی قرار می‌دهد. این بررسی با استفاده از

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج‌های Rspack و Vant در رجیستری NPM

پکیج‌های Rspack و Vant در رجیستری NPM به بدافزار آلوده شدند!

هکرها با ربودن توکن‌های اکانت npm توسعه دهندگان تیم‌های rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیج‌های npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی می‌باشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری CVE-2023-48788 - آسیب پذیری بحرانی - FortiClient EMS

سوء استفاده هکرها از آسیب پذیری پچ شده FortiClient EMS برای استقرار ابزارهای دسترسی از راه دور!

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و  ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال می‌شود،

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - داده لاگین وردپرس - گیت ‌هاب - GitHub -

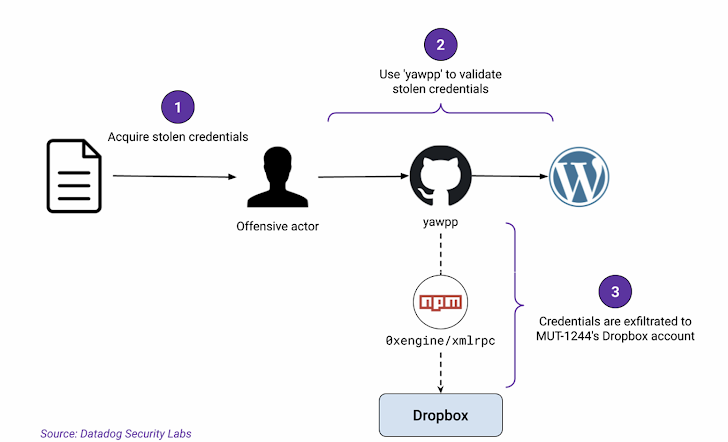
بیش از 390 هزار داده لاگین وردپرس از طریق مخزن آلوده گیت‌ هاب به سرقت رفت!

گزارش شده است که یک مخزن گیت ‌هاب حذف ‌شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست‌ در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ می‌کرد. این

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار SmokeLoader - تایوان - ایمیل‌ فیشینگ

نفوذ مجدد بدافزار SmokeLoader به صنایع مختلف تایوان

آزمایشگاه Fortiguard در سپتامبر 2024، حملاتی را توسط بدافزار SmokeLoader مشاهده کرد که شرکت‌های فعال در حوزه تولید، مراقبت‌های بهداشتی و فناوری اطلاعات تایوان را مورد هدف قرار می‌دادند. SmokeLoader یکی از بدافزارهای معروف است که به طور عمده برای بارگذاری سایر بدافزارها و انجام فعالیت‌های مخرب استفاده می‌شود. SmokeLoader

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری CVE-2024-49040 در سرور Microsoft Exchange - ایمیل

آسیب پذیری جالب CVE-2024-49040 در سرور Microsoft Exchange!

مایکروسافت در Patch Tuesday ماه نوامبر ۲۰۲۴، یک آسیب پذیری با شدت بالا (CVE-2024-49040) را در Exchange برطرف کرد. CVE-2024-49040 یک آسیب پذیری (رتبه CVSS 7.5) برای Exchange Server 2019 و Exchange Server 2016 می‌باشد که سوء استفاده از آن به هکرها اجازه می‌دهد تا ایمیل‌هایی را ارسال کنند که

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - مایکروسافت - حملات سایبری - دونالد ترامپ - ایران - روسیه - چین

مایکروسافت خواستار برخورد ترامپ با حملات سایبری ایران، روسیه و چین شد!

رئیس مایکروسافت از دونالد ترامپ رئیس ‌جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سخت‌گیرانه‌تری در قبال حملات سایبری تحت حمایت دولت‌های ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزارهای رباینده اطلاعات AMOS و Lumma Stealer - ابزار ساخت تصویر و ویدئو هوش مصنوعی

نفوذ بدافزارهای رباینده اطلاعات AMOS و Lumma به برنامه‌های هوش مصنوعی جعلی

برخی برنامه‌های جعلی ساخت تصویر و ویدئو مبتنی بر هوش مصنوعی، اخیرا توانسته‌اند سیستم عامل‌های ویندوز و macOS را توسط بدافزارهای رباینده اطلاعات AMOS و Lumma Stealer به منظور سرقت کیف پول‌های ارز دیجیتال، آلوده ‌کنند. Lumma Stealer یک بدافزار ویندوزی است و AMOS نیز متعلق به macOS می‌باشد. هر

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار GootLoader - جستجوی قوانین گربه بنگال در استرالیا

نفوذ بدافزار GootLoader به کاربرانی که در جستجوی قوانین گربه بنگال در استرالیا هستند!

بدافزار GootLoader، یک لودر است که به سوء استفاده از جاوا اسکریپت برای دانلود بدافزار یا ابزارهایی که پس از انجام فرآیند نفوذ برای سوء استفاده بیشتر و تداوم دسترسی در دستگاه آلوده مورد نیاز است، شناخته می‌شود. GootLoader از تکنیک SEO poisoning برای نفوذ اولیه استفاده می‌کند تا پیلود مخرب جاوا