

جستجو














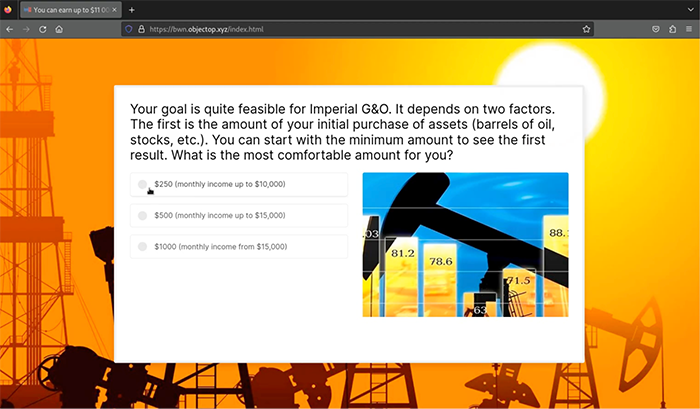
یک عامل تهدید جدید DNS به نام Savvy Seahorse از تکنیک های پیچیده برای جذب اهداف به پلتفرمهای سرمایه گذاری جعلی و سرقت وجوه سوء استفاده میکند. Savvy Seahorse در واقع یک عامل تهدید DNS است که قربانیان را متقاعد میسازد تا در پلتفرم های سرمایه گذاری جعلی حساب ایجاد
وزارت دادگستری ایالات متحده آمریکا رسماً توقیف عملیات باج افزار BlackCat را اعلام و ابزار رمزگشایی این باج افزار را منتشر کرد که بیش از ۵۰۰ قربانی آسیب دیده میتوانند از این ابزار جهت دسترسی مجدد به فایلهای رمز شده خود توسط بدافزار استفاده کنند. اسناد دادگاه حاکی از آن
مایکروسافت در اواخر دسامبر ۲۰۲۳، نسبت به افزایش فعالیتهای مخرب یک خوشه تهدید جدید که تحت عنوان Storm-0539 برای سازماندهی کلاهبرداری و سرقت کارت هدیه از طریق ایمیلهای بسیار پیچیده و حملات فیشینگ مبتنی بر SMS علیه شرکتهای خرده فروشی در طول فصل خرید تعطیلات ردیابی میکند، هشدار صادر کرد.
چشم انداز جُرم افزارها متنوع است. ما در این مقاله، گزیدههایی از گزارشهای کسپرسکی در خصوص کمپین FakeSG، باجافزار Akira و رباینده AMOS را به اشتراک گذاشتهایم که در ادامه به آن خواهیم پرداخت. مجرمان سایبری سعی دارند با توزیع انواع بدافزار برای پلتفرم های مختلف از قربانیان خود به
کسپرسکی، دائماً چشمانداز تهدیدات سایبری مالی را رصد میکند که شامل تهدیداتی برای مؤسسات مالی مانند بانکها و تهدیداتی با انگیزه مالی مانند باجافزار است که طیف وسیعتری از صنایع را مورد هدف قرار میدهند. به عنوان بخشی از بولتن امنیتی کسپرسکی، این شرکت سعی کرده است پیشبینی کند که
یک عامل تهدید جدید DNS به نام Savvy Seahorse از تکنیک های پیچیده برای جذب اهداف به پلتفرمهای سرمایه گذاری جعلی و سرقت وجوه سوء استفاده میکند. Savvy Seahorse در واقع یک عامل تهدید DNS است که قربانیان را متقاعد میسازد تا در پلتفرم های سرمایه گذاری جعلی حساب ایجاد
وزارت دادگستری ایالات متحده آمریکا رسماً توقیف عملیات باج افزار BlackCat را اعلام و ابزار رمزگشایی این باج افزار را منتشر کرد که بیش از ۵۰۰ قربانی آسیب دیده میتوانند از این ابزار جهت دسترسی مجدد به فایلهای رمز شده خود توسط بدافزار استفاده کنند. اسناد دادگاه حاکی از آن
مایکروسافت در اواخر دسامبر ۲۰۲۳، نسبت به افزایش فعالیتهای مخرب یک خوشه تهدید جدید که تحت عنوان Storm-0539 برای سازماندهی کلاهبرداری و سرقت کارت هدیه از طریق ایمیلهای بسیار پیچیده و حملات فیشینگ مبتنی بر SMS علیه شرکتهای خرده فروشی در طول فصل خرید تعطیلات ردیابی میکند، هشدار صادر کرد.
چشم انداز جُرم افزارها متنوع است. ما در این مقاله، گزیدههایی از گزارشهای کسپرسکی در خصوص کمپین FakeSG، باجافزار Akira و رباینده AMOS را به اشتراک گذاشتهایم که در ادامه به آن خواهیم پرداخت. مجرمان سایبری سعی دارند با توزیع انواع بدافزار برای پلتفرم های مختلف از قربانیان خود به
کسپرسکی، دائماً چشمانداز تهدیدات سایبری مالی را رصد میکند که شامل تهدیداتی برای مؤسسات مالی مانند بانکها و تهدیداتی با انگیزه مالی مانند باجافزار است که طیف وسیعتری از صنایع را مورد هدف قرار میدهند. به عنوان بخشی از بولتن امنیتی کسپرسکی، این شرکت سعی کرده است پیشبینی کند که
