مخزن PyPI اخیرا سیستم جدیدی به نام آرشیو پروژه یا ” Archive Project” را معرفی کرده است که به توسعه دهندگان این امکان را میدهد که پروژههای خود را آرشیو کرده و به کاربران اطلاع دهند که دیگر به روزرسانی جدیدی در آینده منتشر نخواهد شد. PyPI یک مخزن آنلاین

دو روز قبل گزارشی را منتشر کردیم مبنی بر آنکه هکرها توانستهاند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آن بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و

هکرها اخیرا موفق شدند طی یک حمله سایبری جدید، تعدادی افزونه معروف و رسمی کروم را مورد هدف قرار دهند و کدهای مخرب خود را به آنها تزریق کنند که به موجب آنها بیش از ۶۰۰,۰۰۰ کاربر در معرض سرقت داده و افشای اطلاعات قرار گرفتند. در واقع هکرها با

هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد

هکرها اخیرا پروژههای GitHub را توسط کامیتهای مخرب ( Commit یک نسخه مستقل از پروژه گیت هاب است که به تمامی فایلها و پوشههایی که بخشی از آن نسخه هستند، اشاره دارد) و درخواستهای pull مورد هدف قرار دادهاند تا بکدورهای خود را به این پروژهها تزریق کنند. مخزن گیت

محققان SlashNext یک ابزار فیشینگ جدید به نام Goissue را در یک انجمن جرایم سایبری کشف کردهاند که هدف آن، کاربران GitHub میباشد! هکرها با استفاده از Goissue میتوانند آدرسهای ایمیل توسعه دهندگان را از پروفایل GitHub در دسترس عموم آنها استخراج کنند و سپس حملات فیشینگ انبوه را علیه

یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به دهها میلیون میرسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله

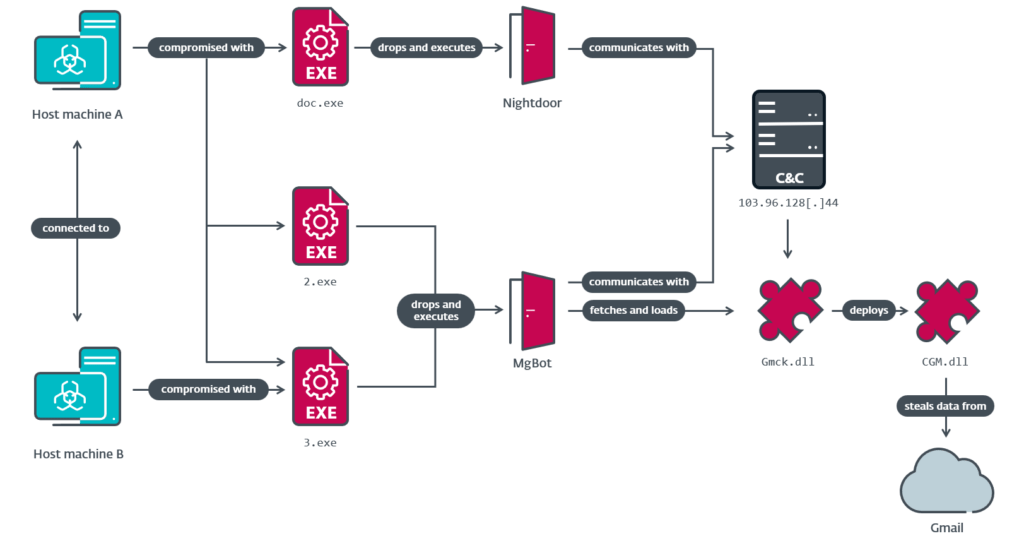
محققان ESET یک مجموعه ابزار جدید به نام CloudScout را شناسایی کردهاند که توسط گروه Evasive Panda یا پاندای فراری برای دسترسی به سرویسهای ابری و بازیابی دادهها از آنها توسعه یافته و استفاده شده است. CloudScout در واقع یک مجموعه ابزار دات نت میباشد که توسط این گروه برای

پلتفرم خودکار تشخیص خطر Phylum اخیراً چندین پکیج مشکوک منتشر شده در رجیستری npm را شناسایی کرده است که برای استخراج کلیدهای خصوصی اتریوم و دسترسی از راه دور به دستگاه از طریق پروتکل SSH طراحی شدهاند. پکیجها تلاش میکنند با نوشتن کلید عمومی SSH هکر در فایل authorized_keys کاربر