

جستجو














هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
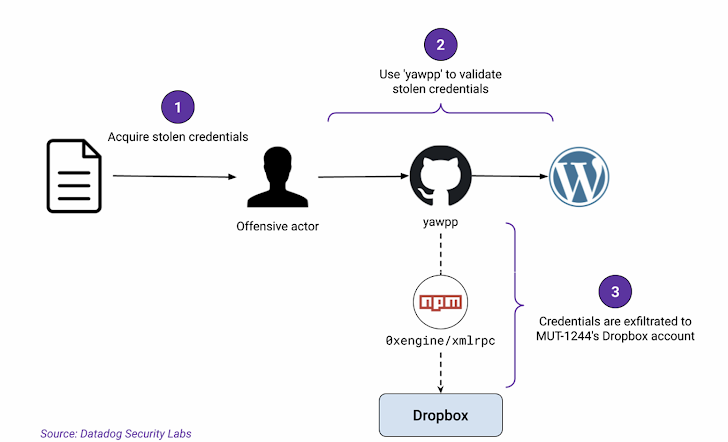
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه در ماه اکتبر، نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفت. بکدور ROMCOM متعلق به یک گروه تهدید پیچیده و
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
هکرها در سالهای اخیر به طور فزاینده از پیوستهایی با فرمت SVG یا Scalable Vector Graphics در ایمیلهای خود برای نمایش فرمهای فیشینگ یا استقرار بدافزار به منظور دور زدن مکانیزم شناسایی استفاده میکنند. اغلب تصاویر موجود در وب، فایلهای JPG یا PNG هستند که از شبکهای از مربعهای ریز

رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
بدافزار GootLoader، یک لودر است که به سوء استفاده از جاوا اسکریپت برای دانلود بدافزار یا ابزارهایی که پس از انجام فرآیند نفوذ برای سوء استفاده بیشتر و تداوم دسترسی در دستگاه آلوده مورد نیاز است، شناخته میشود. GootLoader از تکنیک SEO poisoning برای نفوذ اولیه استفاده میکند تا پیلود مخرب جاوا
یک بدافزار بانکی جدید اندرویدی به نام تروجان ToxicPanda از اواخر اکتبر 2024 شناسایی شده است. این تروجان به هکرها اجازه میدهد تا تراکنشهای بانکی جعلی انجام دهند و تا کنون بیش از 1500 دستگاه اندرویدی را آلوده کرده است. تروجانهای بانکی، نرم افزارهای مخربی هستند که برای سرقت اطلاعات
یک کمپین فیشینگ جدید به نام CRON#TRAP که توسط محققان Securonix شناسایی شده است، سیستمهای ویندوز را توسط یک ماشین مجازی لینوکس حاوی یک بکدور از پیش پیکربندی شده آلوده میکند. این بکدور برای ایجاد دسترسی مخفیانه به شبکههای شرکتی طراحی و در نظر گرفته شده است. استفاده از ماشینهای
هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket
یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این
محققان سیسکو تالوس از اواخر سال 2023 شاهد موج جدیدی از حملات سایبری از سوی یک گروه تهدید کننده روسی به نام UAT-5647 میباشند. این گروه در ماه اکتبر، نوع جدیدی از بدافزار RomCom را علیه نهادهای دولتی اوکراین و لهستان به کار گرفت. بکدور ROMCOM متعلق به یک گروه تهدید پیچیده و
یک گروه تهدید کننده به نام Matrix، بات نتی را راه اندازی کرده است که به طور خاص بر روی نفوذ به دستگاههای اینترنت اشیاء (IoT) متمرکز است. بات نت Matrix از آسیب پذیریها، دادههای لاگین ضعیف یا پیشفرض و پیکربندیهای اشتباه در دستگاههای IoT و سیستمهای سازمانی سوء استفاده
هکرها در سالهای اخیر به طور فزاینده از پیوستهایی با فرمت SVG یا Scalable Vector Graphics در ایمیلهای خود برای نمایش فرمهای فیشینگ یا استقرار بدافزار به منظور دور زدن مکانیزم شناسایی استفاده میکنند. اغلب تصاویر موجود در وب، فایلهای JPG یا PNG هستند که از شبکهای از مربعهای ریز
رئیس مایکروسافت از دونالد ترامپ رئیس جمهوری منتخب آمریکا، درخواست کرده است که در دولت جدید خود رویکرد سختگیرانهتری در قبال حملات سایبری تحت حمایت دولتهای ایران، روسیه و چین اتخاذ کند. این درخواست پس از آن صورت گرفت که موجی از حملات سایبری از جانب روسیه و چین علیه
بدافزار GootLoader، یک لودر است که به سوء استفاده از جاوا اسکریپت برای دانلود بدافزار یا ابزارهایی که پس از انجام فرآیند نفوذ برای سوء استفاده بیشتر و تداوم دسترسی در دستگاه آلوده مورد نیاز است، شناخته میشود. GootLoader از تکنیک SEO poisoning برای نفوذ اولیه استفاده میکند تا پیلود مخرب جاوا
یک بدافزار بانکی جدید اندرویدی به نام تروجان ToxicPanda از اواخر اکتبر 2024 شناسایی شده است. این تروجان به هکرها اجازه میدهد تا تراکنشهای بانکی جعلی انجام دهند و تا کنون بیش از 1500 دستگاه اندرویدی را آلوده کرده است. تروجانهای بانکی، نرم افزارهای مخربی هستند که برای سرقت اطلاعات
یک کمپین فیشینگ جدید به نام CRON#TRAP که توسط محققان Securonix شناسایی شده است، سیستمهای ویندوز را توسط یک ماشین مجازی لینوکس حاوی یک بکدور از پیش پیکربندی شده آلوده میکند. این بکدور برای ایجاد دسترسی مخفیانه به شبکههای شرکتی طراحی و در نظر گرفته شده است. استفاده از ماشینهای
