تگ: دارک وب

Google to Shut Down Dark Web Monitoring Tool in February 2026 گروه والنربایت vulnerbyte

گوگل ابزار پایش دارک‌وب را در فوریه ۲۰۲۶ تعطیل می‌کند، پایان عمر Dark Web Report کمتر از دو سال پس از راه‌اندازی!

گوگل اعلام کرد ابزار Dark Web Report خود را که برای شناسایی اطلاعات شخصی کاربران در دارک‌وب طراحی شده بود، در فوریه ۲۰۲۶ به‌طور کامل از دسترس خارج می‌کند؛ اقدامی که کمتر از دو سال پس از معرفی رسمی این قابلیت انجام می‌شود. بر اساس اعلام گوگل: اسکن نشت‌های جدید

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب‌ پذیری CVE-2022–40684 - دستگاه FortiGate - گروه Belsen

افشای داده‌های بیش از 15000 دستگاه FortiGate در دارک وب!

یک گروه هک جدید به نام Belsen ، فایل‌های پیکربندی حساس و داده‌های لاگین VPN بیش از 15000 دستگاه FortiGate را به صورت رایگان در دارک وب منتشر کرده است. این داده‌های فاش شده متعلق به سازمان‌های دولتی و خصوصی در سراسر جهان می‌باشند و شامل آدرس‌های IP، نام‌های کاربری،

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - تهدیدات دارک وب

تهدیدات دارک وب و پیش بینی‌های کسپرسکی برای سال ۲۰۲۵

فضای دارک وب مدام در حال تحول است و چالش‌ها و تهدیدات جدید و مختص خود را دارد. سال ۲۰۲۵ نیز مانند سال‌های قبل، دستاوردها و چالش‌های خود را خواهد داشت. ما در این مقاله با استناد به گزارش کسپرسکی به بررسی تهدیدات دارک وب در سال ۲۰۲۴ و پیش

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - شرکت خودپرداز بیت کوین بایت فدرال

شرکت خودپرداز بیت کوین بایت فدرال هک شد!

شرکت بایت فدرال (Byte Federal)، یکی از اپراتورهای بزرگ خودپرداز بیت‌کوین مستقر در ایالات متحده، در یک حمله سایبری مورد نفوذ قرار گرفت که منجر به افشای اطلاعات شخصی ۵۸ هزار کاربر شد. بایت فدرال دارای بیش از 1200 دستگاه خودپرداز در ۴۲ ایالت آمریکا می‌باشد که به مردم اجازه

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - نفوذ باج افزار Interlock به سرورهای FreeBSD

نفوذ باج افزار Interlock به سرورهای FreeBSD و زیرساخت‌های حیاتی!

یک عملیات باج‌ افزاری نسبتاً جدید به نام Interlock زیرساخت‌های حیاتی و سرورهای FreeBSD سازمان‌های سراسر جهان را مورد نفوذ قرار داده است. این تاکتیک نشان ‌دهنده تغییرات عملکردی در میان اپراتورهای باج ‌افزار است که دامنه خود را از سیستم‌های ویندوز  و لینوکس به محیط‌های کمتر مورد حمله گسترش

Information stealer - بدافزارهای رباینده اطلاعات - گروه vulnerbyte - گروه والنربایت - vulnerbyte group

نگاهی بر بدافزارهای رباینده اطلاعات یا Information stealer ها

بدافزارهای رباینده اطلاعات یا Information stealerها، تروجان‌هایی هستند که به منظور جمع آوری اطلاعات از یک سیستم و سپس فروش آنها در دارک وب یا استفاده در حملات سایبری بعدی طراحی شده‌اند. رایج‌ترین نوع بدافزارهای رباینده، داده‌های لاگین مانند نام‌های کاربری و رمزهای عبور را جمع‌آوری و آنها را از

اکسپلویت - PoC - آسیب پذیری‌ - CVE - دارک وب

بررسی پیامد تاخیر در اصلاح آسیب‌ پذیری‌ ها

سوء استفاده از آسیب پذیری‌های نرم افزاری، سخت افزاری و همچنین اپلیکیشن‌های وب، یکی از سه روش محبوب حمله به سازمان‌ها در پنج سال گذشته می‌باشد. طبق داده‌های Positive Technologies ، سهم حملات موفق در سال 2023 که شامل اکسپلویت آسیب‌ پذیری ‌ها می‌شود، 32 درصد بوده که نسبت به

حملات باج افزار

۶۹ درصد از کل درآمد حاصل از حملات باج افزاری، متعلق به هکرهای روسی زبان است

تحلیلگران بلاکچین در آزمایشگاه TRM، برآورد کرده‌اند که در سال گذشته (۲۰۲۳)، هکرهای روسی زبان، حداقل 69 درصد از کل درآمدهای حاصل از حملات باج افزاری را به خود اختصاص داده‌اند. این درآمد که بصورت ارز دیجیتال می‌باشد، به ارزش بیش از ۵۰۰ میلیون دلار تخمین زده شده است. هکرهای

ارائه بیش از ۲۲۵۰۰۰ گواهی اعتبار ChatGPT هک شده برای فروش در بازارهای دارک وب

ارائه بیش از ۲۲۵۰۰۰ گواهی اعتبار ChatGPT هک شده برای فروش در بازارهای دارک وب

یافته‌های جدید Group-IB حاکی از آن است که بیش از 225 هزار لاگ شامل گواهی اعتبار ChatGPT هک شده برای فروش در بازارهای زیرزمینی بین ژانویه تا اکتبر 2023 در دسترس قرار گرفته است. این گواهی‌های اعتبار در لاگ های رباینده اطلاعات مرتبط با بدافزارهای رباینده از جمله LummaC2، Raccoon

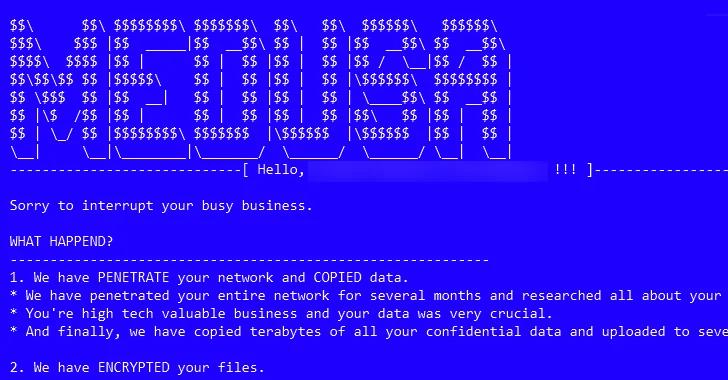
باج ‌افزار Medusa

از انتشار داده تا اخاذی چندگانه باج‌ افزار Medusa

باج افزار Medusa در اواخر سال ۲۰۲۲ به عنوان پلتفرم باج افزار به عنوان یک سرویس (RaaS) ظاهر شد و در اوایل سال ۲۰۲۳ به شهرت رسید و عمدتاً محیط‌های ویندوز را مورد هدف قرار ‌میدهد. گروه باج ‌افزار Medusa، باج‌افزار خود را غالبا از طریق اکسپلویت و سوء استفاده