

جستجو














یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به دهها میلیون میرسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله
ویل هریس، مهندس نرم افزار گوگل کروم، سیاُم جولای ۲۰۲۴ طی بیانیهای اعلام کرد که به منظور محافظت بهتر از کوکیها در سیستمهای ویندوز و حفاظت بهبود یافته در برابر حملات بدافزارهای رباینده اطلاعات (infostealer)، ویژگی رمزگذاری محدود به اپلیکیشن (app-bound) به مرورگر کروم (Chrome 127) اضافه خواهد شد. این
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای
بدافزارهای رباینده اطلاعات یا Information stealerها، تروجانهایی هستند که به منظور جمع آوری اطلاعات از یک سیستم و سپس فروش آنها در دارک وب یا استفاده در حملات سایبری بعدی طراحی شدهاند. رایجترین نوع بدافزارهای رباینده، دادههای لاگین مانند نامهای کاربری و رمزهای عبور را جمعآوری و آنها را از
هکرها و توسعه دهندگانی که در پشت بدافزار رباینده اطلاعات Rhadamanthys (رادامانتیس) قرار دارند، ویژگیهای پیشرفته جدیدی را به این بدافزار افزودهاند، از جمله استفاده از هوش مصنوعی ([1]AI) برای تشخیص کاراکتر نوری ([2]OCR) به عنوان بخشی از آنچه که “تشخیص تصویر عبارت Seed ” نامیده میشود. عبارت Seed یا
توسعهدهندگان بدافزارهای Infostealer (یا رباینده اطلاعات)، بهروزرسانیهایی را منتشر کردهاند که مدعی هستند میتوانند ویژگی اخیراً معرفیشده گوگل کروم، یعنی App-Bound Encryption یا رمزگذاری محدود به اپلیکیشن را که به منظور محافظت از دادههای حساس مانند کوکیها افزوده شده بود، دور بزنند. ویژگی رمزگذاری محدود به اپلیکیشن در کروم 127
یک گروه جرایم سایبری فعال به نام مارکوپولو (Marko Polo)، دهها هزار دستگاه را در سراسر جهان از طریق کلاهبرداریهای مرتبط با ارز دیجیتال و بازی مورد نفوذ قرار داده و اطلاعات حساس شخصی و شرکتی آنها را ربوده است. مارکوپولو یک عملیات بدافزار رباینده اطلاعات شامل سی کمپین است
آوریل ۲۰۲۴ بود که گزارش شد بخش کامنت یا نظرات GitHub برای توزیع بدافزار با استفاده از URLهای مخازن مایکروسافت مورد سوء استفاده قرار گرفته است. اکنون پس از گذشت حدود ۴ ماه، اتفاقی مشابه آن مجددا تکرار شده است. بخش کامنت بسیاری از پروژههای GitHub برای توزیع بدافزار رباینده
گروه باج افزار Qilin در حملات اخیر خود از یک تاکتیک جدید استفاده کردند. این گروه، یک بدافزار رباینده سفارشی را برای سرقت اطلاعات حساب ذخیره شده در مرورگر گوگل کروم به کار گرفته است. باج افزار Qilin برای اولین بار در ژوئیه 2022 مشاهده شد. Qilin به زبان Golang
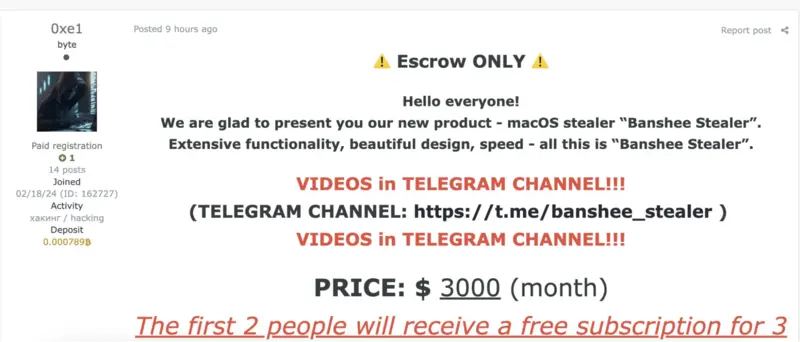
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به دهها میلیون میرسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله
ویل هریس، مهندس نرم افزار گوگل کروم، سیاُم جولای ۲۰۲۴ طی بیانیهای اعلام کرد که به منظور محافظت بهتر از کوکیها در سیستمهای ویندوز و حفاظت بهبود یافته در برابر حملات بدافزارهای رباینده اطلاعات (infostealer)، ویژگی رمزگذاری محدود به اپلیکیشن (app-bound) به مرورگر کروم (Chrome 127) اضافه خواهد شد. این
تیم امنیتی GoDaddy در حال ردیابی نوع جدیدی از حملات به روزرسانی جعلی مرورگر تحت عنوان ClickFix (معروف به ClearFake) است که از طریق نصب پلاگینهای جعلی وردپرس انجام میشود. تکنیک ClickFix از استراتژیهای مهندسی اجتماعی برای فریب کاربران به منظور اجرای کدهای مخرب استفاده میکند و در نهایت سیستمهای
بدافزارهای رباینده اطلاعات یا Information stealerها، تروجانهایی هستند که به منظور جمع آوری اطلاعات از یک سیستم و سپس فروش آنها در دارک وب یا استفاده در حملات سایبری بعدی طراحی شدهاند. رایجترین نوع بدافزارهای رباینده، دادههای لاگین مانند نامهای کاربری و رمزهای عبور را جمعآوری و آنها را از
هکرها و توسعه دهندگانی که در پشت بدافزار رباینده اطلاعات Rhadamanthys (رادامانتیس) قرار دارند، ویژگیهای پیشرفته جدیدی را به این بدافزار افزودهاند، از جمله استفاده از هوش مصنوعی ([1]AI) برای تشخیص کاراکتر نوری ([2]OCR) به عنوان بخشی از آنچه که “تشخیص تصویر عبارت Seed ” نامیده میشود. عبارت Seed یا
توسعهدهندگان بدافزارهای Infostealer (یا رباینده اطلاعات)، بهروزرسانیهایی را منتشر کردهاند که مدعی هستند میتوانند ویژگی اخیراً معرفیشده گوگل کروم، یعنی App-Bound Encryption یا رمزگذاری محدود به اپلیکیشن را که به منظور محافظت از دادههای حساس مانند کوکیها افزوده شده بود، دور بزنند. ویژگی رمزگذاری محدود به اپلیکیشن در کروم 127
یک گروه جرایم سایبری فعال به نام مارکوپولو (Marko Polo)، دهها هزار دستگاه را در سراسر جهان از طریق کلاهبرداریهای مرتبط با ارز دیجیتال و بازی مورد نفوذ قرار داده و اطلاعات حساس شخصی و شرکتی آنها را ربوده است. مارکوپولو یک عملیات بدافزار رباینده اطلاعات شامل سی کمپین است
آوریل ۲۰۲۴ بود که گزارش شد بخش کامنت یا نظرات GitHub برای توزیع بدافزار با استفاده از URLهای مخازن مایکروسافت مورد سوء استفاده قرار گرفته است. اکنون پس از گذشت حدود ۴ ماه، اتفاقی مشابه آن مجددا تکرار شده است. بخش کامنت بسیاری از پروژههای GitHub برای توزیع بدافزار رباینده
گروه باج افزار Qilin در حملات اخیر خود از یک تاکتیک جدید استفاده کردند. این گروه، یک بدافزار رباینده سفارشی را برای سرقت اطلاعات حساب ذخیره شده در مرورگر گوگل کروم به کار گرفته است. باج افزار Qilin برای اولین بار در ژوئیه 2022 مشاهده شد. Qilin به زبان Golang
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
