یک گروه هک روسی زبان به نام Crazy Evil با بیش از ۱۰ کلاهبرداری فعال در شبکههای اجتماعی مرتبط میباشد. این گروه از روشهای فریبنده متنوعی استفاده میکند تا قربانیان را گمراه کرده و آنها را به نصب بدافزارهایی مانند StealC ،AMOS و Angel Drainer ترغیب کند. Crazy Evil که

سال ۲۰۲۴، سهم بسزایی در حملات سایبری داشت و شرکتهای بزرگی همچون Dell و TicketMaster قربانی نقض و افشای داده و حمله به زیرساخت شدند. انتظار میرود که چشم انداز امنیت سایبری در سال ۲۰۲۵ نیز تحت سلطه چندین تهدید بدافزاری مهم باشد. ما در اینجا با استناد به یافتههای

یک اکسپلویت PoC جعلی برای CVE-2024-49113 در GitHubمنتشر شده است که کاربران را توسط بدافزار رباینده اطلاعات آلوده میکند. این بدافزار، دادههای حساس قربانیان را ربوده و به یک سرور FTP خارجی تحت کنترل مهاجم ارسال میکند. این تاکتیک، جدید نیست؛ چرا که پیش از این نیز، چندین مستند از

فضای دارک وب مدام در حال تحول است و چالشها و تهدیدات جدید و مختص خود را دارد. سال ۲۰۲۵ نیز مانند سالهای قبل، دستاوردها و چالشهای خود را خواهد داشت. ما در این مقاله با استناد به گزارش کسپرسکی به بررسی تهدیدات دارک وب در سال ۲۰۲۴ و پیش

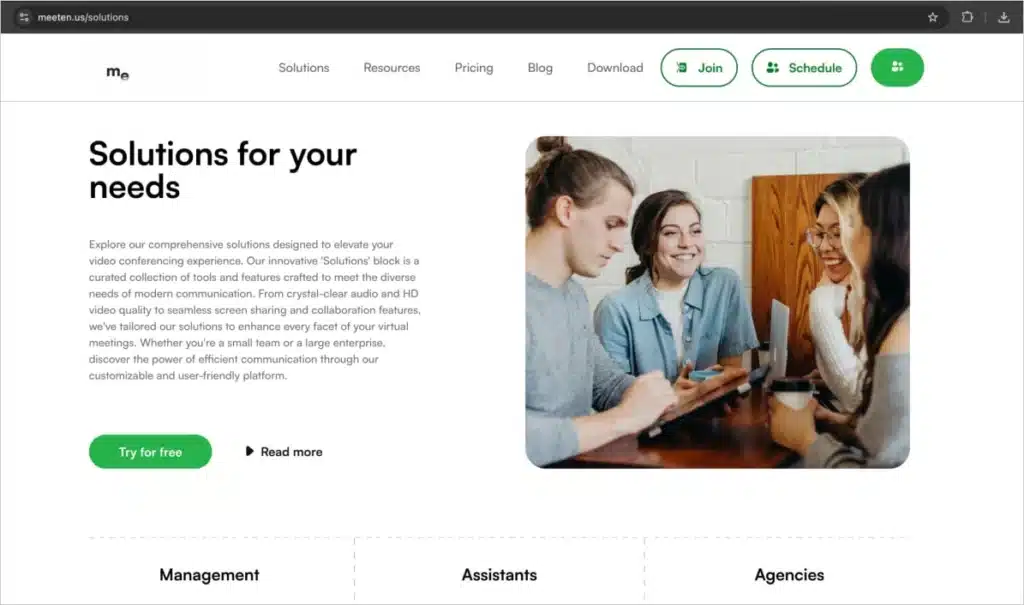
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee

تهدیدات سایبری روز به روز پیچیدهتر و تکامل یافتهتر میشوند. امروزه امنیت سایبری برای محافظت از داراییهای دیجیتال در برابر حملات پیشرفته، بسیار حائز اهمیت میباشد. از این رو، نیاز به اقدامات امنیتی پیشرفته و تمرکز بر آگاهی از امنیت سایبری بیشتر خواهد شد. ما در این مقاله با استناد

تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب

پیش بینی جرم افزارها و تهدیدات سایبری مالی در سال 2025 کسپرسکی، دائماً چشمانداز تهدیدات سایبری مالی را رصد میکند که شامل تهدیداتی علیه مؤسسات مالی مانند بانکها و شرکتهای فین تک و تهدیداتی با انگیزه مالی مانند باجافزارها میباشند. این تهدیدات، طیف وسیعتری از صنایع را مورد هدف قرار

برخی برنامههای جعلی ساخت تصویر و ویدئو مبتنی بر هوش مصنوعی، اخیرا توانستهاند سیستم عاملهای ویندوز و macOS را توسط بدافزارهای رباینده اطلاعات AMOS و Lumma Stealer به منظور سرقت کیف پولهای ارز دیجیتال، آلوده کنند. Lumma Stealer یک بدافزار ویندوزی است و AMOS نیز متعلق به macOS میباشد. هر

سیسکو تالوس یک بدافزار رباینده جدید به نام PXA یا PXA stealer را کشف کرده است که برای سرقت اطلاعات طراحی شده است. این بدافزار به زبان پایتون نوشته شده و توسط یک هکر ویتنامی زبان مدیریت میشود. PXA Stealer، اطلاعات حساس قربانیان از جمله دادههای لاگین حسابهای مختلف، شماره