

جستجو
















اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،

شرکت Juniper Networks یازدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی را برای پچ یک آسیب پذیری بحرانی در محصولات Session Smart Router،Session Smart Conductor و WAN Assurance Router خود منتشر کرد. این آسیب پذیری که با شناسه CVE-2025-21589 دنبال میشود میتواند برای کنترل دستگاههای آسیب پذیر مورد سوءاستفاده قرار گیرد. شرکت

چندی پیش یک آسیب پذیری بحرانی سرریز بافر، با شناسه CVE-2024-54887، در روترهای TP-Link TL-WR940N شناسایی شد که به طور خاص بر نسخههای سخت افزاری 3 و 4 با فریمور 3.16.9 و قدیمیتر تأثیر میگذارد. این آسیب پذیری به مهاجمان احراز هویت شده اجازه میدهد تا کد دلخواه خود را
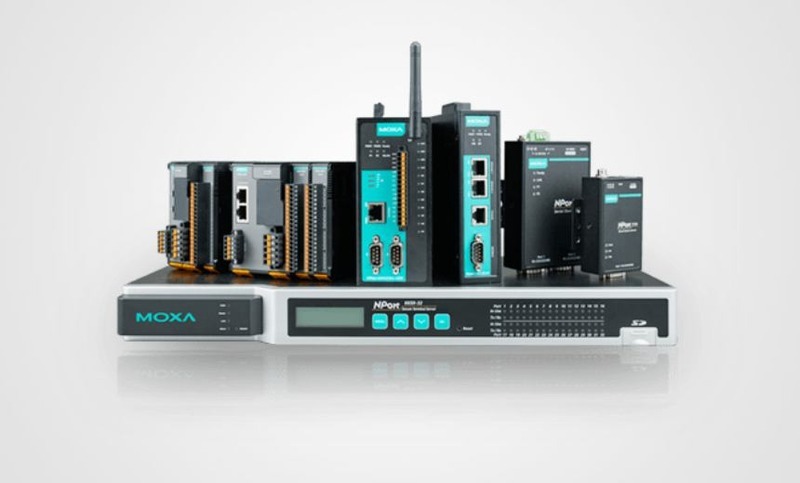
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
نوع جدیدی از بات نت Mirai شناسایی شده است که از آسیب پذیریهای روز صفر برای هدف قرار دادن روترهای صنعتی و دستگاههای خانه هوشمند استفاده میکند. این توسعه نشان دهنده تشدید قابل توجه پیچیدگی حملات مبتنی بر Mirai است. این حملات از نوامبر ۲۰۲۴ با اکسپلویت آسیب پذیریهای از

شرکت Juniper Networks اخیرا هشداری در رابطه با احیای مجدد بات نت Mirai صادر کرده است. این بات نت در حال حاضر روترهای SSR (یا Session Smart Router) شرکت جونیپر را که دارای رمز عبور پیش فرض هستند مورد هدف قرار میدهد. SSR یک راهکار نوآورانه در زمینه شبکه میباشد
یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در
به گفته محققان SecurityScorecard، گروه سایبری Volt Typhoon با حمایت مالی چین مجددا شروع به بازیابی بدافزار بات نت KV (یا KV-Botnet) خود کرده است. حملات سایبری این گروه در حال حاضر عمدتا بر روی روترهای قدیمی Cisco و Netgear متمرکز میباشد. Volt Typhoon یک گروه هک تحت حمایت دولت
مایکروسافت هشدار داده است که هکرهای چینی از بات نت Quad7 (با نام مستعار Botnet-7777، CovertNetwork-1658 و xlogin) که متشکل از هزاران روتر هک شده است برای سرقت اطلاعات کاربری و انجام حملات password spray استفاده میکنند. این بات نت اولین بار در اکتبر 2023 توسط محقق امنیتی Gi7w0rm کشف
اداره تحقیقات فدرال ایالات متحده (FBI) هشدار داده است که مهاجمان سایبری با آلوده کردن روترهای منسوخشده(end-of-life) به بدافزار، آنها را به پروکسیهایی تبدیل میکنند که در شبکههای 5Socks و Anyproxy به فروش میرسند. این دستگاهها که سالها پیش عرضه شدهاند و دیگر از سوی تولیدکنندگان بهروزرسانی امنیتی دریافت نمیکنند،
شرکت Juniper Networks یازدهم فوریه ۲۰۲۵، به روزرسانیهای امنیتی را برای پچ یک آسیب پذیری بحرانی در محصولات Session Smart Router،Session Smart Conductor و WAN Assurance Router خود منتشر کرد. این آسیب پذیری که با شناسه CVE-2025-21589 دنبال میشود میتواند برای کنترل دستگاههای آسیب پذیر مورد سوءاستفاده قرار گیرد. شرکت
چندی پیش یک آسیب پذیری بحرانی سرریز بافر، با شناسه CVE-2024-54887، در روترهای TP-Link TL-WR940N شناسایی شد که به طور خاص بر نسخههای سخت افزاری 3 و 4 با فریمور 3.16.9 و قدیمیتر تأثیر میگذارد. این آسیب پذیری به مهاجمان احراز هویت شده اجازه میدهد تا کد دلخواه خود را
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
نوع جدیدی از بات نت Mirai شناسایی شده است که از آسیب پذیریهای روز صفر برای هدف قرار دادن روترهای صنعتی و دستگاههای خانه هوشمند استفاده میکند. این توسعه نشان دهنده تشدید قابل توجه پیچیدگی حملات مبتنی بر Mirai است. این حملات از نوامبر ۲۰۲۴ با اکسپلویت آسیب پذیریهای از
شرکت Juniper Networks اخیرا هشداری در رابطه با احیای مجدد بات نت Mirai صادر کرده است. این بات نت در حال حاضر روترهای SSR (یا Session Smart Router) شرکت جونیپر را که دارای رمز عبور پیش فرض هستند مورد هدف قرار میدهد. SSR یک راهکار نوآورانه در زمینه شبکه میباشد
یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در
به گفته محققان SecurityScorecard، گروه سایبری Volt Typhoon با حمایت مالی چین مجددا شروع به بازیابی بدافزار بات نت KV (یا KV-Botnet) خود کرده است. حملات سایبری این گروه در حال حاضر عمدتا بر روی روترهای قدیمی Cisco و Netgear متمرکز میباشد. Volt Typhoon یک گروه هک تحت حمایت دولت
مایکروسافت هشدار داده است که هکرهای چینی از بات نت Quad7 (با نام مستعار Botnet-7777، CovertNetwork-1658 و xlogin) که متشکل از هزاران روتر هک شده است برای سرقت اطلاعات کاربری و انجام حملات password spray استفاده میکنند. این بات نت اولین بار در اکتبر 2023 توسط محقق امنیتی Gi7w0rm کشف
