تگ: زنجیره تامین نرم افزار

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج‌های Rspack و Vant در رجیستری NPM

پکیج‌های Rspack و Vant در رجیستری NPM به بدافزار آلوده شدند!

هکرها با ربودن توکن‌های اکانت npm توسعه دهندگان تیم‌های rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیج‌های npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی می‌باشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - کامیت‌ های مخرب در گیت هاب - github

پروژه‌های GitHub توسط کامیت‌ های مخرب مورد هدف قرار گرفتند

هکرها اخیرا پروژه‌های GitHub را توسط کامیت‌های مخرب ( Commit یک نسخه مستقل از پروژه گیت هاب است که به تمامی فایل‌ها و پوشه‌هایی که بخشی از آن نسخه هستند، اشاره دارد) و درخواست‌های pull مورد هدف قرار داده‌اند تا بکدورهای خود را به این پروژه‌ها تزریق کنند. مخزن گیت‌

گروه والنربایت - گروه vulnerbyte - حملات زنجیره تامین - پروژه‌های منبع باز - vulnerbyte Group

نفوذ حملات زنجیره تامین به پروژه‌های منبع باز

پروژه‌های منبع باز به دلیل ماهیت مشارکتی و پذیرش گسترده خود مشهور هستند، اما حملات زنجیره تامین پیچیده بیش از پیش آنها را هدف قرار می‌دهند. محققان Checkmarx اخیراً دریافته‌اند که می‌توان از نقاط ورودی در چندین اکوسیستم برنامه‌نویسی مانند PyPI، npm، Ruby Gems، NuGet، Dart Pub و Rust Crates

پکیج‌های npm

سوء استفاه از پکیج‌های npm برای پنهان کردن کد بکدور!

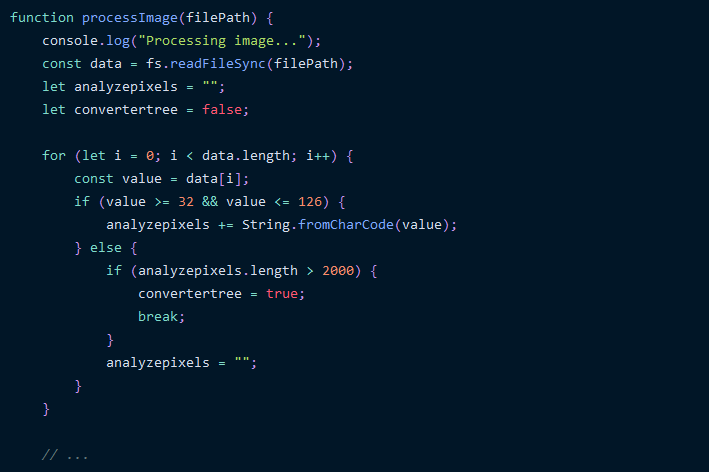
محققان امنیت سایبری دو پکیج مخرب را در رجیستری پکیج npm شناسایی کرده‌اند که کدهای بکدور را برای اجرای دستورات پنهان می‌کنند.  این دستورات مخرب از یک سرور راه دور ارسال می‌شوند. پکیج‌های مورد بحث که img-aws-s3-object-multipart-copy و legacyaws-s3-object-multipart-copy نام دارند، هر کدام به ترتیب 190 و 48 بار دانلود