

جستجو














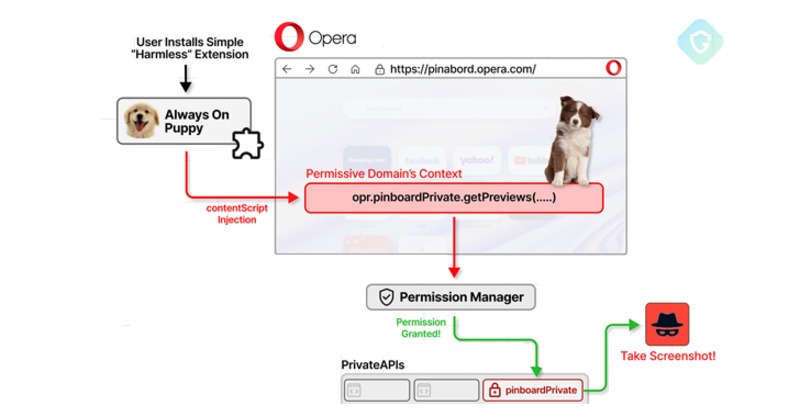
مرورگر اپرا (Opera) یک آسیب پذیری بحرانی را پچ کرده است که به افزونههای مخرب امکان دسترسی غیرمجاز به APIهای خصوصی را میدهد. از این APIها برای تقویت تعدادی از ویژگیهای مرورگر از جمله کیف پول کریپتو، VPN، Pinboard و غیره استفاده میشود. APIهای مرورگر، پلی بین برنامههای کاربردی وب
جزئیاتی در مورد یک نقص امنیتی تازه پچ شده با شدت بالا در برنامه شورتکات های اپل (Apple Shortcuts) منتشر شده است که میتواند اجازه دسترسی به اطلاعات حساس بر روی دستگاه را برای یک شورتکات، بدون رضایت کاربران فراهم آورد. این آسیب پذیری که با شناسه CVE-2024-23204 دنبال میشود (امتیاز
مرورگر اپرا (Opera) یک آسیب پذیری بحرانی را پچ کرده است که به افزونههای مخرب امکان دسترسی غیرمجاز به APIهای خصوصی را میدهد. از این APIها برای تقویت تعدادی از ویژگیهای مرورگر از جمله کیف پول کریپتو، VPN، Pinboard و غیره استفاده میشود. APIهای مرورگر، پلی بین برنامههای کاربردی وب
جزئیاتی در مورد یک نقص امنیتی تازه پچ شده با شدت بالا در برنامه شورتکات های اپل (Apple Shortcuts) منتشر شده است که میتواند اجازه دسترسی به اطلاعات حساس بر روی دستگاه را برای یک شورتکات، بدون رضایت کاربران فراهم آورد. این آسیب پذیری که با شناسه CVE-2024-23204 دنبال میشود (امتیاز
