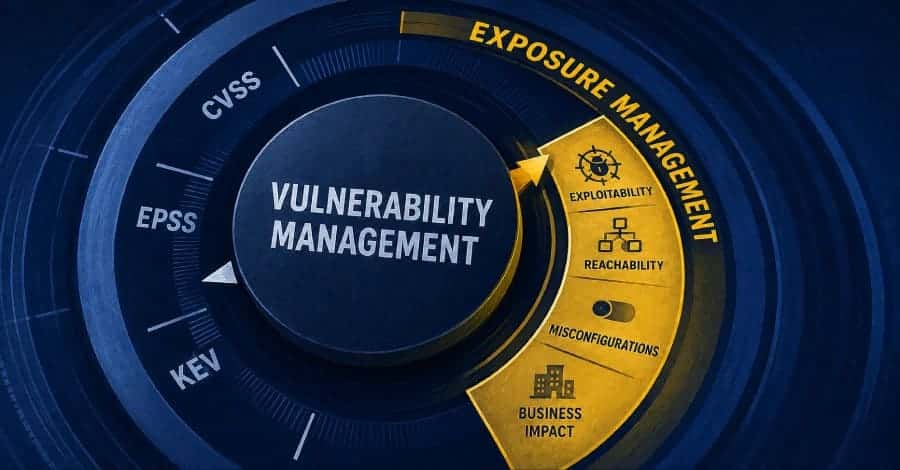
ظهور مدلهای هوش مصنوعی Frontier، معادلات سنتی امنیت سایبری را تغییر داده و مدیریت آسیبپذیری را در آستانه تحولی بنیادین قرار داده است. مدلهای Frontier میتوانند آسیبپذیریهای روز صفر (Zero-Day) را شناسایی کرده و اکسپلویتهای پیچیده را زنجیره کنند. همچنین این مدلها قادرند با سرعتی بسیار بالا، خود را با شرایط جدید تطبیق دهند. چنین قابلیتی به سازمانها نشان میدهد که رویکردهای سنتی در اولویتبندی ریسک، مدیریت پچ و مقابله با تهدیدات سایبری دیگر پاسخگوی سرعت تحولات امنیتی نیستند و باید مورد بازنگری قرار گیرند. در این شرایط، مدیریت آسیبپذیری دیگر نمیتواند صرفاً بر شاخصهایی مانند CVSS، EPSS و فهرست KEV متکی باشد. سازمانها باید با شناسایی ریسکهای واقعی در محیط، اولویتبندی دقیقتر آسیبپذیریها، خودکارسازی فرآیند پچ و تقویت تابآوری، خود را با سرعت فزاینده تهدیدات سایبری هماهنگ کنند.

مدیریت ریسک شخص ثالث (TPRM) بهطور فزایندهای بزرگترین چالش امنیت سایبری سازمانها محسوب میشود. تقریباً هر سازمان، حتی بدون آگاهی کامل، از دهها سرویس SaaS، APIهای تامینکنندگان، ابزارهای مدیریت داده و شرکای اجرایی ثالث استفاده میکند که میتوانند نقطه ورود بالقوه برای حملات سایبری باشند.