OpenAI در حال آزمایش یک مرورگر مجهز به هوش مصنوعی است که از موتور Chromium استفاده میکند و ممکن است ابتدا برای macOS عرضه شود. منابع گزارش دادهاند که OpenAI شروع به بهروزرسانی ChatGPT کرده تا این مرورگر بتواند رقیبی برای Google Chrome باشد. این مرورگر دارای قابلیتهایی مانند انتخاب

شرکت Brave Software اعلام کرد که مرورگر متمرکز بر حریم خصوصی این شرکت، بهصورت پیشفرض از ثبت تصاویر پنجرههای Brave توسط قابلیت Windows Recall مایکروسافت جلوگیری میکند تا حریم خصوصی کاربران حفظ شود. جزئیات قابلیت Windows Recall Windows Recall یک قابلیت اختیاری در ویندوز است که هر چند ثانیه از

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی

شرکت Mandiant اخیراً تکنیک جدیدی را کشف کرده است که به مهاجمان اجازه میدهد تا با استفاده از کدهای QR در برقراری ارتباط با سرور فرماندهی و کنترل (C2)، فناوری browser isolation را دور بزنند. browser isolation یا جداسازی مرورگر از شبکه داخلی، یک مدل امنیت سایبری است که برای

گوگل کروم در حال معرفی یک ویژگی جدید مبتنی بر هوش مصنوعی به نام ” Store review” یا “بررسی فروشگاه” است که میزان قابل اطمینان بودن یک وب سایت را توسط AI ارزیابی میکند. ویژگی Store review که قرار است به زودی به مروگر کروم( Google Chrome) اضافه شود، در

بنابر شواهد موجود، آسیب پذیری تازه پچ شده (CVE-2024-9680) فایرفاکس میتواند بر مرورگر Tor نیز تأثیر بگذارد. این آسیب پذیری توسط Damien Schaeffer (دامین شایفر)، متخصص امنیت سایبری ESET کشف شده است و یک کلاس آسیب پذیری use-after-free (یا UAF) در Animation timelines (جدول زمانی انیمیشن) میباشد. Animation timelines بخشی

توسعه دهندگان موزیلا (Mozilla)، نهم اکتبر ۲۰۲۴، یک به روزرسانی امنیتی اضطراری را به منظور پچ یک آسیب پذیری بحرانی use-after-free (یا UAF) در مرورگر فایرفاکس (Firefox ) منتشر کردند. این آسیب پذیری (CVE-2024-9680) توسط متخصص امنیت سایبری ESET به نام Damien Schaeffer (دامین شایفر ) کشف شده است. باگ

گروه باج افزار Qilin در حملات اخیر خود از یک تاکتیک جدید استفاده کردند. این گروه، یک بدافزار رباینده سفارشی را برای سرقت اطلاعات حساب ذخیره شده در مرورگر گوگل کروم به کار گرفته است. باج افزار Qilin برای اولین بار در ژوئیه 2022 مشاهده شد. Qilin به زبان Golang

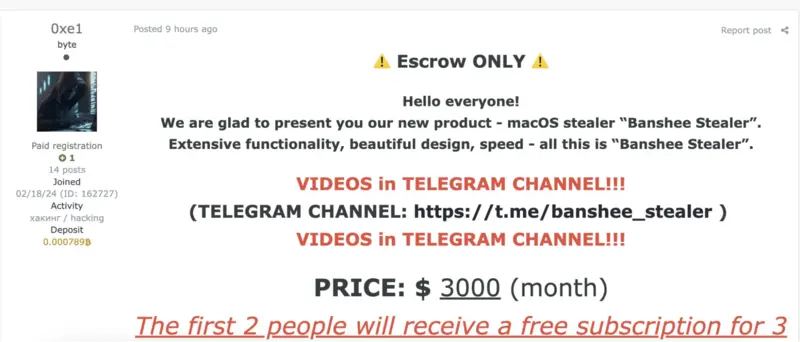
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee