تگ: هرزنامه

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بات نت میکروتیک - DNS SPF - پیکربندی رکوردهای SPF - MikroTik

بات نت میکروتیک از تنظیمات نادرست SPF برای انتشار بدافزار سوء استفاده می‌کند

یک بات نت تازه شناسایی شده متشکل از حدود ۱۳ هزار دستگاه میکروتیک (MikroTik) از پیکربندی نادرست رکوردهای سرور نام دامنه (name server) استفاده می‌کند تا با جعل حدود ۲۰ هزار دامنه وب، محافظت‌های ایمیل را دور بزند و به توزیع بدافزار بپردازد. تهدید کننده از یک رکورد DNS با

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - باج افزار Black Basta - تکنیک‌های مهندسی اجتماعی -بمباران صندوق ورودی ایمیل - QR

بررسی تاکتیک‌های تکاملی باج افزار Black Basta در سال ۲۰۲۴

گروه باج افزار Black Basta روند تکاملی قابل توجهی را به ویژه پس از اختلال در عملکرد بدافزار QBot در تاکتیک‌های خود اتخاذ کرده است. هکرهای این گروه باج افزاری از اوایل اکتبر ۲۰۲۴ تاکتیک‌های مهندسی اجتماعی خود را تغییر داده‌اند و مجموعه‌ای متفاوت از پیلودها مانند Zbot و DarkGate

دور زدن 2FA توسط ربات‌ های OTP و فیشینگ

دور زدن مکانیزم 2FA توسط ربات‌ های OTP و کیت های فیشینگ

احراز هویت دو عاملی (2FA[1])، یک ویژگی امنیتی است که تا پایان سال 2024 به‌ طور فراگیر استفاده خواهد شد. اغلب وب ‌سایت‌های جدید به نوعی از این نوع احراز هویت استفاده می‌کنند و برخی از آنها حتی تا زمانی که 2FA را فعال نکنید، به شما اجازه بهره گیری

تهدیدات سیستم های اتوماسیون صنعتی در سه ماهه اول 2024

چشم انداز تهدیدات سیستم‌های اتوماسیون صنعتی در سه ماهه اول ۲۰۲۴

رایانه‌های [1]ICS (سیستم کنترل صنعتی)، همیشه اهداف جذابی برای هکرها بوده‌اند و چشم انداز تهدیدات سیستم های اتوماسیون صنعتی از آن دسته موضوعاتی است که نباید در حوزه سایبری از آن غافل شد. نتایج مطالعات و آمارهای شرکت روسی کسپرسکی نشان می‌دهند که درصد رایانه‌های ICS که آبجکت‌های مخرب بر

هرزنامه و فیشینگ در سال ۲۰۲۳

بررسی وضعیت هرزنامه و فیشینگ در سال ۲۰۲۳

فیشینگ و هرزنامه دو نوع اصلی کلاهبرداری آنلاین هستند که با هدف سرقت اطلاعات و پول کاربران انجام می‌شوند. فیشرها در درجه اول به دنبال استخراج اطلاعات محرمانه همچون اطلاعات اعتباری یا جزئیات کارت بانکی قربانیان می‌باشند. کلاهبرداران از مهندسی اجتماعی برای متقاعد ساختن اهداف خود به منظور انتقال وجه

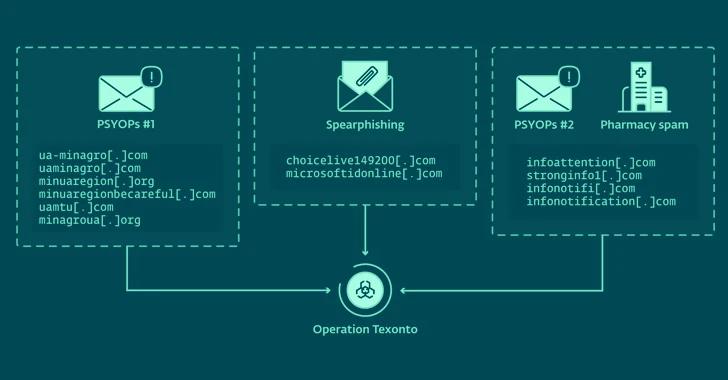
عملیات Texonto

عملیات Texonto – نفوذ هکرهای روسی به اوکراین با استفاده از انتشار اطلاعات نادرست

محققان امنیت سایبری، عملیات نفوذ جدیدی را کشف کردند که اوکراین را مورد هدف قرار داده و از ایمیل‌های هرزنامه به منظور انتشار اطلاعات نادرست مرتبط با جنگ میان روسیه و اوکراین استفاده می‌کند. این فعالیت توسط شرکت امنیت سایبری اسلواکی ESET با عوامل تهدید همسو با روسیه مرتبط شده